RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 190 bài viết•Trang 13 / 19

Bài Viết Của Tác Giả

10 bài trên trang
Tin bảo mật mới nhất: Windows 11 tăng cường khả năng phục hồi

Tin bảo mật mới nhất: Windows 11 tăng cường khả năng phục hồi

Cập nhật tin bảo mật mới nhất về tính năng sao lưu trên Windows 11 Microsoft vừa thông báo về việc kích hoạt mặc định tính năng sao lưu cài đặt cho các thiết bị đủ điều kiện chạy Windows 11 phiên bản 26H2, nhằm tăng cường khả năng phục hồi dữ liệu hệ thống. Những thay đổi này đóng vai trò quan trọng trong việc cập nhật tin bảo mật mới nhất cho môi trường doanh nghiệp. Thay đổi này chính thức có hiệu lực từ ngày 29 tháng 9 và chỉ áp dụng khi quản trị viên hệ thống để chính sách sao lưu ở trạng th

RSS SourceRSS Source•02/10/2026
4p đọc
Mối đe dọa mạng SC nguy hiểm và cách xử lý triệt để

Mối đe dọa mạng SC nguy hiểm và cách xử lý triệt để

Tổng quan về mã độc SC và các mối đe dọa mạng Các chuyên gia bảo mật từ Sucuri đã xác định một loại mã độc WordPress mới có tên gọi là SC, với khả năng tự phục hồi mạnh mẽ sau khi bị xóa khỏi hệ thống. Loại mối đe dọa mạng này hoạt động bằng cách phân tán các thành phần lây nhiễm trên nhiều vị trí bao gồm tệp tin hệ thống, cơ sở dữ liệu và bộ nhớ máy chủ, tạo thành một mạng lưới liên kết chặt chẽ để khôi phục lại những thành phần đã bị loại bỏ. Mặc dù quá trình điều tra chưa xác định được điểm x

RSS SourceRSS Source•02/10/2026
4p đọc
Cảnh báo khẩn cấp: Ransomware Warlock tấn công SharePoint

Cảnh báo khẩn cấp: Ransomware Warlock tấn công SharePoint

Cập nhật tin tức an ninh mạng về chiến dịch Warlock ransomware Một nhóm tấn công có tổ chức đang duy trì các hoạt động xâm nhập trái phép thông qua việc khai thác các lỗ hổng CVE trên Microsoft SharePoint Server để triển khai mã độc Warlock ransomware. Những cuộc tấn công gần đây đã nhắm trực tiếp vào các tổ chức thuộc lĩnh vực dịch vụ thiết yếu và khối công cộng tại các quốc gia sử dụng tiếng Bồ Đào Nha và tiếng Tây Ban Nha. Symantec theo dõi các tác nhân này dưới tên gọi Longlegs, trong khi Mi

RSS SourceRSS Source•02/10/2026
4p đọc
Tin tức an ninh mạng: Cảnh báo chiến dịch tấn công TA419

Tin tức an ninh mạng: Cảnh báo chiến dịch tấn công TA419

Tổng quan về chiến dịch tấn công của nhóm TA419 Các chuyên gia bảo mật vừa cập nhật những tin tức an ninh mạng mới nhất liên quan đến chiến dịch tấn công giả mạo nhân viên cấp cao từ Anthropic và các chuyên gia chính sách. Nhóm tin tặc được định danh là TA419 đã thực hiện các chiến dịch lừa đảo đánh cắp thông tin đăng nhập nhắm mục tiêu vào các nhà nghiên cứu tại các tổ chức tư vấn, trường đại học và công ty luật tại Hoa Kỳ. Mục tiêu của các cuộc tấn công này nhằm thâu tóm quyền truy cập vào tài

RSS SourceRSS Source•02/10/2026
4p đọc
Nguy hiểm mã độc tống tiền ẩn trong Zoom giả mạo trên macOS

Nguy hiểm mã độc tống tiền ẩn trong Zoom giả mạo trên macOS

Các chuyên gia bảo mật vừa phát đi cảnh báo về một trình cài đặt Zoom giả mạo đang được sử dụng để phát tán mã độc tống tiền trên hệ điều hành macOS. Chiến dịch này lừa người dùng cài đặt một backdoor mới có tên là CloudSyncD nhằm thực hiện các hành vi xâm nhập trái phép. Phân tích kỹ thuật về CloudSyncD và chiến dịch tấn công mạng CloudSyncD được phát hiện bởi Jamf Threat Labs thông qua quá trình giám sát định kỳ các file thực thi trên VirusTotal. Backdoor này sử dụng cấu trúc hai giai đoạn, tr

RSS SourceRSS Source•02/10/2026
4p đọc
Tin tức an ninh mạng: Triệt phá nhóm ransomware KillSec

Tin tức an ninh mạng: Triệt phá nhóm ransomware KillSec

Thông tin về cuộc tấn công từ nhóm mã độc ransomware KillSec Cập nhật những tin tức an ninh mạng mới nhất, các cơ quan chức năng vừa triệt phá thành công cơ sở hạ tầng của nhóm tội phạm mạng KillSec. Chiến dịch phối hợp quốc tế này đã dẫn đến việc bắt giữ ba nghi phạm, trong đó người đứng đầu được xác định là một thiếu niên 16 tuổi. Theo báo cáo từ Eurojust, nhóm này có liên quan đến gần 1.000 sự cố ransomware trên toàn cầu. Các đối tượng bị cáo buộc đã thực hiện hành vi đánh cắp dữ liệu nhạy cả

RSS SourceRSS Source•02/10/2026
4p đọc
Tin tức bảo mật: Chiến dịch mã độc Antino nguy hiểm

Tin tức bảo mật: Chiến dịch mã độc Antino nguy hiểm

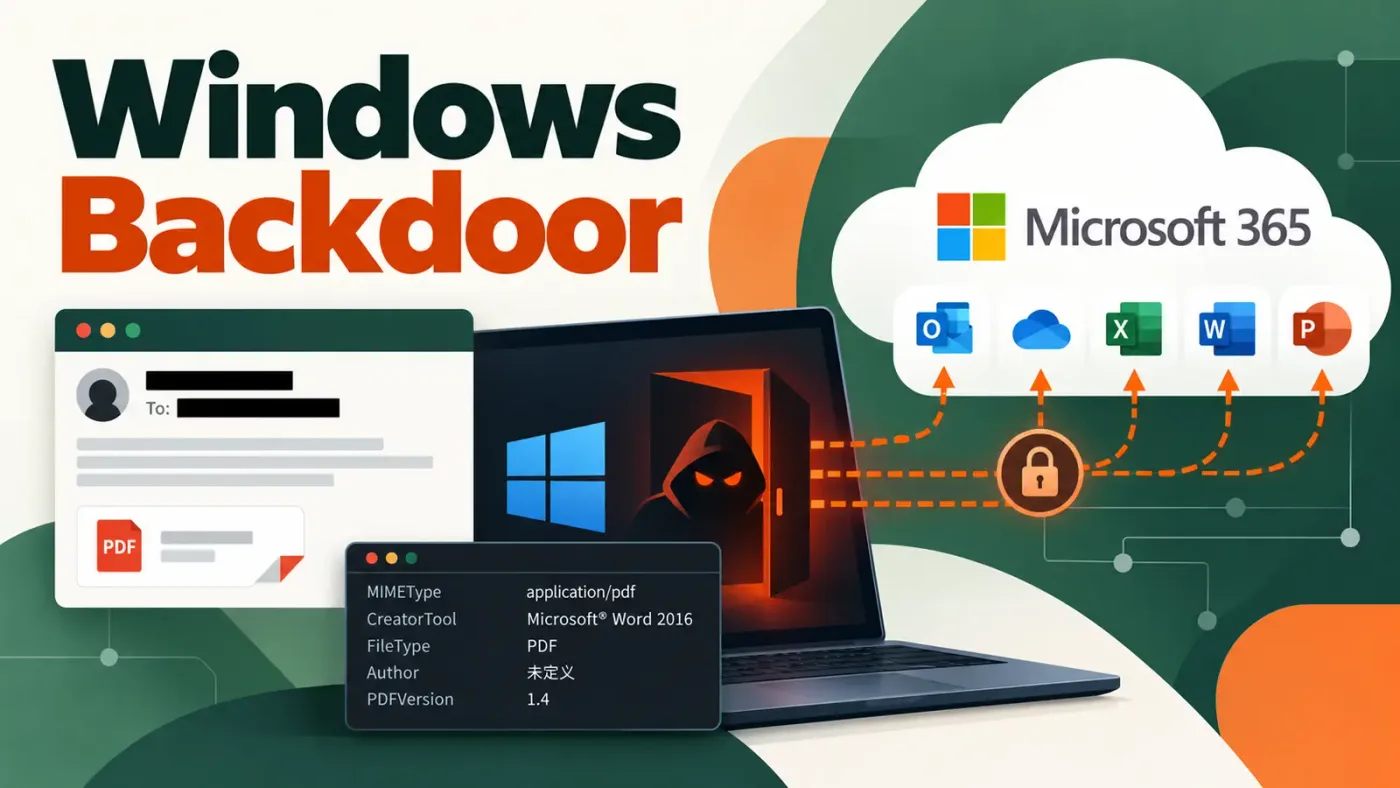
Các chuyên gia nghiên cứu từ Cisco Talos đã công bố tin tức bảo mật về một chiến dịch tấn công mạng sử dụng mã độc cửa sau (backdoor) mới mang tên Antino. Mã độc này được thiết kế để tận dụng nền tảng Microsoft 365 như một kênh điều khiển và kiểm soát (C2) toàn diện, gây khó khăn cho việc phát hiện thông qua các phương thức giám sát mạng truyền thống. Chiến dịch này được định danh là UAT-11587, bắt đầu từ tháng 9 năm 2025 và tập trung vào các tổ chức chính phủ, quốc phòng, ngoại giao, học thuật

RSS SourceRSS Source•02/10/2026
3p đọc
Tin tức an ninh mạng: FTC điều tra khẩn cấp rủi ro AI

Tin tức an ninh mạng: FTC điều tra khẩn cấp rủi ro AI

FTC mở cuộc điều tra về tin tức an ninh mạng liên quan đến AI Cơ quan Thương mại Liên bang (FTC) vừa chính thức khởi động một cuộc điều tra nhắm vào OpenAI, Anthropic cùng các công ty trí tuệ nhân tạo khác nhằm đánh giá những rủi ro bảo mật tiềm ẩn từ sản phẩm của họ. Các thông tin về tin tức an ninh mạng này đã được người phát ngôn của cơ quan xác nhận vào ngày 30 tháng 9, thu hút sự chú ý đáng kể về cách thức các hệ thống AI tiên tiến được kiểm định, kiểm soát và triển khai ra thị trường. Mặc

RSS SourceRSS Source•02/10/2026
4p đọc
Tin tức an ninh mạng: Rủi ro nghiêm trọng từ lộ thông tin

Tin tức an ninh mạng: Rủi ro nghiêm trọng từ lộ thông tin

Phân tích tình trạng rò rỉ dữ liệu thông qua các kho lưu trữ công khai Một nghiên cứu chuyên sâu về mã nguồn công khai trên GitHub đã phát hiện ra hơn 543.699 thông tin xác thực (credentials) vẫn còn hiệu lực. Đây là một phần quan trọng của tin tức an ninh mạng, phản ánh những rủi ro nghiêm trọng liên quan đến việc quản lý thông tin nhạy cảm trong môi trường phát triển phần mềm. Dữ liệu được thu thập từ The Stack v3, một bộ cơ sở dữ liệu mã nguồn mở khổng lồ dùng để huấn luyện các mô hình ngôn n

RSS SourceRSS Source•02/10/2026
4p đọc
Cảnh báo khẩn cấp lỗ hổng CVE nghiêm trọng trên MikroTik

Cảnh báo khẩn cấp lỗ hổng CVE nghiêm trọng trên MikroTik

Thông tin về lỗ hổng CVE nghiêm trọng trên MikroTik RouterOS Một lỗ hổng CVE mới đã được phát hiện trong các thiết bị MikroTik RouterOS, gây ra những nguy cơ bảo mật đáng kể cho hệ thống mạng toàn cầu. Lỗ hổng này, được định danh là CVE-2026-84411, cho phép kẻ tấn công thực hiện tấn công mạng từ xa mà không cần xác thực, dẫn đến khả năng thực thi mã tùy ý với quyền root hoặc gây ra tình trạng từ chối dịch vụ. Theo cảnh báo từ Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA), lỗ hổng này có đi

RSS SourceRSS Source•02/10/2026
4p đọc