Phân tích chiến dịch gián điệp mạng lợi dụng lỗ hổng CVE-2026-120422 trong Sogou Input Method
Nhóm tin tặc SlippyNunchucks đang khai thác lỗ hổng CVE-2026-120422 trong phần mềm Sogou Input Method để triển khai mã độc DarkVigil thông qua kỹ thuật chiếm quyền điều khiển DNS.

- Mối đe dọa: Nhóm tin tặc SlippyNunchucks đang thực hiện chiến dịch gián điệp mạng nhắm vào người dùng Sogou Input Method tại nhiều quốc gia.
- Cơ chế tấn công: Lợi dụng lỗ hổng CVE-2026-120422 thông qua kỹ thuật chiếm quyền điều khiển DNS (DNS Hijacking) để tải xuống mã độc DarkVigil.
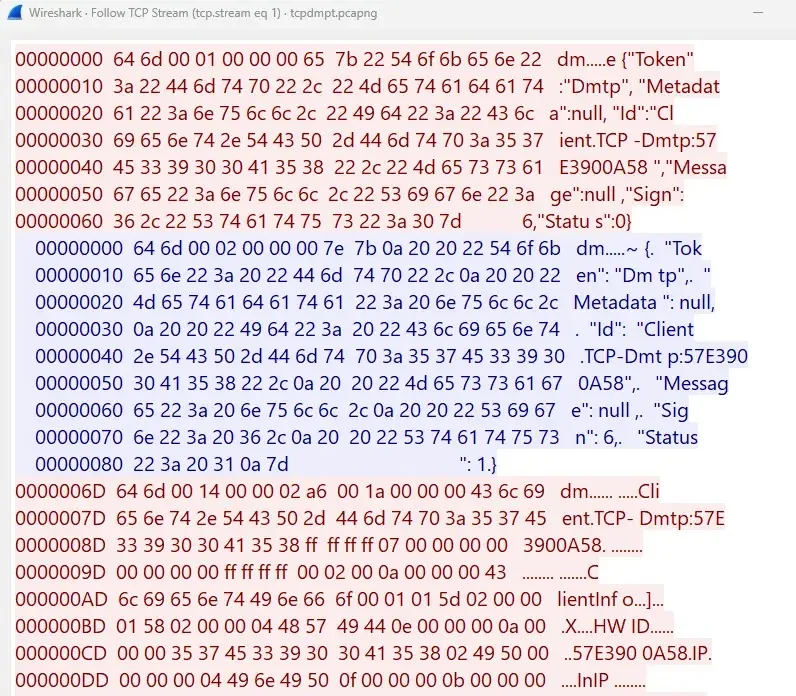
- Tác động: Mã độc thực hiện DLL side-loading để duy trì sự hiện diện bền vững và đánh cắp dữ liệu thông qua giao thức DMTP.
- Khuyến nghị: Cập nhật ngay Sogou Input Method lên phiên bản 16.10 hoặc cao hơn để vá lỗi bảo mật nghiêm trọng này.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một chiến dịch gián điệp mạng tinh vi, trong đó nhóm tin tặc được định danh là SlippyNunchucks đã lợi dụng sự phổ biến của phần mềm gõ tiếng Trung Sogou Input Method để phát tán mã độc DarkVigil (còn được biết đến với tên gọi FDMTP). Chiến dịch này đã nhắm mục tiêu vào người dùng tại nhiều khu vực, bao gồm Việt Nam, Hồng Kông, Thái Lan, Nhật Bản, Sri Lanka và Oman kể từ ngày 1 tháng 7 năm 2026.
Cơ chế khai thác lỗ hổng CVE-2026-120422
Điểm mấu chốt của cuộc tấn công không nằm ở các lỗ hổng phần mềm truyền thống mà là sự thiếu hụt bảo mật trong giao thức truyền tải dữ liệu của Sogou. Cụ thể, một số yêu cầu nền (background requests) của ứng dụng được thực hiện qua giao thức HTTP không mã hóa thay vì HTTPS. Điều này cho phép kẻ tấn công thực hiện kỹ thuật chiếm quyền điều khiển DNS, chuyển hướng các yêu cầu hợp lệ của ứng dụng đến máy chủ do chúng kiểm soát.
Lỗ hổng này đã được định danh là CVE-2026-120422. Tencent, đơn vị sở hữu Sogou, đã phát hành bản vá trong phiên bản 16.10. Quá trình tấn công bắt đầu từ thành phần SGTool.exe, khi nó cố gắng truy vấn tệp cấu hình từ máy chủ config.pinyin.sogou[.]com. Kẻ tấn công đã giả mạo phản hồi DNS để điều hướng yêu cầu này đến máy chủ staging của chúng, từ đó gửi về tệp cấu hình độc hại.
Phân tích mã độc DarkVigil và kỹ thuật DLL Side-loading
Mã độc DarkVigil được thiết kế dưới dạng một bộ công cụ .NET mô-đun hóa với hơn 20 plugin khác nhau. Sau khi nhận được tệp cấu hình giả mạo, ứng dụng sẽ tải xuống hai thành phần: một tệp thực thi hợp lệ của Adobe đã được đổi tên thành biz_helper.exe và tệp mã độc libcef.dll. Kẻ tấn công đã điều chỉnh giá trị checksum để vượt qua cơ chế kiểm tra tính toàn vẹn của Sogou.
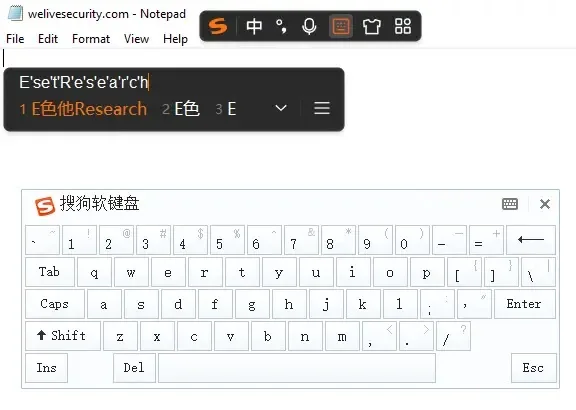
Kỹ thuật DLL side-loading được sử dụng để đảm bảo mã độc được thực thi mỗi khi ứng dụng khởi chạy. Bằng cách đặt tệp libcef.dll độc hại cùng thư mục với tệp thực thi hợp lệ, kẻ tấn công đạt được sự bền vững (persistence) mà không cần cài đặt thêm các dịch vụ hệ thống phức tạp. Ngoài ra, chúng còn sao lưu các tệp tin trong thư mục biz_center để phòng trường hợp bản cập nhật phần mềm ghi đè lên các tệp tin cũ.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hash SHA-1 | 8a60a8e90e1f5f08f28fe5a6dd57bd686c20dc23 | Tệp libcef.dll (DarkVigil implant) |
| Hash SHA-1 | 3e16ba611782af6e45576d390488d28fd676bade | Tệp .dll hỗ trợ (DarkVigil implant) |
| Hash SHA-1 | 79188c8de2378b437d39e867475c5b4714a0d7c9 | Tệp biz_helper.exe (Adobe Licensing Helper) |
| IP C2 | 47.86.15[.]162 | Máy chủ bootstrap tại Alibaba Cloud HK |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để bảo vệ hệ thống trước chiến dịch của SlippyNunchucks, các đội ngũ SOC cần thực hiện các biện pháp hardening sau:
- Cập nhật phần mềm: Đảm bảo tất cả các máy trạm sử dụng Sogou Input Method đã được nâng cấp lên phiên bản 16.10 trở lên.
- Giám sát mạng: Thiết lập quy tắc phát hiện trên SIEM để theo dõi các kết nối đến các domain như
blog.wangmengfun[.]tophoặcupdate.mssproxy[.]net. - Kiểm tra tệp tin: Quét định kỳ thư mục
Componentscủa Sogou để phát hiện các tệp tin có tên Adobe nhưng không nằm trong đường dẫn hệ thống hợp lệ. - Cấu hình DNS: Kiểm tra cấu hình DNS trên các router nội bộ để ngăn chặn các cuộc tấn công chiếm quyền điều khiển DNS (DNS Hijacking) từ các nguồn không xác định.
Việc theo dõi các hoạt động của nhóm SlippyNunchucks cho thấy sự tinh vi trong việc lợi dụng các ứng dụng tin cậy để thực hiện các cuộc tấn công gián điệp mạng. Các tổ chức cần duy trì cảnh giác cao độ và áp dụng chiến lược Zero Trust trong việc quản lý các phần mềm bên thứ ba trên môi trường doanh nghiệp. Thông tin chi tiết về các kỹ thuật của nhóm này có thể tham khảo thêm tại ESET Research.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan