Phân tích kỹ thuật mã độc tống tiền HYFLOCK: Điểm yếu trong cơ chế mã hóa
Các nhà nghiên cứu bảo mật phát hiện lỗ hổng trong mã độc tống tiền HYFLOCK khiến dữ liệu lớn chỉ bị mã hóa một phần, mở ra cơ hội phục hồi dữ liệu cho nạn nhân.

- Lỗ hổng mã hóa: HYFLOCK chỉ mã hóa 4.096 byte đầu tiên của các tệp tin lớn, để lại phần còn lại của tệp ở trạng thái có thể đọc được.
- Rủi ro dữ liệu: Các phiên bản trước đó của mã độc có lỗi xử lý gây mất mát dữ liệu vĩnh viễn, làm giảm khả năng khôi phục ngay cả khi có khóa giải mã.
- Cơ chế hoạt động: Mã độc sử dụng ngôn ngữ Rust, triển khai các kỹ thuật né tránh và can thiệp vào quy trình sao lưu của hệ thống.
- Khuyến nghị: Các đội ngũ SOC cần tập trung giám sát các tác vụ định kỳ (scheduled tasks) và các tệp tin cấu hình bất thường trong thư mục ProgramData.
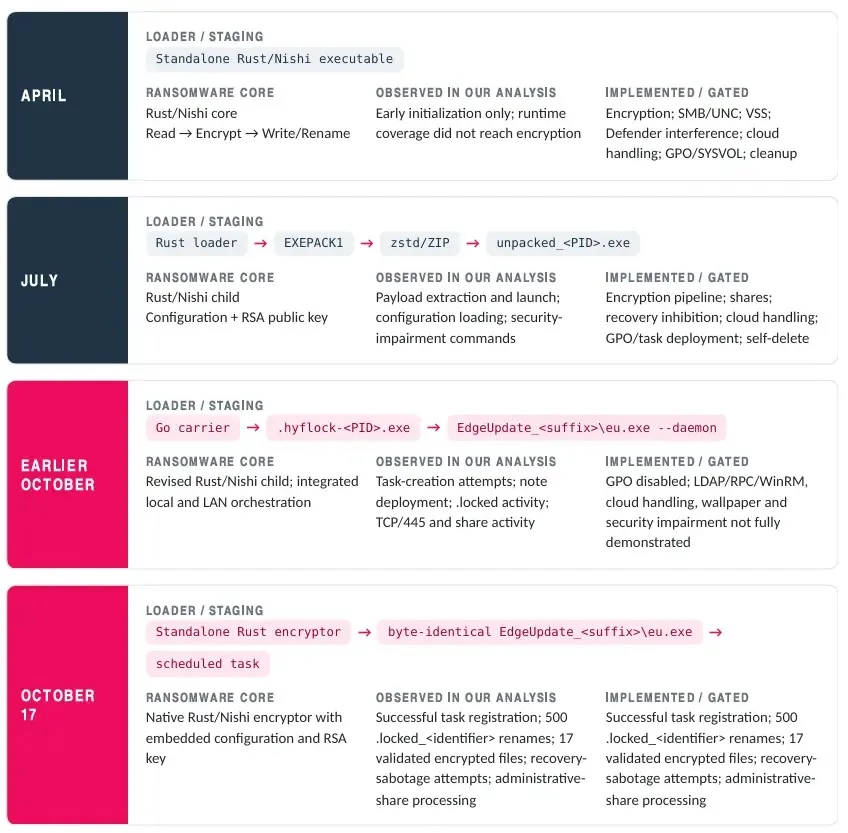
Các chuyên gia an ninh mạng vừa công bố báo cáo phân tích chi tiết về mã độc tống tiền HYFLOCK, một mối đe dọa mạng đang có những thay đổi đáng kể trong chiến thuật thực thi. Đáng chú ý, phiên bản được phát hiện vào ngày 17 tháng 10 năm 2026 cho thấy một điểm yếu kỹ thuật nghiêm trọng: mã độc chỉ thực hiện mã hóa 4.096 byte đầu tiên đối với các tệp tin có dung lượng lớn, trong khi các tệp nhỏ hơn vẫn bị mã hóa toàn bộ.
Việc phát hiện này không đồng nghĩa với việc nạn nhân có thể dễ dàng giải mã toàn bộ dữ liệu. Mặc dù các nhà nghiên cứu đã khôi phục thành công một số thành phần nội bộ từ các tệp Microsoft Office bị mã hóa, nhưng các tệp tin hoàn chỉnh vẫn không thể khôi phục nếu không có khóa giải mã chính xác. Điểm yếu này được xác định thông qua quá trình săn tìm mối đe dọa (threat hunting) kéo dài từ tháng 4 đến tháng 10 năm 2026.
Phân tích cơ chế mã hóa và rủi ro phục hồi
Trong các thử nghiệm kiểm soát, mẫu mã độc ngày 17 tháng 10 đã tạo ra 17 tệp tin được xác nhận mã hóa. Trong đó, 14 tệp lớn chỉ bị mã hóa phần tiêu đề (prefix) 4.096 byte, trong khi 3 tệp nhỏ bị mã hóa toàn bộ. Mặc dù cấu hình của mã độc được thiết lập để mã hóa toàn phần, nhưng thực tế triển khai lại không đồng nhất, cho thấy sự bất ổn trong logic của mã độc.
Mã độc sử dụng khóa đối xứng 16-byte, xử lý theo chế độ AES counter-mode và bảo vệ dữ liệu phục hồi bằng RSA. Mỗi tệp tin bị mã hóa sẽ được đính kèm một đoạn trailer 556-byte chứa siêu dữ liệu mã hóa và khóa đã được bọc (wrapped key). Tuy nhiên, việc thiếu khóa giải mã plaintext hoặc khóa riêng RSA khiến việc khôi phục hoàn toàn trở nên bất khả thi nếu không có sự can thiệp chuyên sâu.
Các rủi ro tiềm ẩn trong quá trình phục hồi
Ngoài vấn đề mã hóa không hoàn chỉnh, các phiên bản HYFLOCK trước đó còn tồn tại lỗi xử lý dữ liệu nghiêm trọng. Cụ thể, mã độc có thể vô tình loại bỏ dữ liệu gốc trong quá trình xử lý, dẫn đến việc mất mát thông tin vĩnh viễn. Điều này tương tự như các lỗi thực thi từng được ghi nhận trong mã độc VECT, nơi các sai sót trong mã nguồn làm suy yếu khả năng khôi phục dữ liệu của nạn nhân.
⚠️ Cảnh báo quan trọng: HYFLOCK có khả năng tiếp tục quá trình mã hóa ngay cả khi việc bọc khóa hoặc lưu trữ bản sao lưu thất bại. Điều này tạo ra rào cản lớn cho các nỗ lực khôi phục dữ liệu sau sự cố.
Đặc điểm kỹ thuật và chỉ số IOCs
HYFLOCK xuất hiện dưới dạng dịch vụ Ransomware-as-a-Service (RaaS) từ tháng 3 năm 2026. Qua các thế hệ phát triển, mã độc đã chuyển đổi từ việc sử dụng core viết bằng Rust sang các bộ tải (loader) phức tạp hơn, bao gồm cả việc sử dụng Go carrier trong các phiên bản tháng 10. Dưới đây là bảng tổng hợp các chỉ số IOCs quan trọng để các đội ngũ phòng thủ thực hiện giám sát:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Đường dẫn staging | ProgramData\EdgeUpdate_<suffix>\eu.exe | Vị trí thực thi mã độc trong nền |
| Tệp cấu hình | eu.cfg | Chứa các thiết lập thực thi |
| Tệp sao lưu khóa | system_config.dat | Lưu trữ dữ liệu phục hồi được bảo vệ |
| Đuôi tệp | .locked_<identifier> | Định dạng tệp sau khi mã hóa |
| Marker trailer | HFLKEY01 | Cấu trúc tệp tin đã mã hóa |
| Artifact chia sẻ | .hyflock_claim | Xử lý điều phối trên các share mạng |
Các chuyên gia khuyến cáo các tổ chức cần thực hiện các biện pháp hardening hệ thống, bao gồm việc kiểm tra các tác vụ định kỳ (scheduled tasks), giám sát quyền truy cập vào các thư mục chia sẻ (network shares) và phân đoạn mạng để ngăn chặn sự lây lan của mã độc. Việc bảo tồn các tệp tin bị ảnh hưởng và bằng chứng thực thi là bước quan trọng để phục vụ công tác điều tra sự cố (Incident Response) và săn tìm mối đe dọa (Threat Hunting) trong tương lai. Bạn có thể tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng các quy tắc phát hiện phù hợp trên hệ thống SIEM/EDR của mình.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan