Cảnh báo CVE nghiêm trọng: HPE ALE đối mặt rủi ro bảo mật
Hewlett Packard Enterprise (HPE) đã phát hành các bản cập nhật bảo mật cho HPE Networking Analytics and Location Engine (ALE) sau khi phát hiện nhiều lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công vượt qua các biện pháp kiểm soát bảo mật, truy cập dữ liệu nhạy cảm và chiếm quyền kiểm soát các hệ thống bị ảnh hưởng. Các lỗ hổng này được ghi nhận là cảnh báo CVE mới nhất cho các sản phẩm của HPE. Các lỗ hổng nghiêm trọng trong HPE ALE Các vấn đề này ảnh hưởng đến phiên bản ALE 5.0.0.0 và các phi

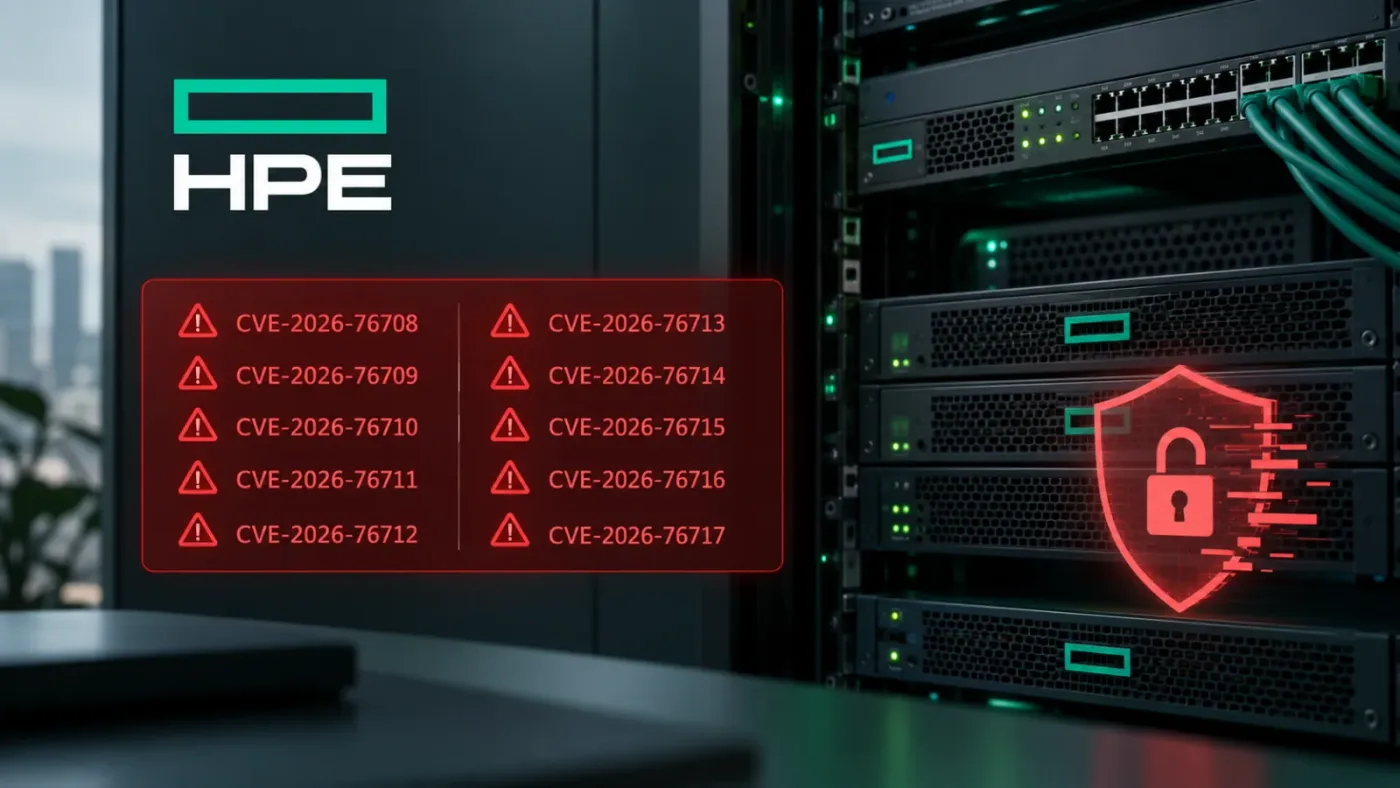
Hewlett Packard Enterprise (HPE) đã phát hành các bản cập nhật bảo mật cho HPE Networking Analytics and Location Engine (ALE) sau khi phát hiện nhiều lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công vượt qua các biện pháp kiểm soát bảo mật, truy cập dữ liệu nhạy cảm và chiếm quyền kiểm soát các hệ thống bị ảnh hưởng. Các lỗ hổng này được ghi nhận là cảnh báo CVE mới nhất cho các sản phẩm của HPE.
Các lỗ hổng nghiêm trọng trong HPE ALE
Các vấn đề này ảnh hưởng đến phiên bản ALE 5.0.0.0 và các phiên bản cũ hơn. HPE đã khắc phục các lỗ hổng trong phiên bản ALE 5.1.0.0 và khuyến cáo khách hàng nâng cấp càng sớm càng tốt. Bản tư vấn bảo mật, được theo dõi với mã định danh HPESBNW05137 rev.1, đã được phát hành vào ngày 22 tháng 9 năm 2026.
Trong số các lỗ hổng được phát hiện, CVE-2026-76708 và CVE-2026-76709 được đánh giá là nghiêm trọng nhất, với điểm CVSS là 9.8. Cả hai lỗ hổng này đều có thể bị khai thác từ xa mà không yêu cầu xác thực hoặc tương tác người dùng, điều này làm chúng trở nên đặc biệt nguy hiểm đối với các triển khai ALE bị lộ hoặc phân đoạn kém.
CVE-2026-76708: Tài khoản mặc định bị mã hóa cứng
Lỗ hổng CVE-2026-76708 xuất phát từ việc sử dụng các thông tin đăng nhập mặc định, bị mã hóa cứng cho một số tài khoản quản trị và hệ thống. Kẻ tấn công có thể sử dụng các thông tin đăng nhập đã biết để đăng nhập vào giao diện quản lý ALE và hệ điều hành cơ bản. Nếu thành công, kẻ tấn công có thể giành quyền truy cập trái phép và có khả năng chiếm quyền kiểm soát hoàn toàn thiết bị.
CVE-2026-76709: Ghi tệp tùy ý với quyền nâng cao
Lỗ hổng CVE-2026-76709 ảnh hưởng đến một thành phần quản trị nội bộ. Lỗi này cho phép kẻ tấn công từ xa không được xác thực ghi các tệp tùy ý vào hệ thống tệp của ALE với các quyền nâng cao. Các lỗ hổng cho phép ghi tệp tùy ý có thể gây thiệt hại lớn vì kẻ tấn công có thể sử dụng chúng để thay đổi các tệp hệ thống, cài cắm mã độc, sửa đổi cấu hình hoặc tạo điều kiện thuận lợi cho việc chiếm quyền điều khiển thiết bị hoàn toàn.
Các lỗ hổng nghiêm trọng khác
HPE cũng đã tiết lộ một số lỗ hổng nghiêm trọng khác, làm mở rộng bề mặt tấn công tiềm năng. Lỗ hổng CVE-2026-76710 có thể tiết lộ thông tin về cấu trúc trang web, hạ tầng mạng và thông tin thiết bị máy khách thông qua các yêu cầu được chế tạo đặc biệt đến các điểm cuối quản lý nội bộ. Thông tin này có thể hỗ trợ kẻ tấn công lập bản đồ môi trường mục tiêu trước khi tiến hành các cuộc tấn công tiếp theo.
CVE-2026-76711 cho phép kẻ tấn công không được xác thực chèn dữ liệu trái phép bằng cách gửi dữ liệu đầu vào được chế tạo đặc biệt trong các kết nối socket. Lỗ hổng CVE-2026-76712 có thể dẫn đến truy cập trái phép, tiết lộ thông tin, vượt qua kiểm soát bảo mật hoặc từ chối dịch vụ thông qua dữ liệu đầu vào bị thao túng hoặc lưu lượng mạng bị chặn.
Hai lỗ hổng khác yêu cầu xác thực nhưng vẫn có thể dẫn đến hậu quả nghiêm trọng. Lỗ hổng CVE-2026-76713 ảnh hưởng đến chức năng khôi phục bảo trì của ALE và có thể cấp cho kẻ tấn công đã được xác thực quyền truy cập hệ thống tệp cấp root trái phép. Lỗ hổng CVE-2026-76714 cho phép người dùng từ xa đã được xác thực thực thi các lệnh tùy ý với quyền root trên máy chủ cơ bản, cho phép chiếm quyền kiểm soát hệ thống hoàn toàn.
Các lỗ hổng còn lại bao gồm CVE-2026-76715, một vấn đề man-in-the-middle có thể cho phép thực thi mã từ xa cấp root, và CVE-2026-76716, có thể cho phép truy cập trái phép hoặc từ chối dịch vụ. Lỗ hổng CVE-2026-76717 có thể tiết lộ thông tin người dùng nhạy cảm, bao gồm cả băm mật khẩu, thông qua một điểm cuối API bị lỗi.
Khuyến nghị và biện pháp giảm thiểu
HPE cho biết nhóm nghiên cứu bảo mật nội bộ của họ đã phát hiện ra các lỗ hổng. Công ty khẳng định không nhận thức được về mã khai thác công khai hoặc việc khai thác đang diễn ra tại thời điểm công bố bản tư vấn. Tuy nhiên, với phạm vi vấn đề rộng lớn và sự hiện diện của hai lỗi nghiêm trọng chưa cần xác thực, việc khắc phục nhanh chóng là rất quan trọng.
Các tổ chức sử dụng ALE nên nâng cấp lên phiên bản 5.1.0.0. Cho đến khi quá trình vá lỗi hoàn tất, HPE khuyến nghị hạn chế quyền truy cập vào các giao diện quản lý dòng lệnh và web, chỉ cho phép từ một phân đoạn Layer 2 chuyên dụng hoặc VLAN. Quản trị viên cũng nên thực thi các biện pháp kiểm soát tường lửa Layer 3, giới hạn quyền truy cập cho các máy chủ quản lý đáng tin cậy và bật các kiểm soát ghi nhật ký và kế toán để giám sát hành động của người dùng và việc sử dụng tài nguyên. Các phiên bản ALE cũ hơn không còn được hỗ trợ nên được coi là có khả năng bị ảnh hưởng.
Thông tin chi tiết về bản vá và các khuyến nghị bảo mật có thể được tìm thấy trong bản tư vấn bảo mật chính thức của HPE. Việc áp dụng các bản vá lỗi kịp thời là một phần thiết yếu của chiến lược bảo mật thông tin hiệu quả.
Để biết thêm thông tin về các bản vá bảo mật của HPE, bạn có thể tham khảo tại tư vấn bảo mật HPESBNW05137 rev.1.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan