Đánh giá 9 giải pháp sao lưu và phục hồi dữ liệu hàng đầu năm 2026
Phân tích chuyên sâu về 9 giải pháp sao lưu và phục hồi dữ liệu hàng đầu năm 2026, tập trung vào khả năng chống ransomware, tính bất biến và tốc độ phục hồi thực tế.
5p đọcChi tiết
Vận hành trung tâm SOC, điều tra sự cố DFIR, săn tìm mối đe dọa và mô hình Zero Trust
Phân tích chuyên sâu về 9 giải pháp sao lưu và phục hồi dữ liệu hàng đầu năm 2026, tập trung vào khả năng chống ransomware, tính bất biến và tốc độ phục hồi thực tế.
Phân tích chuyên sâu 10 nền tảng phục hồi sau tấn công ransomware hàng đầu năm 2026, tập trung vào khả năng xác định điểm khôi phục sạch và tốc độ phục hồi hệ thống.
CISA giới thiệu bộ công cụ ScubaGear và ScubaGoggles giúp các tổ chức rà soát, phát hiện lỗ hổng cấu hình trong môi trường điện toán đám mây Microsoft 365 và Google Workspace.
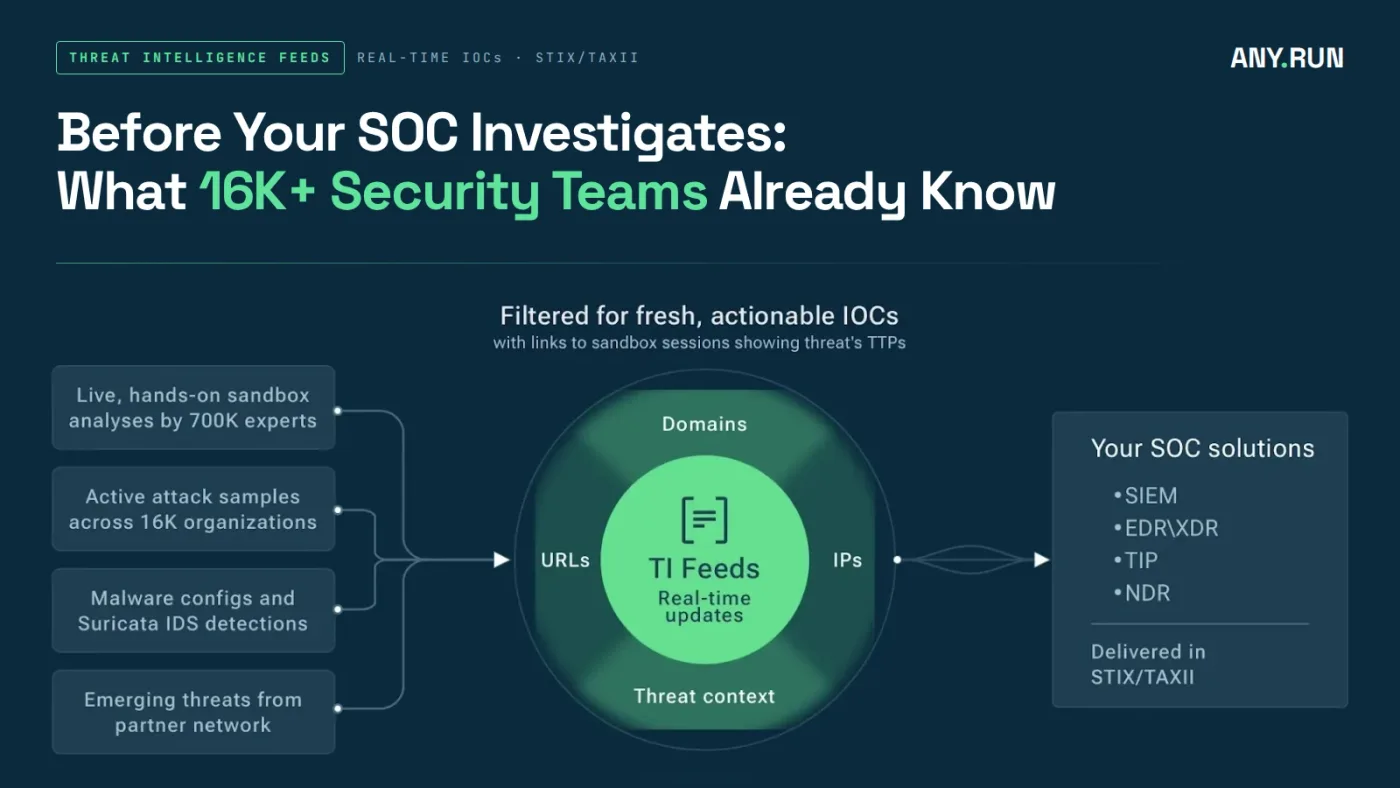
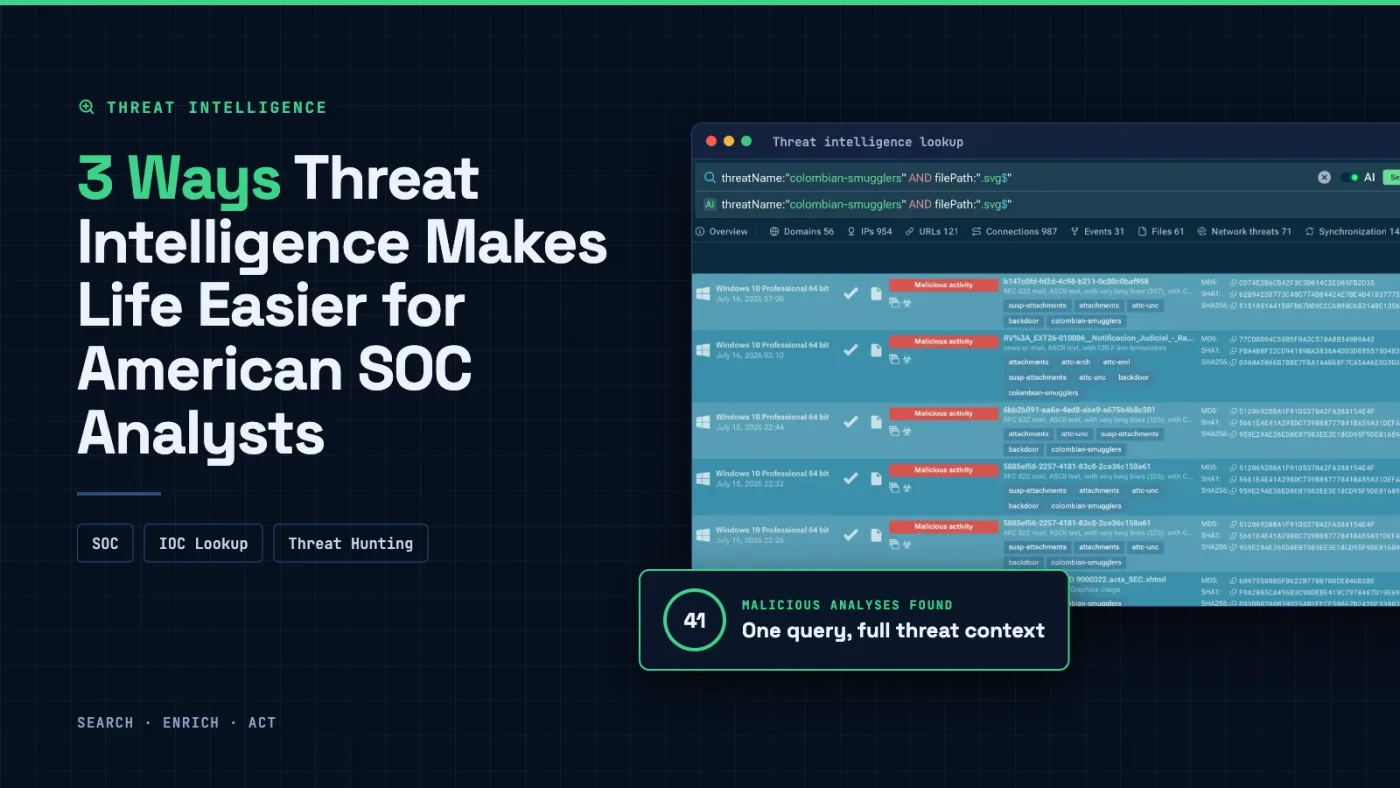
Khám phá cách tích hợp Threat Intelligence vào hệ thống SOC để nhận diện sớm các mối đe dọa mạng, giảm thiểu thời gian điều tra thủ công và tăng cường hiệu quả phòng thủ.
OpenBSD 8.0 chính thức ra mắt với hàng loạt cải tiến bảo mật nhân, dịch vụ mạng và bổ sung hỗ trợ chữ ký SSH hậu lượng tử, đánh dấu bước tiến quan trọng trong an ninh hệ thống.
Khám phá bảng xếp hạng 10 công cụ quản trị truy cập dữ liệu (DAG) hàng đầu năm 2026, tập trung vào khả năng khắc phục tự động, đồ thị quyền hạn và bảo mật AI.
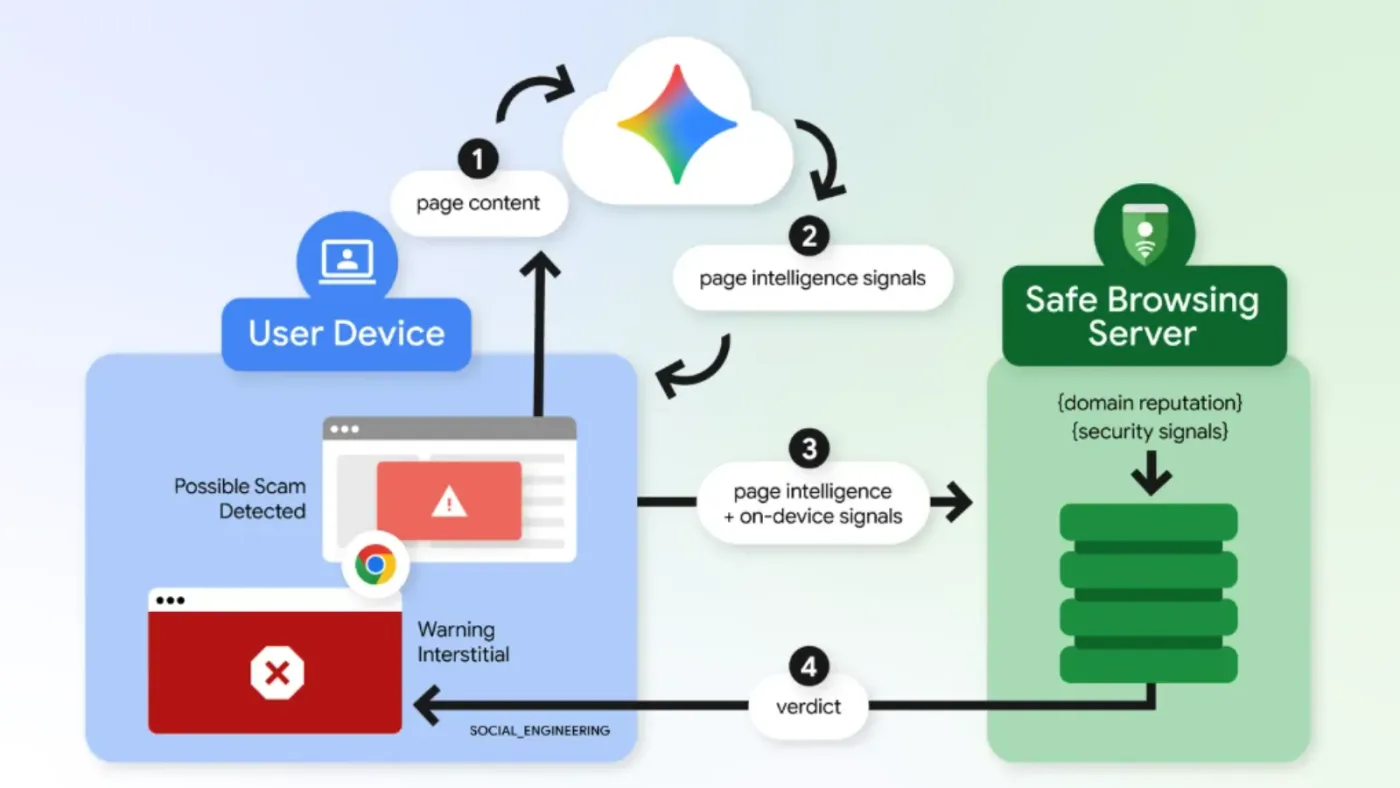
Google nâng cấp tính năng Enhanced Protection trên Chrome bằng mô hình Gemini AI nhằm phát hiện các cảnh báo antivirus giả mạo, cập nhật trình duyệt lừa đảo và tấn công ClickFix.
Khám phá cách các chuyên gia an ninh mạng tận dụng Threat Intelligence để nâng cao hiệu quả phát hiện, điều tra và phản ứng với các mối đe dọa mạng hiện đại.
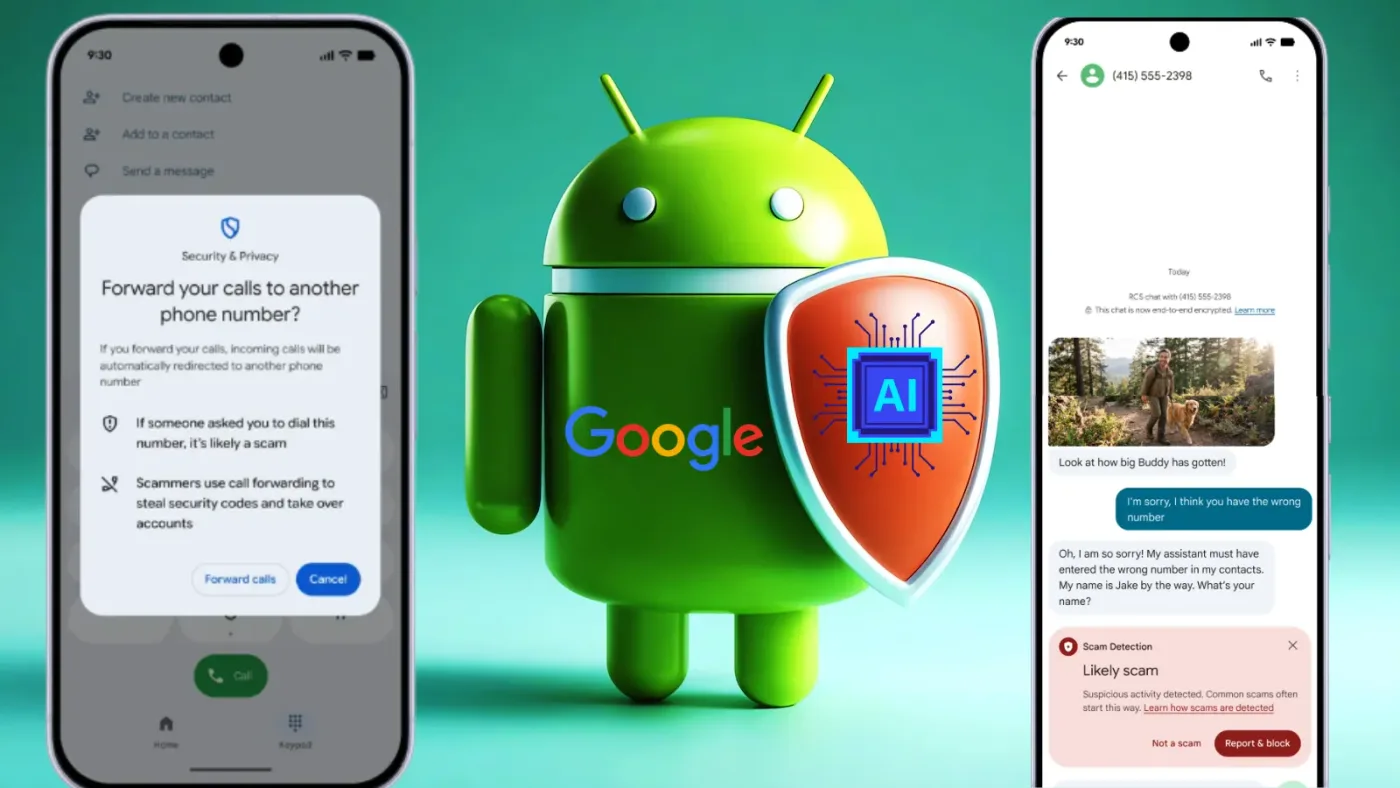
Google vừa công bố bộ tính năng bảo mật AI mới trên Android nhằm ngăn chặn các cuộc gọi lừa đảo, tin nhắn phishing và đánh cắp mã OTP thông qua phân tích hành vi thời gian thực.
MITRE ATT&CK v20 vừa ra mắt với 9 kỹ thuật tấn công mới, tập trung vào khai thác hệ thống AI, vượt qua xác thực đa yếu tố (MFA) và né tránh CAPTCHA.