OpenBSD 8.0: Nâng cấp bảo mật nhân, hỗ trợ chữ ký SSH hậu lượng tử
OpenBSD 8.0 chính thức ra mắt với hàng loạt cải tiến bảo mật nhân, dịch vụ mạng và bổ sung hỗ trợ chữ ký SSH hậu lượng tử, đánh dấu bước tiến quan trọng trong an ninh hệ thống.

- Nâng cấp bảo mật toàn diện: OpenBSD 8.0 tập trung vá các lỗi bộ nhớ, xử lý file không an toàn và cải thiện cách ly tiến trình.
- Hỗ trợ hậu lượng tử: Tích hợp thử nghiệm chữ ký SSH sử dụng lược đồ composite mldsa44-ed25519.
- Hardening hệ thống: Tăng cường bảo mật cho kernel trên kiến trúc amd64, cải thiện tường lửa PF và các dịch vụ web/mail.
- Cập nhật thành phần: Bao gồm OpenSSH 10.6 và LibreSSL 4.4.0 với các cơ chế kiểm soát dữ liệu nghiêm ngặt hơn.
Dự án OpenBSD vừa chính thức phát hành phiên bản 8.0 vào ngày 20 tháng 10 năm 2026. Đây là bản phát hành thứ 61 của dự án, mang đến những cải tiến sâu rộng về bảo mật cho nhân hệ điều hành, các dịch vụ mạng, tường lửa và công cụ cập nhật. Với việc tích hợp OpenSSH 10.6 và LibreSSL 4.4.0, phiên bản này thiết lập các tiêu chuẩn mới trong việc xử lý dữ liệu không tin cậy và quản lý kết nối an toàn.
Phân tích các thay đổi bảo mật cốt lõi
Trong phiên bản 8.0, các nhà phát triển đã tập trung giải quyết các lỗ hổng liên quan đến lỗi bộ nhớ (memory errors), xử lý file không an toàn và các khoảng trống trong việc cách ly tiến trình (process isolation). Các quản trị viên hệ thống cần lưu ý rằng bản cập nhật này không chỉ giới hạn ở bảo mật đăng nhập từ xa mà còn bao phủ toàn bộ hạ tầng từ máy chủ web, dịch vụ thư điện tử, DHCP cho đến các máy ảo và quy trình cài đặt firmware.
Hỗ trợ chữ ký SSH hậu lượng tử
Một trong những điểm nhấn kỹ thuật đáng chú ý là việc hỗ trợ thử nghiệm lược đồ chữ ký mldsa44-ed25519. Đây là sự kết hợp giữa ML-DSA 44 và Ed25519, nhằm tăng cường khả năng chống chịu trước các mối đe dọa từ máy tính lượng tử trong tương lai. Đáng chú ý, dự án đã chuyển đổi định danh của lược đồ này sang codepoint do IANA cấp phát, thay vì tên gọi riêng biệt của OpenSSH như trước đây.
# Kiểm tra cấu hình SSH sau khi cập nhật lên OpenSSH 10.6
ssh -Q signature_algorithms | grep mldsa44-ed25519
Cải tiến Hardening hệ thống và Kernel
Trên các hệ thống sử dụng kiến trúc amd64, OpenBSD 8.0 đã thực hiện thay đổi quan trọng trong việc đặt bản đồ bộ nhớ trực tiếp của kernel tại một vị trí ngẫu nhiên (ASLR nâng cao). Ngoài ra, các lỗ hổng rò rỉ thông tin stack của kernel và các lỗi đọc/ghi bộ nhớ nhân không đặc quyền trên kiến trúc m88k 88100 cũng đã được khắc phục triệt để.
⚠️ Cảnh báo quan trọng: Việc thay đổi định danh lược đồ chữ ký có thể ảnh hưởng đến các triển khai thử nghiệm trước đó. Quản trị viên cần rà soát lại cấu hìnhauthorized_keysvà các chính sáchrestrictđể đảm bảo tính tương thích.
Cải thiện tường lửa và dịch vụ mạng
Tường lửa PF (Packet Filter) đã nhận được các bản vá quan trọng cho các lỗi đọc ngoài phạm vi (out-of-bounds reads), các cuộc đua tranh (race conditions) trong bộ đếm kết nối và xử lý các gói tin reset được chế tạo đặc biệt có thể xóa trạng thái TCP không chính xác. Đối với các dịch vụ web, httpd hiện đã từ chối các yêu cầu có cấu trúc mơ hồ và các header bị gập (folded headers) lỗi thời.
| Thành phần | Cải tiến chính | Tác động bảo mật |
|---|---|---|
| PF Firewall | Vá lỗi OOB reads & TCP state | Ngăn chặn tấn công từ chối dịch vụ (DoS) |
| LibreSSL 4.4.0 | Ưu tiên X25519MLKEM768 | Tăng cường bảo mật TLS 1.3 |
| Firmware | Xác thực chữ ký SHA256.sig | Đảm bảo tính toàn vẹn của firmware |
| Relayd | Loại bỏ header trùng lặp | Giảm thiểu tấn công HTTP Request Smuggling |
Khuyến nghị cho quản trị viên
Để đảm bảo an toàn cho hệ thống, các quản trị viên cần thực hiện quy trình cập nhật theo các bước sau:
- Rà soát Errata: Kiểm tra kỹ tài liệu OpenBSD Release Errata trước khi triển khai trên môi trường production.
- Kiểm tra tính tương thích: Đánh giá lại các cấu hình
DisableForwardingvàPermitTunnelvì các thay đổi trong OpenSSH 10.6 có thể làm thay đổi hành vi truy cập từ xa. - Cập nhật quy trình: Đảm bảo các script tự động hóa không còn phụ thuộc vào việc tìm kiếm file trong thư mục hiện tại, do thay đổi trong cơ chế tìm kiếm gói cài đặt.
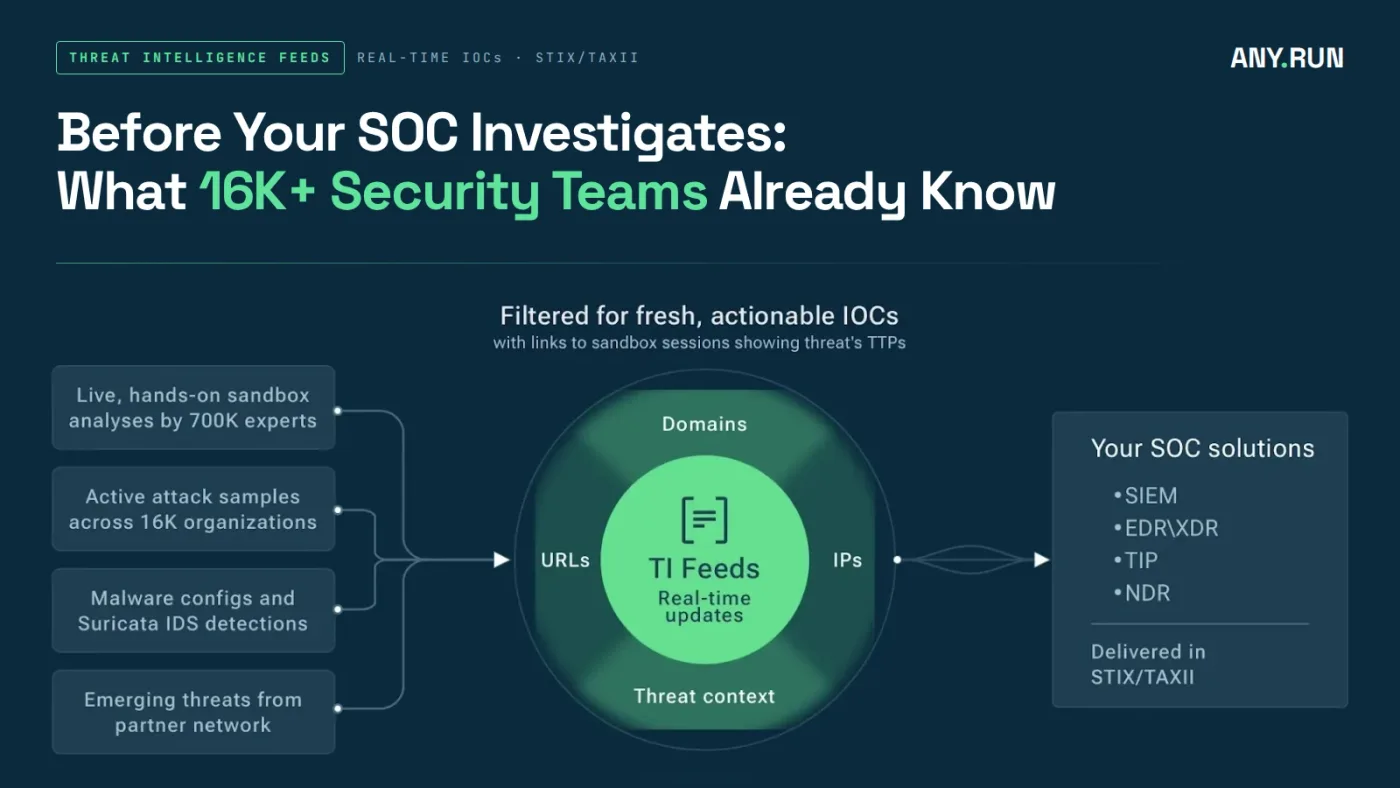
Việc duy trì hệ thống cập nhật là yếu tố then chốt để chống lại các mối đe dọa mạng hiện đại. Các tổ chức nên tích hợp các nguồn dữ liệu Threat Intelligence (TI) để theo dõi các chỉ số IOCs mới nhất và đảm bảo rằng các bản vá bảo mật được áp dụng kịp thời trên toàn bộ hạ tầng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan