Tối ưu hóa quy trình SOC: Tận dụng Threat Intelligence từ cộng đồng 16.000+ đội ngũ
Khám phá cách tích hợp Threat Intelligence vào hệ thống SOC để nhận diện sớm các mối đe dọa mạng, giảm thiểu thời gian điều tra thủ công và tăng cường hiệu quả phòng thủ.

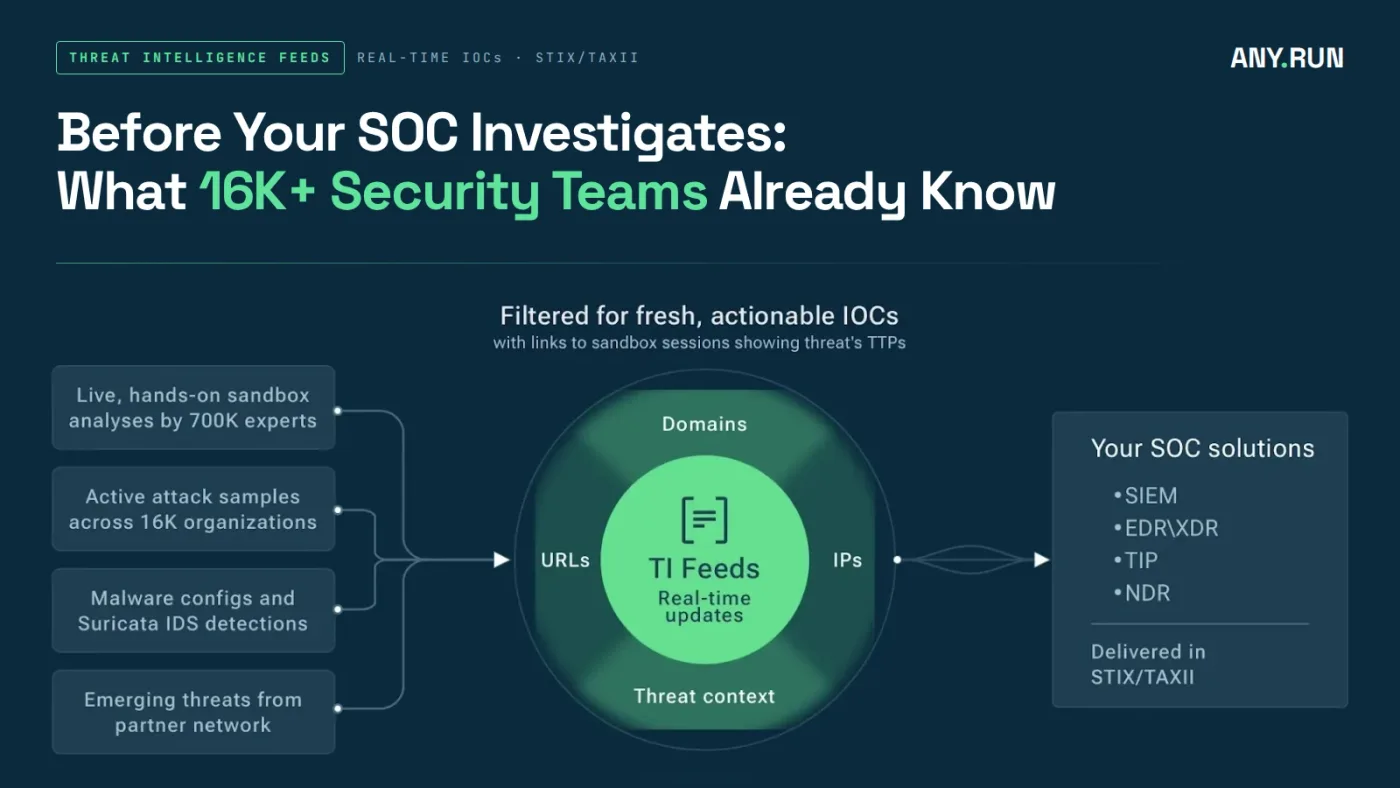
- Tối ưu hóa phát hiện sớm: Tận dụng dữ liệu từ hơn 16.000 đội ngũ bảo mật để nhận diện IOC trước khi chúng tấn công vào môi trường của bạn.
- Tích hợp liền mạch: Sử dụng các chuẩn STIX/TAXII để đưa Threat Intelligence vào SIEM, SOAR, EDR mà không làm gián đoạn quy trình hiện tại.
- Ưu tiên cảnh báo thông minh: Tập trung nguồn lực điều tra vào các sự kiện có độ rủi ro cao dựa trên ngữ cảnh dữ liệu thực tế.
Trong môi trường an ninh mạng hiện đại, việc chờ đợi một cảnh báo từ hệ thống rồi mới bắt đầu điều tra thường là quá muộn. Theo các nghiên cứu từ các chuyên gia bảo mật tại ANY.RUN, có tới 30% các chỉ số thỏa hiệp (IOC) độc hại duy nhất được xác định trong các phiên Sandbox tương tác đã được ghi nhận trước đó trong các nguồn cấp dữ liệu tình báo mối đe dọa (Threat Intelligence Feeds). Điều này đồng nghĩa với việc gần một phần ba các mối đe dọa đã có sẵn thông tin nhận diện trước khi các nhà phân tích bắt đầu công việc của họ.
Tầm quan trọng của việc nhận diện mối đe dọa sớm đối với SOC
Đối với các đội ngũ vận hành an ninh (SOC), việc sở hữu dữ liệu tình báo trước khi sự cố xảy ra mang lại lợi thế chiến lược cực lớn. Nếu một chỉ số đã được liên kết với hoạt động độc hại ở một nơi khác, hệ thống bảo mật của bạn có thể nhận diện các sự kiện đáng ngờ ngay từ giai đoạn đầu, cung cấp điểm khởi đầu quan trọng cho việc phát hiện sớm.
Để đạt được điều này, Threat Intelligence cần phải được tích hợp trực tiếp vào các hệ thống bảo mật mà đội ngũ của bạn đang sử dụng. Việc tích hợp không chỉ đơn thuần là thu thập dữ liệu, mà là biến dữ liệu đó thành hành động phòng thủ cụ thể trong thời gian thực.
Tích hợp Threat Intelligence vào quy trình vận hành SOC
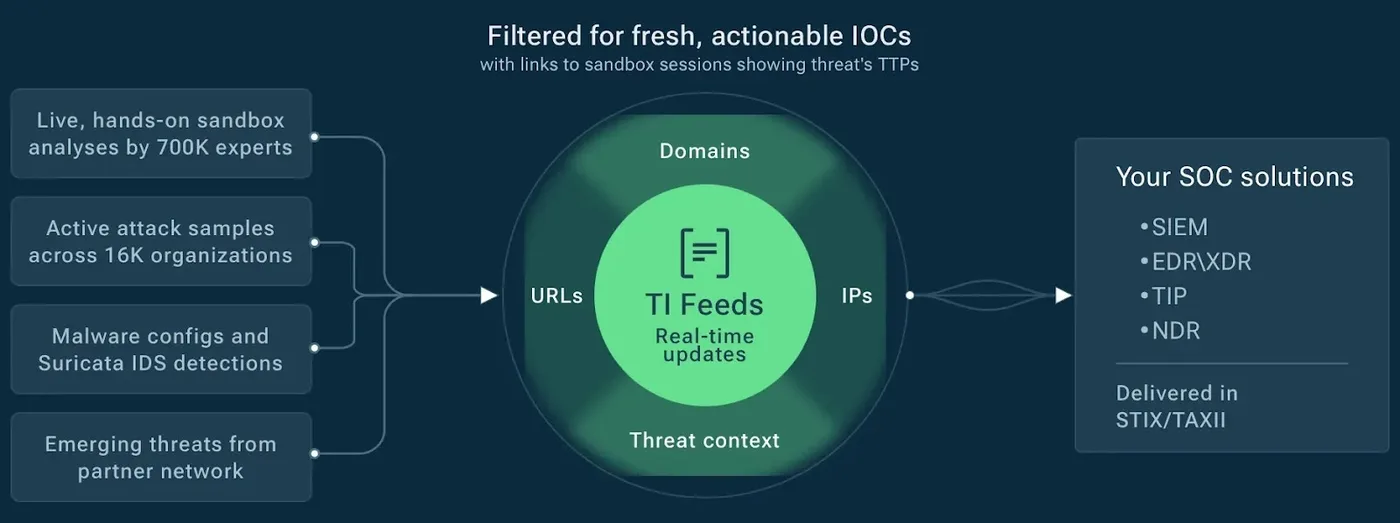
Việc tích hợp các nguồn cấp dữ liệu tình báo (TI Feeds) không yêu cầu thay đổi cấu trúc hạ tầng phức tạp. Ngược lại, nó giúp tinh giản các quy trình hiện có thông qua việc tự động hóa. Bằng cách sử dụng các giao thức chuẩn như STIX/TAXII, các tổ chức có thể kết nối trực tiếp với dữ liệu được tích lũy từ hơn 16.000 đội ngũ SOC trên toàn cầu.
Các giải pháp như SIEM, SOAR, TIP, EDR hoặc XDR có thể được làm giàu dữ liệu liên tục. Dưới đây là các lợi ích chính khi tích hợp TI Feeds:
- Phát hiện sớm: Hệ thống có thể đối chiếu hoạt động mạng với các IOC độc hại đã biết ngay khi sự kiện phát sinh.
- Ưu tiên cảnh báo: Giúp các nhà phân tích xác định sự kiện nào cần ưu tiên xử lý, giảm bớt nhiễu từ các cảnh báo giả.
- Tối ưu hóa năng lực điều tra: Giảm thời gian thu thập thông tin cơ bản, dành nguồn lực cho các công việc chuyên sâu như phân tích hành vi và phản ứng sự cố.
⚠️ Cảnh báo quan trọng: Việc không tích hợp Threat Intelligence khiến đội ngũ SOC phải đối mặt với khối lượng công việc thủ công khổng lồ, dễ dẫn đến bỏ lỡ các mối đe dọa tinh vi đã được cộng đồng quốc tế ghi nhận.
Chiến lược tận dụng dữ liệu từ cộng đồng 16K+ SOC
Sức mạnh của Threat Intelligence nằm ở tính tập thể. Một mối đe dọa được xác định bởi một đội ngũ bảo mật hôm nay có thể trở thành mục tiêu tấn công của tổ chức khác vào ngày mai. Nền tảng Interactive Sandbox của ANY.RUN cho phép các nhà phân tích kiểm tra tệp tin, URL, quan sát hành vi độc hại và xác định cơ sở hạ tầng liên quan.
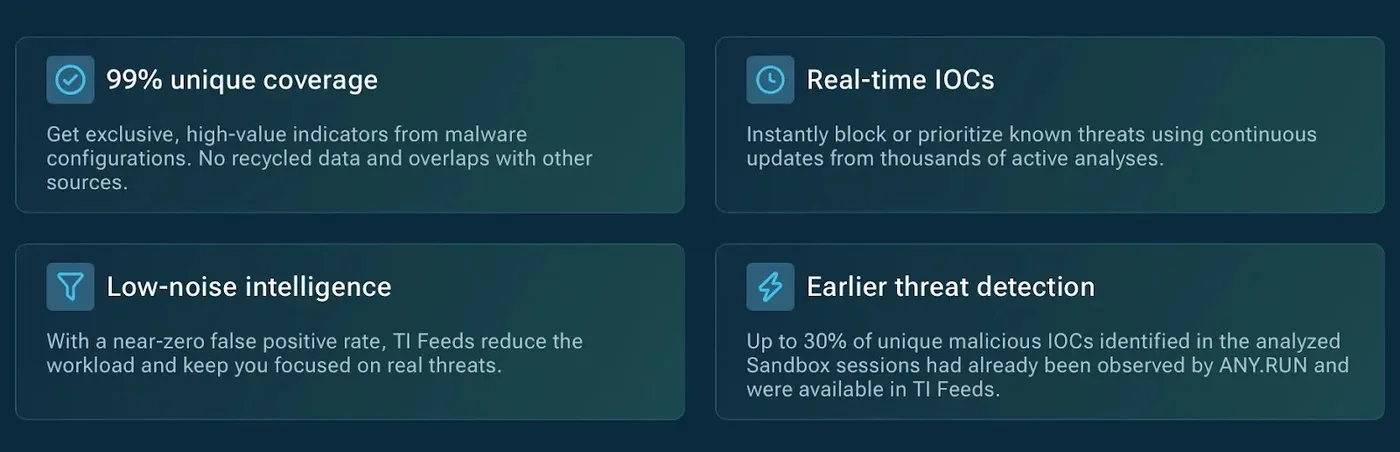
Các nguồn cấp dữ liệu này cung cấp các IOC có độ tin cậy cao, hỗ trợ tích hợp vào hạ tầng bảo mật hiện có mà không cần thay thế các khoản đầu tư công nghệ cũ. Dưới đây là bảng tóm tắt các giá trị mà TI Feeds mang lại:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IOCs | 99% duy nhất | Cung cấp dữ liệu độc hại chưa từng thấy ở các nguồn khác. |
| Giao thức | STIX/TAXII 2.1 | Đảm bảo khả năng tương thích với hầu hết các hệ thống SIEM/SOAR. |
| Ngữ cảnh | Behavioral Context | Hỗ trợ phân tích hành vi thay vì chỉ dựa vào Hash đơn thuần. |
Kết luận
Việc chuyển đổi từ trạng thái phản ứng sang chủ động đòi hỏi các đội ngũ SOC phải tận dụng tối đa những gì đã biết. Bằng cách đưa trí tuệ từ hàng ngàn cuộc điều tra thực tế vào quy trình triage và phát hiện, các tổ chức có thể giảm thiểu rủi ro, tối ưu hóa thời gian của nhà phân tích và đưa ra các quyết định phản ứng chính xác hơn. Mục tiêu cuối cùng là đảm bảo rằng mọi nỗ lực điều tra đều được hỗ trợ bởi dữ liệu tình báo chất lượng cao, giúp củng cố hàng rào phòng thủ trước các mối đe dọa mạng không ngừng tiến hóa.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan