Top 10 Công cụ Quản trị Truy cập Dữ liệu (DAG) Tốt nhất năm 2026
Khám phá bảng xếp hạng 10 công cụ quản trị truy cập dữ liệu (DAG) hàng đầu năm 2026, tập trung vào khả năng khắc phục tự động, đồ thị quyền hạn và bảo mật AI.

- Varonis dẫn đầu: Đứng vị trí số 1 nhờ khả năng tính toán quyền truy cập thực tế và tự động hóa khắc phục theo nguyên tắc đặc quyền tối thiểu.
- Tác động của AI: Các trợ lý AI như Copilot đang làm lộ diện các tệp tin bị chia sẻ quá mức; DAG là giải pháp tiên quyết để ngăn chặn rủi ro này.
- Danh tính phi nhân loại (NHI): Các tài khoản dịch vụ và pipeline hiện chiếm đa số trong các quyền truy cập dữ liệu, cần được ưu tiên quản trị ngay lập tức.
- Phương pháp đánh giá: Dựa trên độ chính xác của đồ thị quyền truy cập, khả năng tự động hóa, phạm vi bao phủ hệ thống và quy trình đánh giá định kỳ.
Khi đặt câu hỏi cho doanh nghiệp về việc ai có quyền truy cập vào các thư mục nhạy cảm, câu trả lời thường bị chôn vùi dưới các nhóm lồng nhau, quyền kế thừa phức tạp và các vai trò không được xem xét từ lâu. Quản trị truy cập dữ liệu (Data Access Governance - DAG) giải quyết vấn đề này một cách liên tục và thu hẹp phạm vi quyền hạn không cần thiết.
Trong năm 2026, DAG trở thành điều kiện tiên quyết cho việc triển khai AI. Mọi trợ lý AI (Copilot) đều kế thừa các cấu hình quyền hạn hiện có và hiển thị chúng trong các cuộc hội thoại. Việc khắc phục không nằm ở cài đặt chatbot mà nằm ở chính nền tảng DAG.
Bảng xếp hạng sức mạnh DAG năm 2026
| STT | Công cụ | Giải thưởng | Điểm số |
|---|---|---|---|
| 1 | Varonis | Khắc phục quyền truy cập hiệu quả nhất | 9.1 |
| 2 | Veza | Đồ thị ủy quyền tốt nhất | 8.8 |
| 3 | Immuta | Chính sách gốc cho kho dữ liệu | 8.6 |
| 4 | Microsoft Purview | Quản trị hệ sinh thái M365 tốt nhất | 8.4 |
| 5 | SailPoint | Tích hợp IGA tốt nhất | 8.3 |
| 6 | BigID | Quản trị dựa trên khám phá dữ liệu | 8.2 |
| 7 | Netwrix | Giá trị kiểm toán cho doanh nghiệp vừa | 8.0 |
| 8 | Privacera | Kiểm soát lakehouse chuẩn mở | 7.9 |
| 9 | Satori | Truy cập kho dữ liệu triển khai nhanh | 7.8 |
| 10 | Concentric AI | Quản trị dựa trên rủi ro ngữ nghĩa | 7.7 |
1. Varonis — Khắc phục quyền truy cập hiệu quả nhất
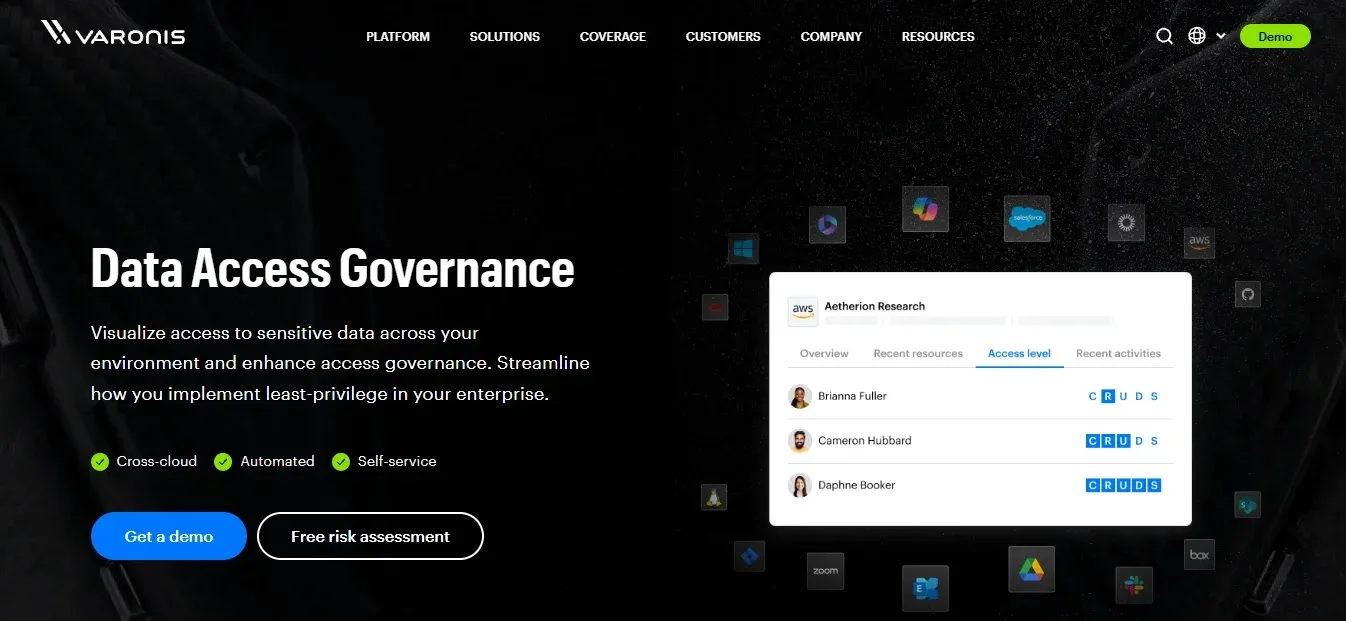
Varonis tính toán quyền truy cập thực tế thông qua các nhóm lồng nhau và quyền kế thừa, sau đó theo dõi việc sử dụng thực tế để tự động loại bỏ các quyền không cần thiết. Đây là tiêu chuẩn vàng cho việc giảm thiểu phạm vi tấn công (blast radius).
2. Veza — Đồ thị ủy quyền tốt nhất
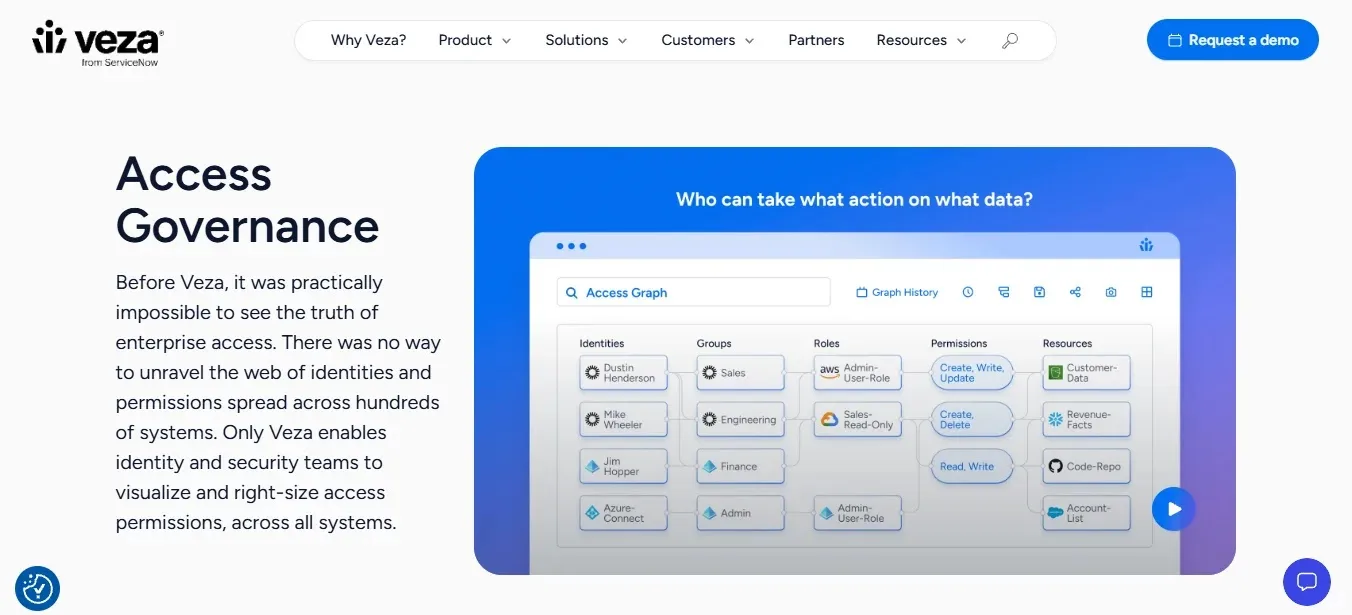
Veza giải quyết câu hỏi về quyền truy cập xuyên hệ thống một cách sắc bén: danh tính này (người dùng hoặc tài khoản dịch vụ) có thể thực hiện những hành động gì trên dữ liệu này, trên toàn bộ kho dữ liệu, SaaS và hạ tầng.
3. Immuta — Chính sách gốc cho kho dữ liệu
Immuta biến quản trị thành chính sách được thực thi ngay tại nơi phân tích dữ liệu. Các quy tắc dựa trên thuộc tính (ABAC) được viết một lần và biên dịch thành các điều khiển gốc của kho dữ liệu như Snowflake hoặc Databricks.
4. Microsoft Purview — Quản trị hệ sinh thái M365
Purview là bộ công cụ bản địa của Microsoft, bao gồm nhãn bảo mật, DLP và đánh giá quyền truy cập, đặc biệt quan trọng trong kỷ nguyên Copilot để kiểm soát sự chia sẻ quá mức trong SharePoint và OneDrive.
5. SailPoint — Tích hợp IGA tốt nhất
SailPoint mở rộng quản trị danh tính (IGA) sang dữ liệu phi cấu trúc, cho phép khám phá sự phơi nhiễm và yêu cầu khắc phục trong cùng một nền tảng quản lý vòng đời người dùng.
6. BigID — Quản trị dựa trên khám phá dữ liệu
BigID bắt đầu từ sự thật về dữ liệu: kho dữ liệu được phân loại và liên kết, sau đó áp dụng trí thông minh truy cập để xác định danh tính nào có thể tiếp cận dữ liệu nhạy cảm.
7. Netwrix — Giá trị kiểm toán cho doanh nghiệp vừa
Netwrix cung cấp khả năng kiểm toán mạnh mẽ cho AD, chia sẻ tệp và M365 với chi phí hợp lý, phù hợp cho các doanh nghiệp không cần cấu trúc nền tảng quá phức tạp.
8. Privacera — Kiểm soát lakehouse chuẩn mở
Được tạo ra bởi những người sáng tạo Apache Ranger, Privacera áp dụng các chính sách thống nhất trên các dịch vụ dữ liệu đám mây mà không bị khóa vào các giải pháp độc quyền.
9. Satori — Truy cập kho dữ liệu triển khai nhanh
Satori sử dụng kiến trúc proxy để cung cấp các quyền truy cập tức thời (JIT) và che giấu dữ liệu động mà không cần thay đổi cấu trúc kho dữ liệu hiện có.
10. Concentric AI — Quản trị dựa trên rủi ro ngữ nghĩa
Concentric hiểu ngữ nghĩa của tài liệu (ví dụ: đây là một bản điều khoản) và so sánh việc chia sẻ với các tài liệu tương tự để phát hiện các sai lệch rủi ro.
Lời khuyên mua sắm
Hãy bắt đầu bằng việc chứng minh giá trị trên các tài sản quan trọng nhất. Chọn kho dữ liệu nhạy cảm nhất, yêu cầu các ứng viên tính toán quyền truy cập thực tế (bao gồm nhóm lồng nhau và tài khoản dịch vụ), sau đó để công cụ tự động điều chỉnh dựa trên việc sử dụng thực tế.
⚠️ Cảnh báo quan trọng: Nếu tổ chức của bạn đang triển khai Copilot hoặc các trợ lý AI tương tự, hãy thực hiện đánh giá sự phơi nhiễm dữ liệu ngay lập tức. AI sẽ biến các quyền truy cập tiềm ẩn thành sự phơi nhiễm dữ liệu hàng ngày.
Cuối cùng, hãy đưa các danh tính phi nhân loại (NHI) vào chiến dịch đánh giá quyền truy cập đầu tiên, vì chúng thường nắm giữ các quyền rộng nhất và không có người quản lý trực tiếp để kiểm soát.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan