Microsoft Teams tích hợp AI phát hiện tấn công lừa đảo qua hội thoại
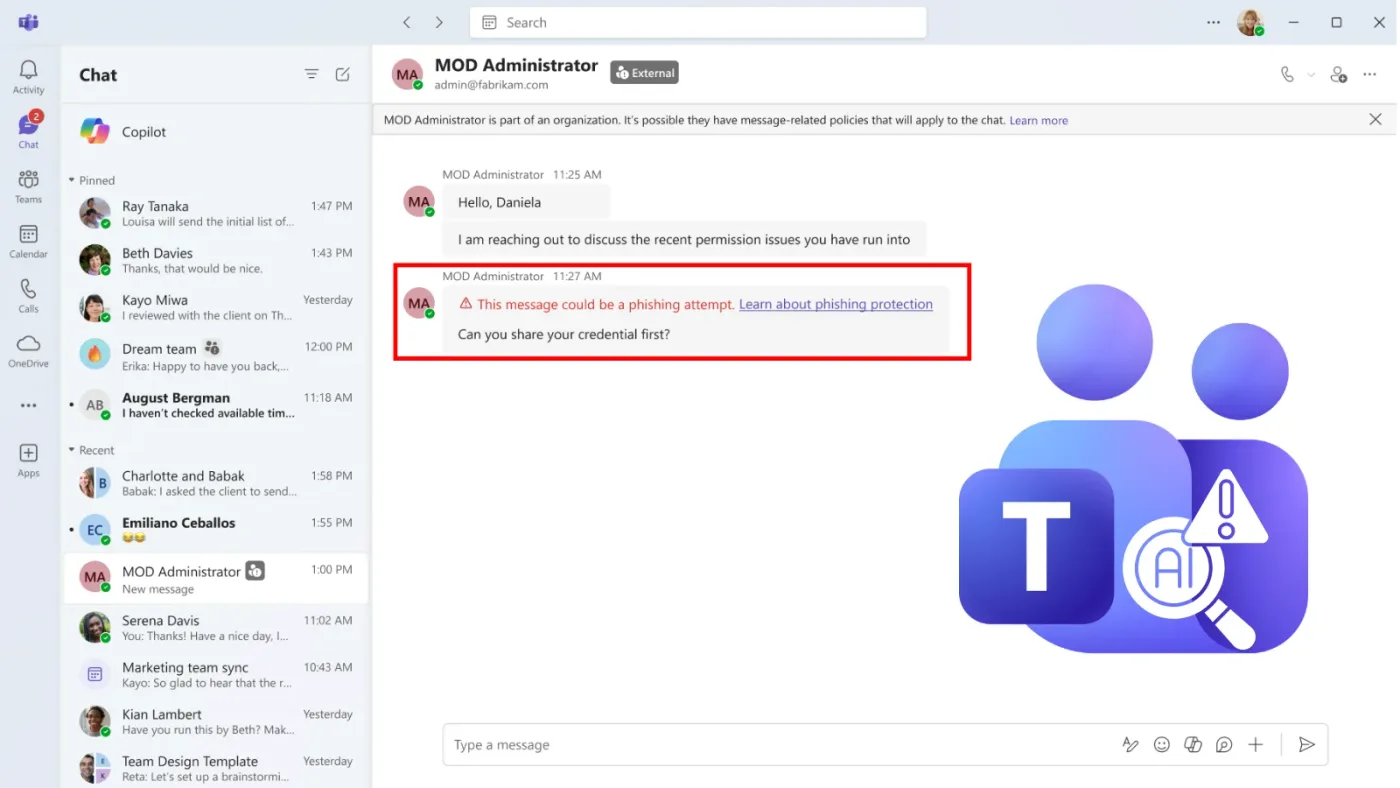
Microsoft triển khai tính năng AI mới trên Microsoft Teams nhằm phát hiện các cuộc tấn công lừa đảo dựa trên ngữ cảnh hội thoại, ngay cả khi không chứa liên kết độc hại.
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Microsoft triển khai tính năng AI mới trên Microsoft Teams nhằm phát hiện các cuộc tấn công lừa đảo dựa trên ngữ cảnh hội thoại, ngay cả khi không chứa liên kết độc hại.
Chính phủ Ấn Độ ban hành quy định SIM-binding bắt buộc đối với các nền tảng nhắn tin như WhatsApp, Telegram, Signal nhằm ngăn chặn tội phạm mạng lợi dụng số điện thoại ảo.
Các nhà nghiên cứu bảo mật vừa phát hiện bootkit BlackX lợi dụng lỗ hổng CVE-2022-21894 để vô hiệu hóa Secure Boot, ngay cả trên các hệ thống đã cập nhật bản vá Windows.
Stadia RAT, biến thể mới kế thừa từ mã độc StealC, đang nhắm mục tiêu vào người dùng Windows với khả năng đánh cắp thông tin và kiểm soát máy tính từ xa tinh vi.
Các chuyên gia an ninh mạng đã xác nhận một loạt cuộc tấn công DDoS quy mô lớn nhắm vào hạ tầng internet Triều Tiên, gây gián đoạn nghiêm trọng cho hàng loạt dịch vụ công và trang tin quốc gia.
Hãng game Capcom vừa thông báo về sự cố truy cập trái phép vào hệ thống CAPCOM ID, làm lộ thông tin của hơn 11,7 triệu tài khoản người dùng trên toàn cầu.
Nhóm tội phạm mạng Everest vừa đưa ra tuyên bố đã xâm nhập và đánh cắp hơn 590GB dữ liệu nội bộ từ tập đoàn PwC, bao gồm thông tin nhân sự và tài liệu mật.
Một đối tượng tấn công mạng sử dụng DeepSeek AI kết hợp với framework Hermes Agent để khai thác lỗ hổng tại các trường đại học Ấn Độ, đánh cắp dữ liệu nhạy cảm.
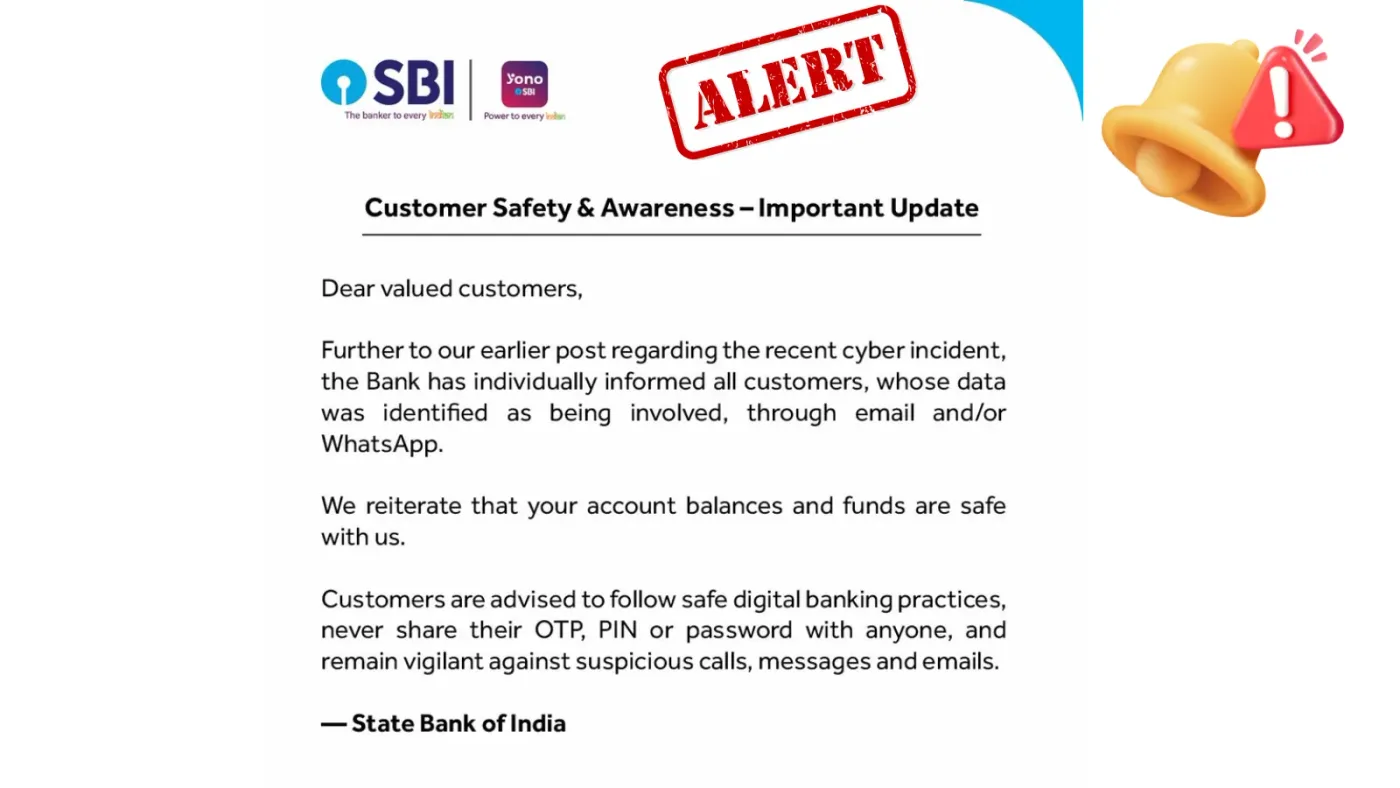
State Bank of India (SBI) đã thông báo trực tiếp tới các khách hàng bị ảnh hưởng bởi sự cố rò rỉ dữ liệu trên dark web, đồng thời triển khai các biện pháp ứng phó khẩn cấp.
Quest Diagnostics xác nhận hệ thống Quanum LSM bị truy cập trái phép, dẫn đến nguy cơ rò rỉ thông tin bệnh nhân. Các chuyên gia đang tiến hành điều tra phạm vi ảnh hưởng.