Nhóm Ransomware Everest tuyên bố đánh cắp 590GB dữ liệu từ PwC
Nhóm tội phạm mạng Everest vừa đưa ra tuyên bố đã xâm nhập và đánh cắp hơn 590GB dữ liệu nội bộ từ tập đoàn PwC, bao gồm thông tin nhân sự và tài liệu mật.

- Sự cố an ninh: Nhóm ransomware Everest tuyên bố đã đánh cắp 590,69 GB dữ liệu từ tập đoàn PwC.
- Phạm vi dữ liệu: Các tệp tin bị cáo buộc bao gồm hồ sơ nhân sự, tài liệu đào tạo, mã nguồn SSO và cấu hình hệ thống.
- Trạng thái xác thực: Thông tin hiện chưa được PwC xác nhận và các chuyên gia đang tiếp tục điều tra tính xác thực của vụ việc.
Nhóm ransomware Everest gần đây đã gây chấn động khi tuyên bố sở hữu hơn 590 GB dữ liệu nhạy cảm được cho là đánh cắp từ PwC, một trong những tập đoàn dịch vụ chuyên nghiệp lớn nhất thế giới. Theo các báo cáo từ cộng đồng an ninh mạng, vụ việc này bao gồm một lượng lớn hồ sơ nhân sự, tài liệu đào tạo nội bộ và các tệp tin cấu hình hệ thống quan trọng. Mặc dù thông tin đã xuất hiện trên trang web rò rỉ của nhóm này, phía PwC hiện vẫn chưa đưa ra phản hồi chính thức về tính xác thực của vụ tấn công.
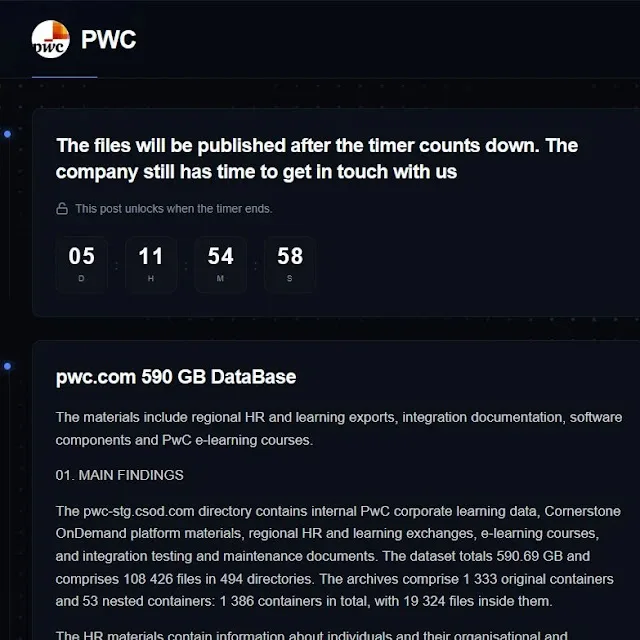
Dựa trên các báo cáo từ Hackmanac vào ngày 22 tháng 10 năm 2026, vụ việc liên quan đến khoảng 108.426 tệp tin được trích xuất từ các hệ thống nhân sự và nền tảng học tập trực tuyến. Các phân tích sơ bộ cho thấy dữ liệu này có liên quan đến nền tảng Cornerstone OnDemand (pwc-stg.csod.com), bao gồm các tài liệu kiểm thử tích hợp và xuất dữ liệu nhân sự khu vực. Cấu trúc dữ liệu bị cáo buộc bao gồm 494 thư mục, 1.333 tệp lưu trữ gốc và 53 tệp chứa lồng nhau.
Phân tích phạm vi và tác động tiềm tàng
Các nhà nghiên cứu bảo mật lưu ý rằng dữ liệu bị cáo buộc trải dài trên các hoạt động của PwC tại Úc, Trung Quốc, Canada và Vương quốc Anh. Một tập dữ liệu nhân sự đơn lẻ được cho là chứa tới 213.084 bản ghi. Tuy nhiên, con số này không đồng nghĩa với số lượng nhân viên bị ảnh hưởng thực tế do tính chất trùng lặp của dữ liệu trong các hệ thống doanh nghiệp lớn.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Dung lượng dữ liệu | 590,69 GB | Khối lượng dữ liệu bị cáo buộc đánh cắp. |
| Số lượng tệp tin | 108.426 tệp | Tổng số tệp tin được liệt kê trong danh mục rò rỉ. |
| Nền tảng liên quan | Cornerstone OnDemand | Hệ thống quản lý học tập và nhân sự bị nhắm mục tiêu. |
| Phạm vi địa lý | Úc, Trung Quốc, Canada, UK | Các khu vực hoạt động bị ảnh hưởng bởi vụ rò rỉ. |
Ngoài các hồ sơ nhân sự, danh sách còn đề cập đến mã nguồn và tệp cấu hình của hệ thống Single Sign-On (SSO). Đây là một rủi ro bảo mật nghiêm trọng nếu các thông tin xác thực, token hoặc bí mật hệ thống bị lộ lọt. Việc sở hữu các thông tin này có thể cho phép kẻ tấn công thực hiện các chiến dịch tấn công giả mạo (phishing) tinh vi hoặc thực hiện các hành vi mạo danh nhân viên để xâm nhập sâu hơn vào mạng lưới nội bộ.
Đánh giá về nhóm tội phạm Everest
Everest là một nhóm ransomware có lịch sử hoạt động phức tạp, thường xuyên sử dụng các tuyên bố đánh cắp dữ liệu để gây áp lực lên các tổ chức mục tiêu, tương tự như vụ việc tại McDonald’s Ấn Độ trước đây. Cần lưu ý rằng không phải lúc nào các tuyên bố của nhóm này cũng đi kèm với việc triển khai mã độc mã hóa dữ liệu (ransomware). Trong một số trường hợp, nhóm chỉ tập trung vào hành vi tống tiền dựa trên dữ liệu đánh cắp được.
Các chuyên gia an ninh mạng khuyến cáo các tổ chức cần duy trì cảnh giác cao độ, thường xuyên cập nhật các bản vá bảo mật và tích hợp các nguồn Threat Intelligence (TI) để phát hiện sớm các dấu hiệu xâm nhập. Việc kiểm tra tính xác thực của dữ liệu, phạm vi truy cập và xác định xem các bản ghi có còn hiệu lực hay không là những bước quan trọng tiếp theo trong quy trình ứng phó sự cố. Để biết thêm thông tin về các kỹ thuật phòng thủ, bạn có thể tham khảo tài liệu từ CISA về bảo mật hệ thống doanh nghiệp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan