Phân tích lỗ hổng CVE-2026-102489: Rò rỉ phiên làm việc và nguy cơ RCE trên Zammad
Các nhà nghiên cứu đã công bố mã khai thác PoC cho lỗ hổng nghiêm trọng CVE-2026-102489 trên Zammad, cho phép kẻ tấn công đánh cắp cookie phiên và thực thi mã từ xa.

- Lỗ hổng nghiêm trọng: CVE-2026-102489 cho phép kẻ tấn công không cần xác thực đánh cắp cookie phiên làm việc (session cookies) thông qua cơ chế WebSocket.
- Tác động thực thi: Kẻ tấn công có thể lợi dụng phiên làm việc của quản trị viên để thực thi mã từ xa (RCE) thông qua tính năng cài đặt gói của Zammad.
- Phạm vi ảnh hưởng: Các phiên bản Zammad từ 6.3.0 đến 6.5.4 bị ảnh hưởng trực tiếp; phiên bản 7.0.0 đến 7.1.3 chứa lỗi nhưng khó khai thác hơn.
- Khuyến nghị: Quản trị viên cần cập nhật lên phiên bản mới nhất ngay lập tức và kiểm tra nhật ký hệ thống để tìm dấu hiệu xâm nhập.
Một mã khai thác (PoC) công khai vừa được phát hành nhắm vào lỗ hổng bảo mật nghiêm trọng mang mã CVE-2026-102489 trong hệ thống Zammad. Lỗ hổng này cho phép những người dùng từ xa không cần xác thực có thể đánh cắp cookie phiên làm việc đang hoạt động và tiềm ẩn nguy cơ thực thi mã từ xa (RCE) trên các máy chủ bị ảnh hưởng. Vấn đề này đã được liên kết với một vụ vi phạm bảo mật được báo cáo vào tháng 9 tại Viện Tiết lộ Lỗ hổng Hà Lan (DIVD), nơi hai lỗ hổng zero-day trong Zammad đã bị khai thác để chiếm quyền truy cập và leo thang đặc quyền.
Chi tiết kỹ thuật về lỗ hổng CVE-2026-102489
Lỗ hổng phát sinh từ cơ chế xử lý sự kiện WebSocket của Zammad. Các nhà nghiên cứu phát hiện ra rằng việc gửi một yêu cầu đến endpoint /ws với payload cụ thể có thể kích hoạt lỗi ứng dụng. Thay vì trả về một thông báo lỗi thông thường, phản hồi của máy chủ có thể vô tình tiết lộ dữ liệu nội bộ liên quan đến các kết nối WebSocket đang hoạt động.
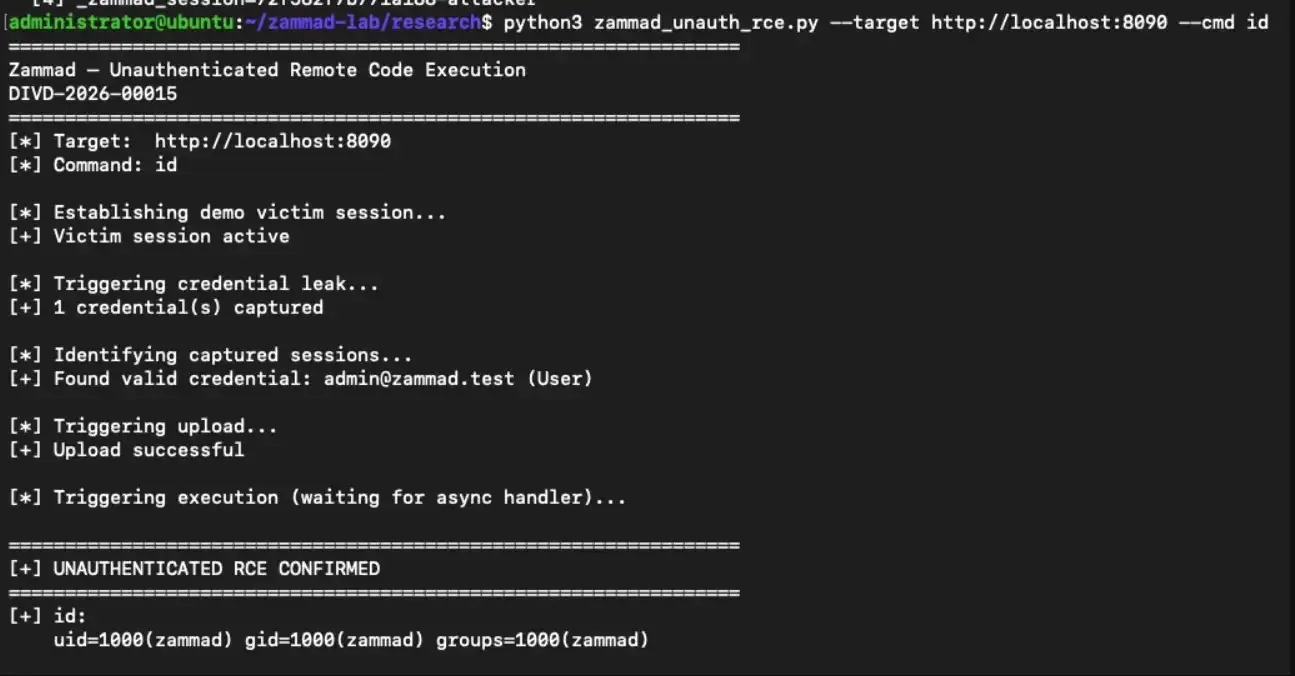
Dữ liệu nội bộ bị rò rỉ này có thể bao gồm cookie _zammad_session của người dùng đang đăng nhập vào ứng dụng. Cookie phiên hoạt động như một khóa đăng nhập tạm thời, cho phép truy cập vào phiên đã xác thực mà không cần nhập mật khẩu hoặc vượt qua các bước kiểm tra xác thực đa yếu tố (MFA). Lỗ hổng bắt nguồn từ cách Zammad xử lý dữ liệu kết nối trực tiếp được lưu trữ trong đối tượng @clients, bao gồm cả các tiêu đề yêu cầu (Request Headers) như tiêu đề Cookie.
Tác động của việc chiếm quyền điều khiển phiên
Hậu quả của việc rò rỉ phiên làm việc trở nên nghiêm trọng hơn đáng kể khi cookie của quản trị viên bị xâm phạm. PoC được công bố bởi Horizon3.ai cho thấy kẻ tấn công chiếm đoạt phiên quản trị có thể khai thác tính năng cài đặt gói của Zammad để ghi các tệp độc hại vào thư mục ứng dụng. Mối đe dọa này có khả năng tự lan truyền, cho phép thay thế các mẫu email bằng mã ERB độc hại, từ đó dẫn đến việc thực thi mã từ xa dưới tài khoản dịch vụ Zammad.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE ID | CVE-2026-102489 | Rò rỉ phiên làm việc & RCE |
| CVE ID | CVE-2026-102490 | Leo thang đặc quyền cục bộ (LPE) |
| Endpoint | /ws | Điểm truy cập WebSocket bị khai thác |
| Payload | {"event":"base"} | Dữ liệu kích hoạt lỗi rò rỉ |
Khuyến nghị phòng thủ và khắc phục
Để đảm bảo an toàn cho hệ thống, các quản trị viên cần thực hiện các bước sau:
- Cập nhật phần mềm: Nâng cấp Zammad lên phiên bản 7.0.0 hoặc mới nhất để vá lỗi triệt để.
- Kiểm tra nhật ký (Log Analysis): Sử dụng các tập lệnh do DIVD cung cấp để quét nhật ký hệ thống nhằm tìm kiếm bằng chứng về việc rò rỉ cookie phiên.
- Cách ly hệ thống: Nếu chưa thể cập nhật, hãy đưa các hệ thống Zammad đang đối mặt với internet ra khỏi mạng công cộng để giảm thiểu rủi ro bị khai thác.
- Bảo tồn dữ liệu: Trước khi thực hiện bất kỳ thay đổi hoặc xây dựng lại hệ thống, hãy sao lưu toàn bộ nhật ký để phục vụ công tác điều tra sự cố (Incident Response).
⚠️ Cảnh báo quan trọng: Do lỗ hổng này có thể đã bị khai thác trước khi công bố công khai, các tổ chức cần coi đây là một sự cố bảo mật đã xảy ra và tiến hành rà soát toàn bộ các hoạt động bất thường trên máy chủ Zammad kể từ tháng 9. Việc chỉ vá lỗi là chưa đủ; cần phải đánh giá lại toàn bộ tính toàn vẹn của hệ thống sau khi bị xâm nhập. Để biết thêm chi tiết kỹ thuật về các lỗ hổng này, bạn có thể tham khảo thông tin từ Cơ sở dữ liệu lỗ hổng quốc gia (NVD).
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan