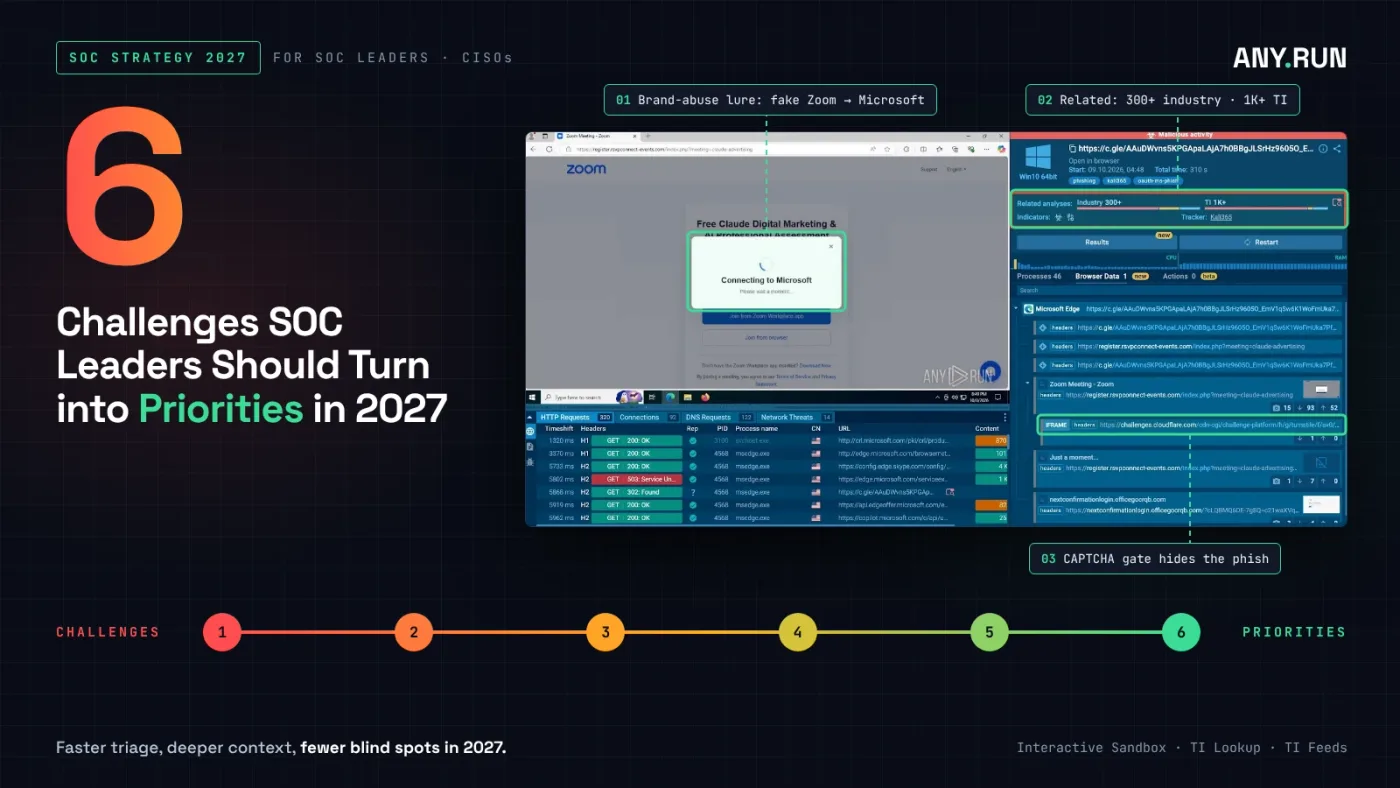
6 Thách thức trọng yếu SOC cần ưu tiên giải quyết trong năm 2027
Phân tích 6 thách thức chiến lược mà các đội ngũ SOC và MSSP phải đối mặt trong năm 2027, từ tối ưu hóa Threat Intelligence đến tự động hóa quy trình điều tra.

- Tối ưu hóa Threat Intelligence: Tích hợp dữ liệu tình báo đe dọa vào quy trình làm việc hàng ngày để phát hiện sớm các mối nguy hại.
- Giảm thiểu gánh nặng điều tra: Sử dụng ngữ cảnh đe dọa liên quan (Related Threat Context) để rút ngắn thời gian nghiên cứu thủ công.
- Tăng cường hiệu suất SOC: Tận dụng sandbox tương tác và AI để tự động hóa việc phân tích, giảm thời gian phản ứng (MTTR).
- Chiến lược phát hiện bền vững: Tập trung vào chất lượng chỉ số IOC thay vì số lượng để tránh tình trạng quá tải cảnh báo (alert fatigue).
Các đội ngũ an ninh mạng hiện đang đối mặt với áp lực ngày càng lớn trong việc theo kịp các kỹ thuật tấn công tinh vi, trong khi vẫn phải vận hành dưới những hạn chế khắt khe về ngân sách và nhân sự. Khi khối lượng cảnh báo tăng cao, việc duy trì khả năng phát hiện và điều tra hiệu quả trở nên khó khăn hơn bao giờ hết.
Trong năm 2027, Threat Intelligence (Tình báo đe dọa) sẽ đóng vai trò then chốt, giúp các đội ngũ SOC và MSSP nhận diện hoạt động độc hại sớm hơn, điều tra hành vi nghi vấn nhanh hơn và tối ưu hóa chuyên môn của các nhà phân tích. Việc tích hợp tình báo vào quy trình làm việc hàng ngày là yêu cầu bắt buộc để đưa ra quyết định chính xác từ khâu phát hiện ban đầu đến phản ứng.
1. Phát hiện mối đe dọa trước khi trở thành sự cố
Một trong những phương pháp hiệu quả nhất để cải thiện khả năng phát hiện là nhận diện các hoạt động độc hại đã được xác định ở nơi khác. Nếu không có quyền truy cập vào dữ liệu tình báo liên quan, các tổ chức có thể lãng phí thời gian quý báu để điều tra các chỉ số (IOC) vốn đã có thể được gắn cờ tự động.
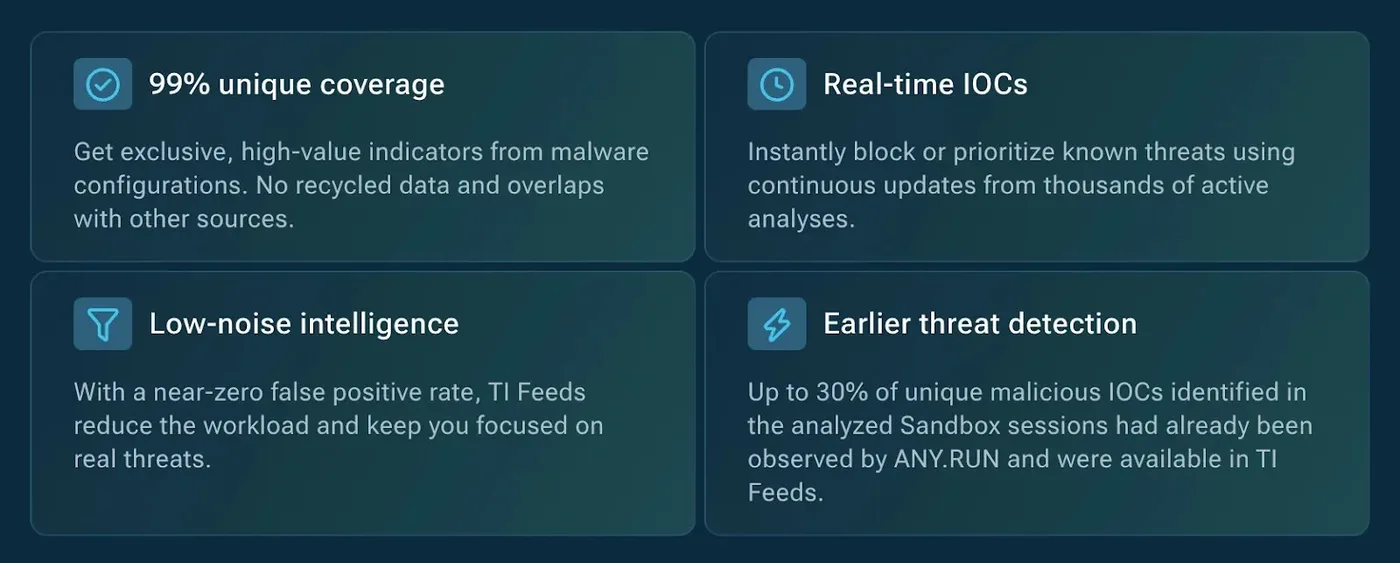
Theo phân tích nội bộ từ các chuyên gia, có tới 30% các IOC độc hại duy nhất được xác định trong quá trình điều tra bằng Interactive Sandbox đã từng được quan sát và đưa vào các nguồn Threat Intelligence Feeds. Điều này tạo cơ hội cho các SOC và MSSP nhận diện sớm các hoạt động độc hại đã biết, từ đó giảm đáng kể thời gian điều tra.
Khi một chỉ số xuất hiện trong hệ thống giám sát, nó có thể được đối chiếu với dữ liệu tình báo hiện có trước khi nhà phân tích bắt đầu một cuộc điều tra riêng biệt. Việc tích hợp TI Feeds vào SIEM, EDR và SOAR giúp các tổ chức nhận diện mối đe dọa sớm hơn và sử dụng thời gian của nhà phân tích một cách chiến lược hơn.
2. Ưu tiên mối đe dọa mà không cần tốn hàng giờ nghiên cứu
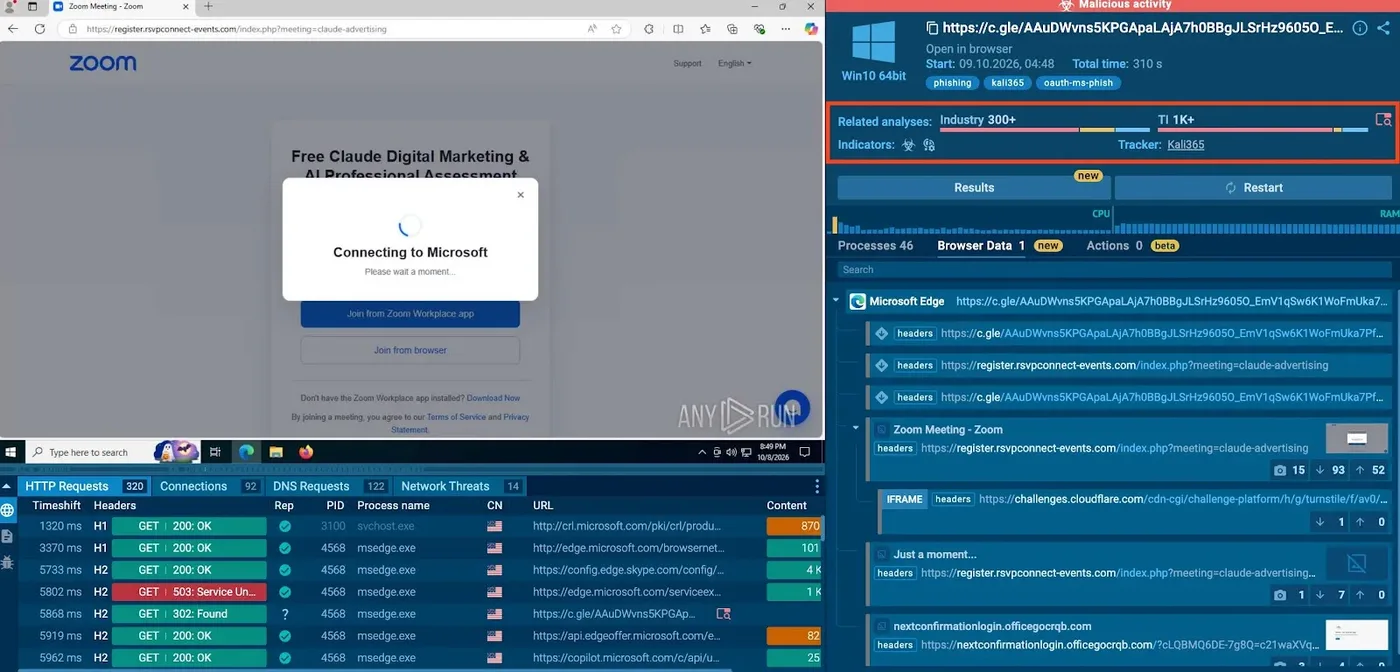
Khối lượng cảnh báo không phải là thách thức duy nhất. Thời gian cần thiết để hiểu liệu các cảnh báo đó có đại diện cho rủi ro thực sự hay không cũng là một chi phí đáng kể. Một địa chỉ IP độc hại, một tên miền nghi vấn hoặc một file hash hiếm khi cung cấp đủ thông tin để xác định tầm quan trọng của nó.
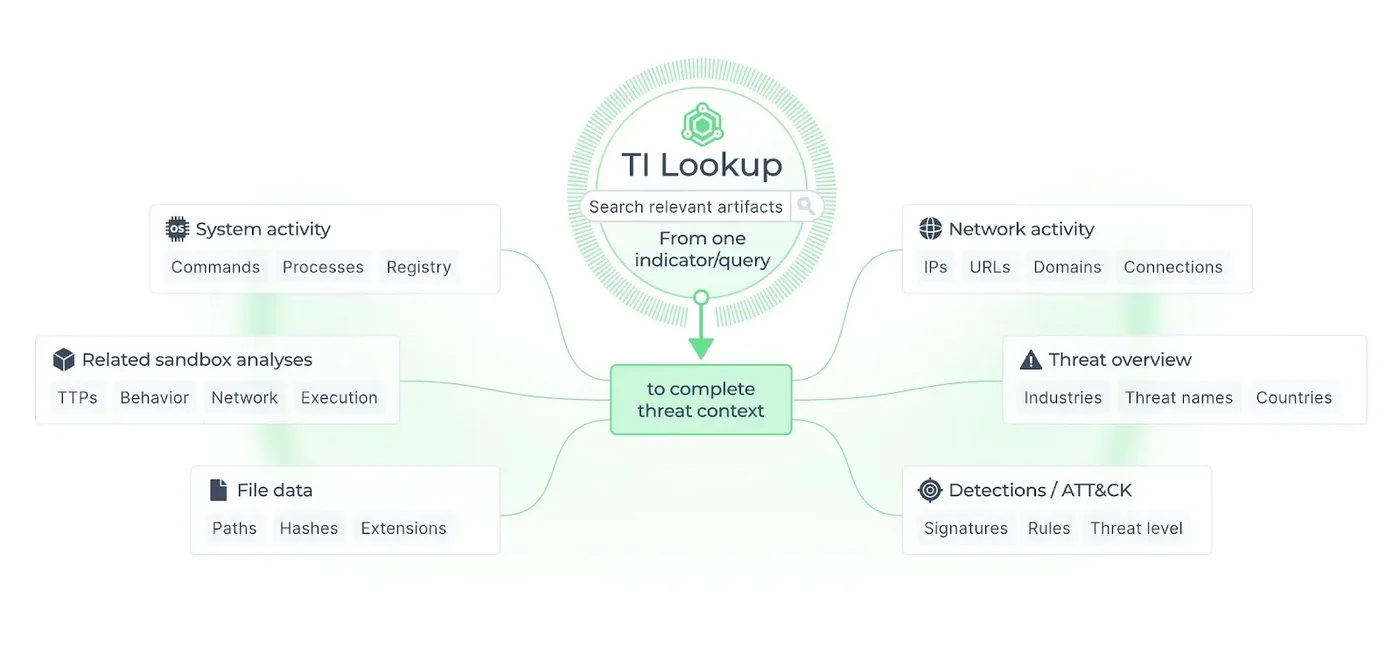
Các công cụ như Threat Intelligence Lookup kết nối các chỉ số với hoạt động liên quan và các phân tích trước đó, trong khi các TI Reports cung cấp cái nhìn sâu sắc về chiến dịch, cơ sở hạ tầng và kỹ thuật tấn công. Người dùng doanh nghiệp có thể nâng cao khả năng điều tra với Related Threat Context, một tính năng kết nối Sandbox và TI Lookup.
3. Loại bỏ các nút thắt trong quy trình điều tra
Khi các file hoặc URL nghi vấn yêu cầu điều tra thủ công, sự chậm trễ sẽ tích tụ trên toàn bộ hoạt động an ninh. Thời gian chờ đợi bằng chứng hoặc chuẩn bị môi trường càng lâu, số lượng vụ việc mà SOC có thể xử lý càng ít.
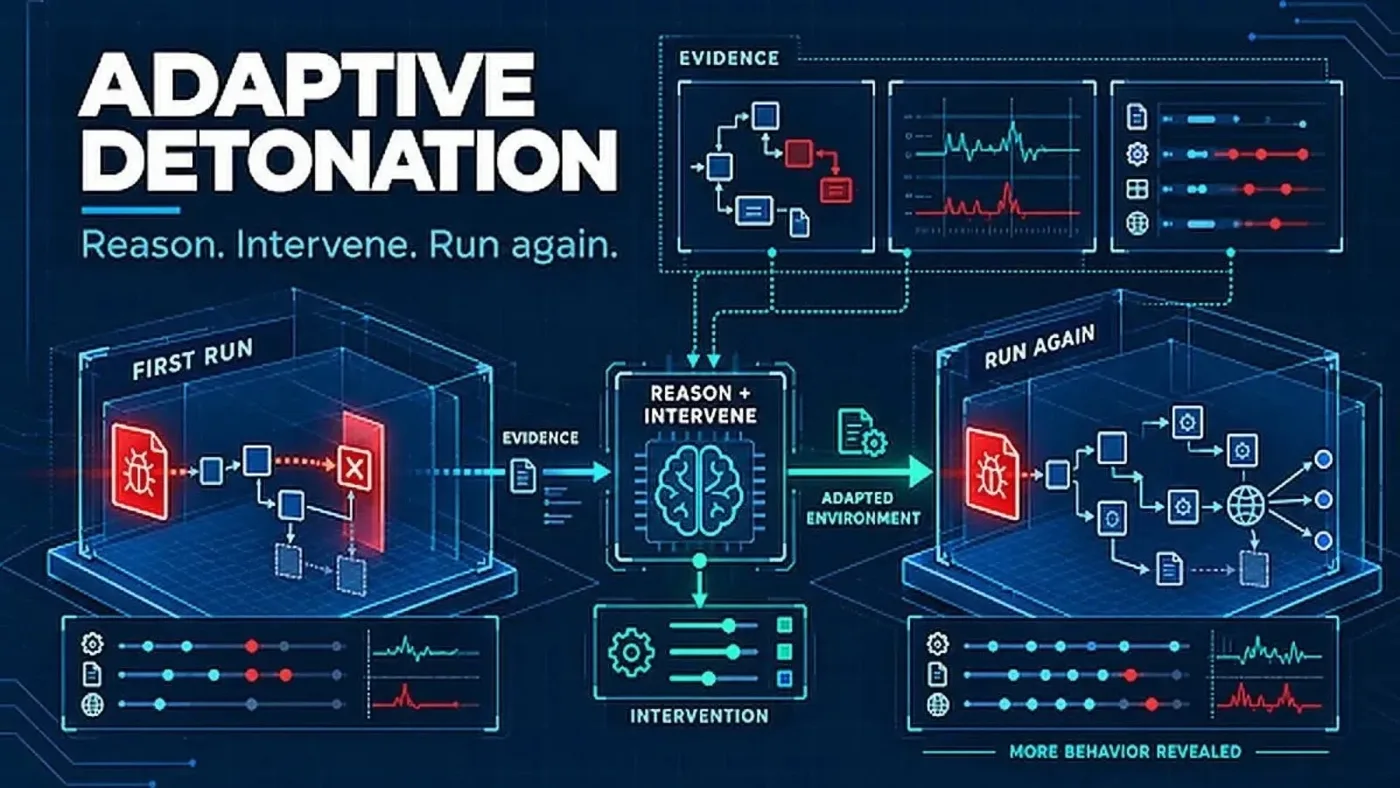
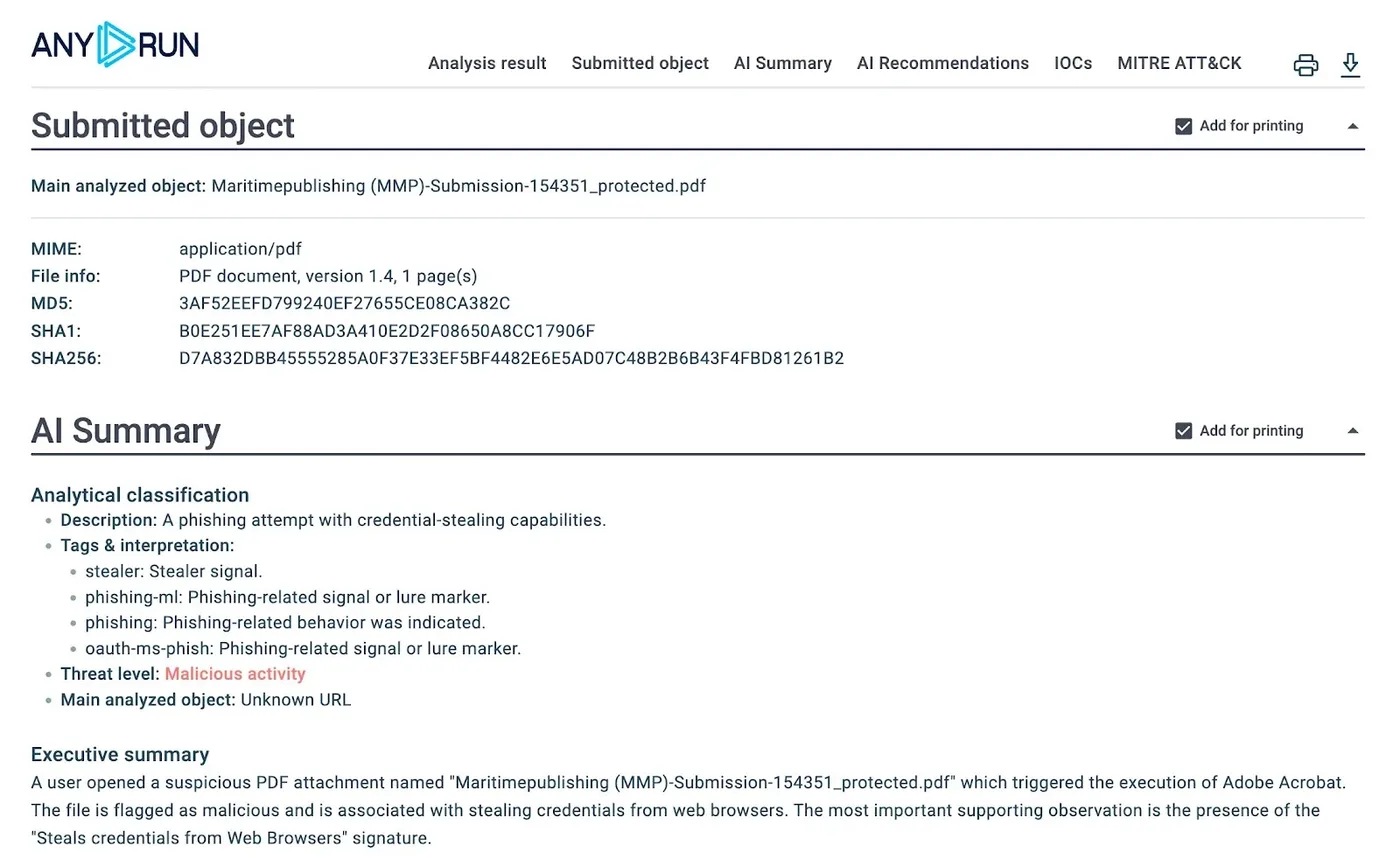
Interactive Sandbox hiện nay có khả năng khởi động máy ảo trong dưới 10 giây, với các báo cáo cấp độ 1 (Tier 1) thường có sẵn trong khoảng 40 giây. Các báo cáo này bao gồm tóm tắt do AI tạo ra và các đề xuất hành động, giúp nhà phân tích có cái nhìn tổng quan nhanh chóng mà không cần xem xét từng chi tiết nhỏ.
4. Tạo giá trị phát hiện có thể đo lường từ Threat Intelligence
Tình báo đe dọa có thể trở thành một nguồn lực đắt đỏ nếu chỉ được thu thập mà không bao giờ chuyển thành hành động vận hành. Các chỉ số lưu trữ trong các nền tảng riêng biệt, được chuyển thủ công giữa các hệ thống, không thể hỗ trợ phát hiện chủ động một cách nhất quán.
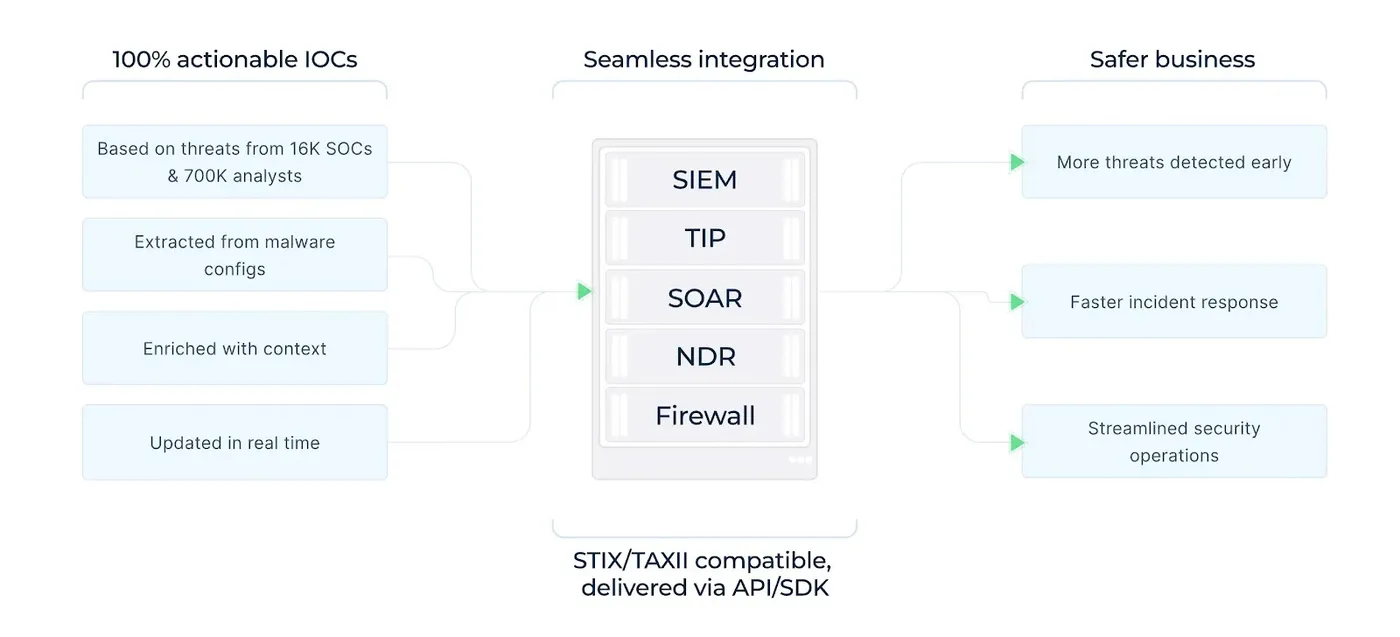
Việc tích hợp các chỉ số độc hại đã được xác thực vào hạ tầng bảo mật hiện có thông qua API, SDK và các quy trình tương thích STIX/TAXII cho phép các tổ chức sử dụng tình báo xuyên suốt các quy trình phát hiện, làm giàu dữ liệu và phản ứng.
5. Mở rộng phạm vi phát hiện mà không gây quá tải cảnh báo
Tăng số lượng quy tắc phát hiện hoặc chỉ số có thể tạo ra vẻ ngoài của sự an toàn mạnh mẽ, nhưng đồng thời lại làm tăng khối lượng công việc cần thiết để điều tra cảnh báo. Chất lượng của tình báo quan trọng ngang bằng với số lượng.
Các nguồn TI Feeds chất lượng cao thường chứa tới 99% các IOC độc hại duy nhất đã được xác thực. Đối với lãnh đạo SOC, điều này cực kỳ quan trọng vì mỗi cơ hội phát hiện bổ sung đều đi kèm với chi phí vận hành. Các chỉ số đáng tin cậy giúp cải thiện khả năng hiển thị mà không làm nhà phân tích quá tải với các tín hiệu giá trị thấp.
6. Tối đa hóa giá trị từ mỗi cuộc điều tra
Một cuộc điều tra an ninh nên đóng góp nhiều hơn là chỉ giải quyết một sự cố đơn lẻ. Nó có thể tạo ra các chỉ số, bằng chứng hành vi và tình báo giúp xác định các mối đe dọa tương tự trong tương lai. Khi các phát hiện này bị cô lập, các tổ chức sẽ lặp lại việc lãng phí nguồn lực để điều tra các hoạt động vốn đã có thể được nhận diện sớm hơn.
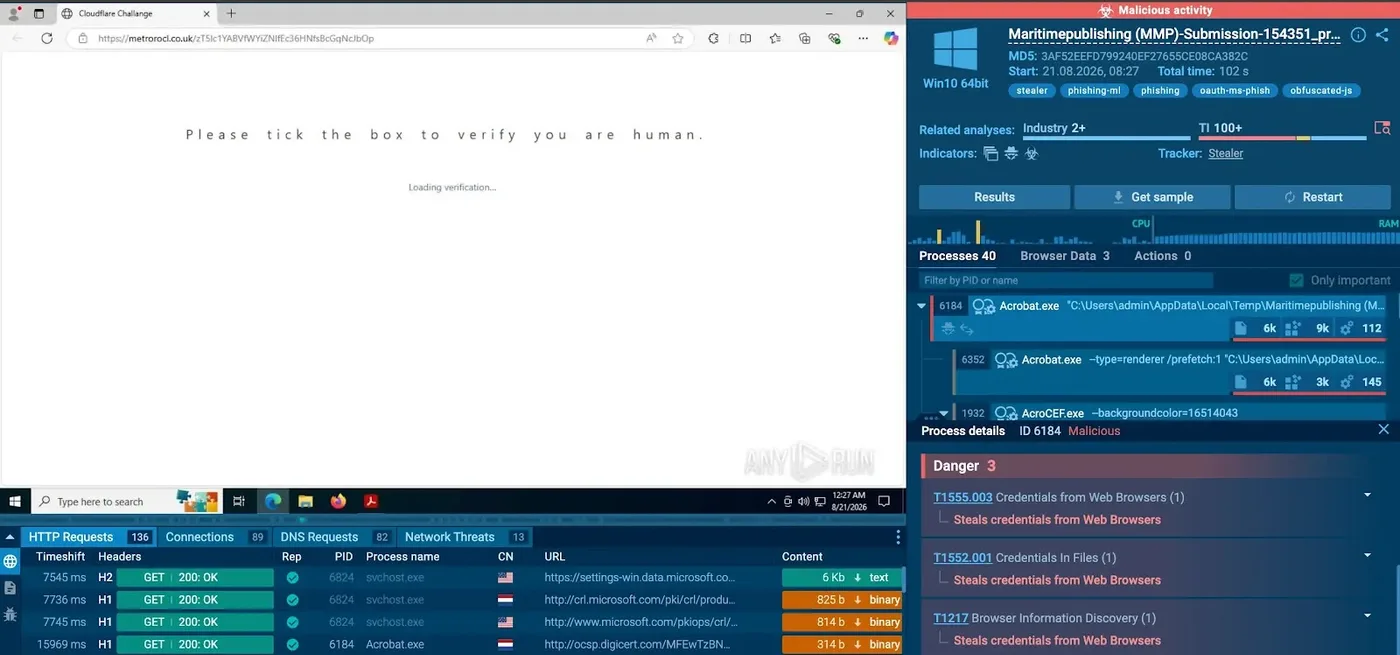
Việc cho phép các cuộc điều tra hiện tại cung cấp thông tin cho việc phát hiện và nghiên cứu tiếp theo giúp các SOC và MSSP tránh được tình trạng lặp lại công việc. Cách tiếp cận này biến một URL nghi vấn đơn lẻ thành điểm khởi đầu để khám phá các chiến dịch và cơ sở hạ tầng liên quan trên nhiều cuộc điều tra khác nhau.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Threat Intelligence | TI Feeds / TI Lookup | Cung cấp ngữ cảnh và chỉ số IOC đã xác thực |
| Công cụ phân tích | Interactive Sandbox | Phân tích hành vi mã độc trong môi trường cô lập |
| Tính năng | Related Threat Context | Kết nối các chiến dịch tấn công và hạ tầng liên quan |
Kết luận lại, hiệu quả của SOC trong năm 2027 sẽ được đo lường bằng giá trị an ninh mà các tổ chức có thể tạo ra từ nguồn lực hiện có: phát hiện mối đe dọa sớm hơn, tăng tốc điều tra và biến tình báo tích lũy thành những cải tiến bền vững trong khả năng bảo vệ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan