Joe Security ra mắt công nghệ Adaptive Detonation phân tích mã độc bằng AI
Joe Security giới thiệu công nghệ Adaptive Detonation, sử dụng AI agents để vượt qua các kỹ thuật né tránh của mã độc trong môi trường sandbox.

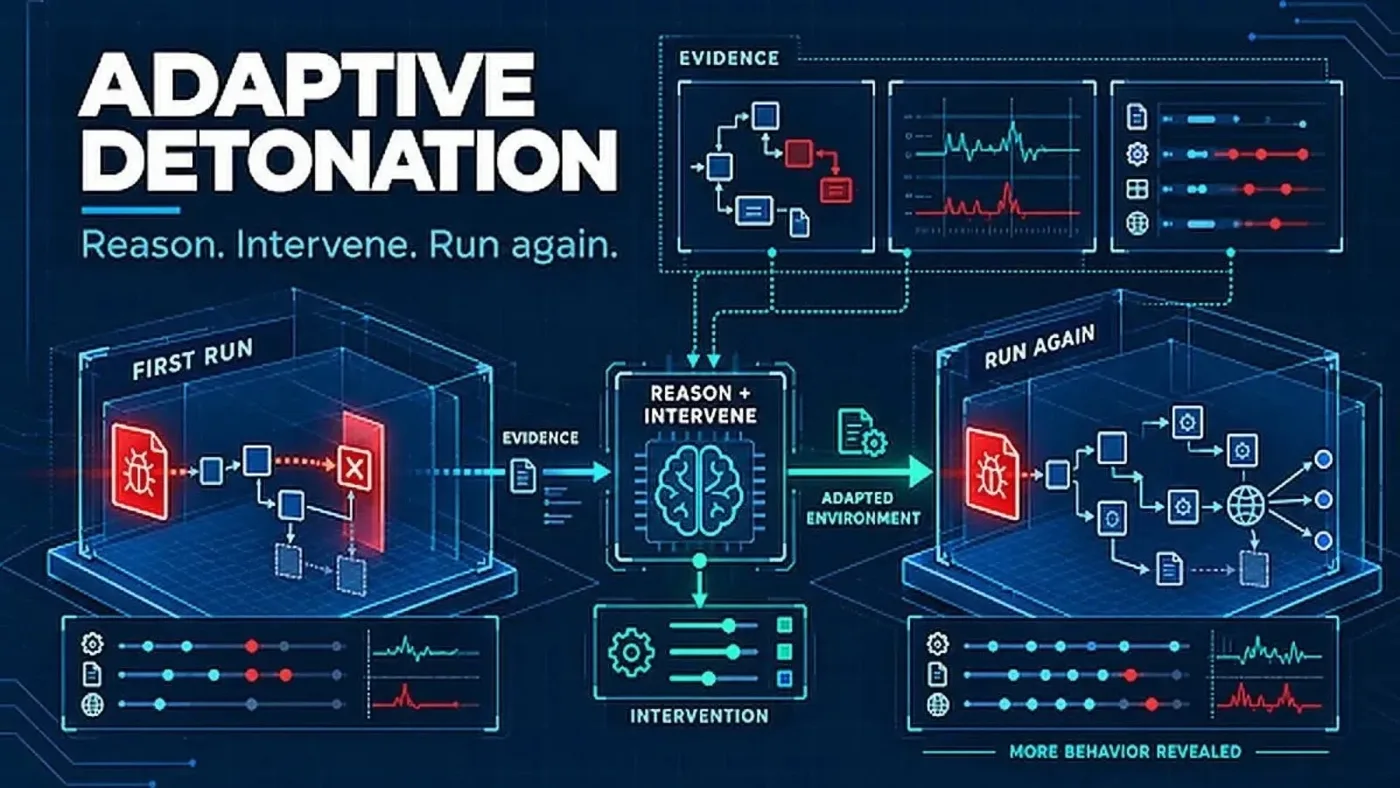
- Công nghệ mới: Adaptive Detonation sử dụng AI agents để tự động can thiệp vào quá trình thực thi của mã độc.
- Khả năng xử lý: Tự động vượt qua các kỹ thuật né tránh như kiểm tra thời gian, yêu cầu môi trường cụ thể và thiếu hụt tham số.
- Mục tiêu: Tăng cường khả năng hiển thị hành vi thực sự của các mẫu mã độc tinh vi trong môi trường phân tích.
Tổng quan về Adaptive Detonation
Joe Security vừa công bố giải pháp Adaptive Detonation, một bước tiến mới trong công nghệ phân tích mã độc động. Giải pháp này được thiết kế để giải quyết vấn đề các mẫu mã độc hiện đại thường xuyên sử dụng kỹ thuật né tránh (evasion techniques) để ẩn mình khi phát hiện chúng đang chạy trong môi trường sandbox.
Thay vì chỉ chạy mẫu mã độc một cách thụ động, Adaptive Detonation sử dụng các AI agents để giám sát kết quả thực thi. Khi phát hiện các rào cản ngăn chặn mã độc bộc lộ hành vi độc hại, hệ thống sẽ tự động thực hiện các can thiệp cần thiết để ép buộc mẫu mã độc phải thực thi đầy đủ.
Cơ chế can thiệp kỹ thuật
Các AI agents trong hệ thống có khả năng thực hiện nhiều tác vụ can thiệp khác nhau tùy thuộc vào từng tình huống cụ thể:
- Patching: Tự động vá các hàm kiểm tra môi trường (blocking checks) trong mã nguồn của mẫu.
- Environment Adjustment: Tạo ra các tệp tin, cấu hình hệ thống hoặc điều chỉnh các tham số môi trường bị thiếu.
- Argument Injection: Cung cấp các đối số dòng lệnh (command-line arguments) cần thiết để kích hoạt payload.
- Timing Manipulation: Vượt qua các kỹ thuật kiểm tra thời gian hoặc yêu cầu về ngày tháng của mã độc.
Sau khi thực hiện can thiệp, Joe Sandbox sẽ tiến hành phân tích lại mẫu mã độc dưới các điều kiện đã được sửa đổi để xác minh xem các hành vi ẩn giấu có xuất hiện hay không. Quy trình này giúp các chuyên gia an ninh mạng có cái nhìn sâu sắc hơn về các mối đe dọa phức tạp.
⚠️ Cảnh báo quan trọng: Việc sử dụng các công cụ phân tích tự động cần được thực hiện trong môi trường cô lập hoàn toàn (isolated lab) để tránh rủi ro lây nhiễm chéo ra hệ thống mạng nội bộ.
Khả năng ứng dụng cho đội ngũ SOC
Công nghệ này hiện đã được tích hợp vào Joe Sandbox AI, một plugin mở rộng cho nền tảng Joe Sandbox Cloud. Đối với các đội ngũ vận hành an ninh (SOC), đây là công cụ hỗ trợ đắc lực trong việc thu thập bằng chứng kỹ thuật, giảm thiểu thời gian phân tích thủ công đối với các mẫu mã độc có khả năng nhận diện môi trường ảo hóa.
Các nhà nghiên cứu bảo mật có thể kiểm tra hiệu quả của công nghệ này thông qua phiên bản cộng đồng Joe Sandbox Cloud Basic. Việc kết hợp giữa phân tích động, kỹ thuật đảo ngược dựa trên tác nhân (agentic reverse engineering) và môi trường phòng thí nghiệm chuyên dụng giúp nâng cao đáng kể hiệu suất phát hiện các chiến dịch tấn công tinh vi.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan