Tổng quan về mạng lưới PaperPhone và tin tức bảo mật
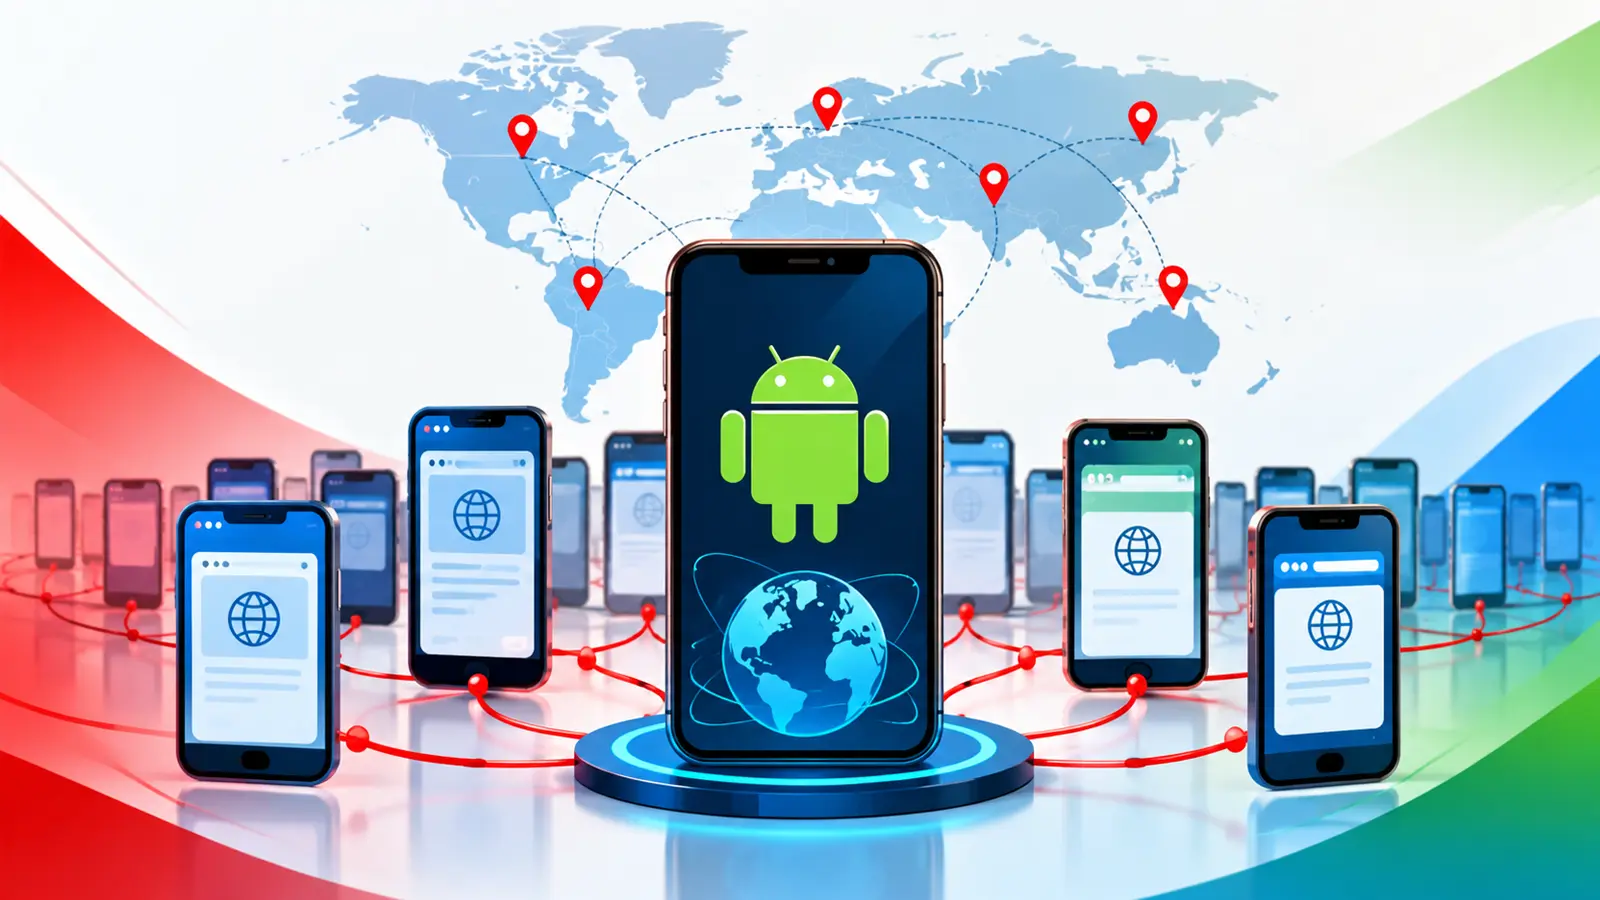
PaperPhone là một mạng lưới headless-browser quy mô lớn được thiết kế để thực hiện các yêu cầu web tự động, mô phỏng hành vi truy cập từ thiết bị di động thông thường. Thay vì phụ thuộc vào một nguồn duy nhất, mạng lưới này phân bổ hoạt động trên hàng chục nghìn địa chỉ IP và liên tục giả mạo nhận dạng của điện thoại và trình duyệt.
Các phân tích từ CrowdSec cho thấy hoạt động này liên quan đến 75.000 địa chỉ IP nằm trên 230 khối IP khác nhau tại 43 quốc gia. Việc quan sát mạng lưới trong hai tuần đã bộc lộ những hạn chế trong các biện pháp bảo mật truyền thống dựa trên địa chỉ IP.
Đặc điểm kỹ thuật và nhận diện mối đe dọa mạng
Hệ thống này thực hiện các cuộc tấn công mạng quy mô lớn dưới hình thức cào dữ liệu (scraping), chứ không phải là một chiến dịch phát tán mã độc hay rò rỉ dữ liệu đã được xác nhận. Dù các yêu cầu xuất hiện từ nhiều quốc gia khác nhau, dữ liệu cho thấy sự phối hợp tập trung thay vì các phiên duyệt web độc lập.
Các đỉnh lưu lượng truy cập từ các quốc gia cách xa nhau về địa lý lại tăng lên cùng thời điểm, bất chấp khoảng cách về múi giờ. Phần lớn các khối IP (khoảng 230 dải /24) thuộc về cơ sở hạ tầng trung tâm dữ liệu thay vì các dải IP cư dân, với hơn 20% lưu lượng truy cập sử dụng M247 làm nhà cung cấp dịch vụ trung chuyển.
Phân tích vân tay trình duyệt và hành vi tự động
Mặc dù PaperPhone luân phiên sử dụng 13 danh tính thiết bị giả bao gồm các biến thể Android và iOS, mọi bot đều báo cáo cùng một kích thước khung nhìn (viewport) là 375×812. Thông số này tương ứng với iPhone 10 hoặc 11, mâu thuẫn với việc mạng lưới tự nhận là các thiết bị hiện đại hơn như Pixel 9 hoặc Samsung Galaxy S25 Ultra.
Các trình duyệt này còn để lộ Google SwiftShader thông qua trường trình kết xuất WebGL. Đây là trình kết xuất đồ họa phần mềm thường thấy trên các hệ thống thiếu khả năng tăng tốc phần cứng, mâu thuẫn hoàn toàn với cấu hình phần cứng của các dòng điện thoại cao cấp được giả mạo.
Khuyến nghị phòng thủ và đánh giá hành vi
Việc chặn theo quốc gia hoặc cấm từng địa chỉ IP đơn lẻ tỏ ra kém hiệu quả trước các kỹ thuật tinh vi này. Thay vào đó, các tổ chức nên áp dụng phương pháp tiếp cận đa lớp để phát hiện tấn công:
- Tương quan khối lượng yêu cầu với tần suất luân chuyển địa chỉ IP.
- Kiểm tra tính nhất quán giữa viewport trình duyệt và thông tin nhận dạng thiết bị.
- Giám sát các hành vi đồ họa phần mềm (như SwiftShader) không phù hợp với cấu hình thiết bị thực tế.
- Đánh giá hành vi của toàn bộ dải địa chỉ thay vì coi mỗi IP là một thực thể riêng biệt.
Phân tích các tín hiệu này cung cấp cái nhìn đầy đủ về các hoạt động tự động hóa ẩn sau lớp vỏ bọc thiết bị di động đa dạng. Các chuyên gia bảo mật có thể tham khảo thêm hướng dẫn chi tiết về vân tay trình duyệt để hiểu cách phân biệt giữa môi trường tự động và thiết bị người dùng thật.