Thông tin về lỗ hổng CVE nghiêm trọng trên MikroTik RouterOS
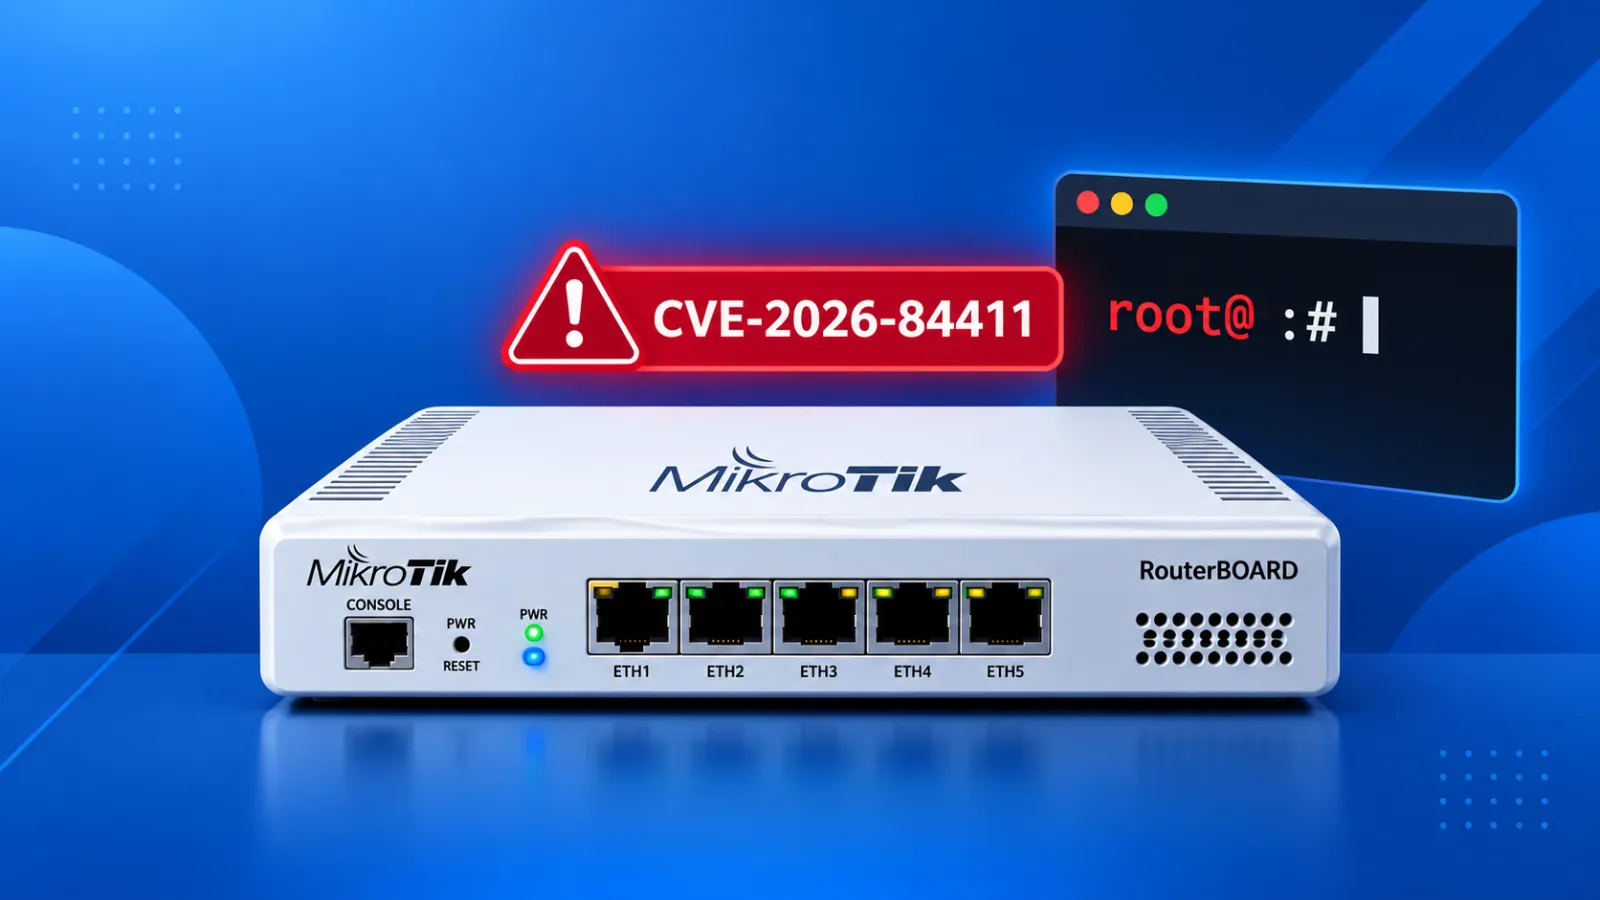
Một lỗ hổng CVE mới đã được phát hiện trong các thiết bị MikroTik RouterOS, gây ra những nguy cơ bảo mật đáng kể cho hệ thống mạng toàn cầu. Lỗ hổng này, được định danh là CVE-2026-84411, cho phép kẻ tấn công thực hiện tấn công mạng từ xa mà không cần xác thực, dẫn đến khả năng thực thi mã tùy ý với quyền root hoặc gây ra tình trạng từ chối dịch vụ.
Theo cảnh báo từ Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA), lỗ hổng này có điểm số CVSS v3 là 9.8, mức độ nguy hiểm rất cao. Các thiết bị RouterOS phiên bản trước 7.24 đều nằm trong phạm vi ảnh hưởng, bao gồm cả các hệ thống trong môi trường công nghệ thông tin và truyền thông.
Chi tiết kỹ thuật về CVE-2026-84411
Về mặt kỹ thuật, CVE-2026-84411 được phân loại là lỗi integer underflow, hay còn gọi là vấn đề integer wraparound. Loại lỗ hổng này phát sinh khi phần mềm thực hiện tính toán giá trị thấp hơn giới hạn tối thiểu cho phép của kiểu dữ liệu liên quan, dẫn đến việc ứng dụng xử lý sai lệch giá trị.
Trong các sản phẩm hỗ trợ kết nối mạng như RouterOS, kẻ tấn công có thể lợi dụng cơ chế này bằng cách gửi các gói tin được tạo đặc biệt. Khi hệ thống xử lý các yêu cầu này, mã nguồn bị lỗi sẽ kích hoạt, cho phép kẻ tấn công đạt được mục tiêu khai thác từ xa.
Rủi ro từ khả năng chiếm quyền điều khiển
Việc khai thác thành công lỗ hổng này có thể dẫn đến chiếm quyền điều khiển thiết bị với quyền root. Điều này cung cấp cho kẻ tấn công quyền kiểm soát toàn diện đối với cấu hình định tuyến, quy tắc tường lửa, dịch vụ xác thực, lưu lượng mạng và các tập lệnh được cài đặt trên bộ định tuyến.
Nếu hệ thống bị xâm nhập, kẻ tấn công có thể triển khai mã độc, điều hướng lưu lượng mạng, thay đổi cài đặt DNS hoặc sử dụng thiết bị làm bàn đạp để tấn công sâu hơn vào môi trường mạng doanh nghiệp. Đối với môi trường công nghiệp, rủi ro càng trầm trọng hơn khi bộ định tuyến kết nối trực tiếp đến các tài sản hệ thống điều khiển hoặc mạng lưới công nghệ vận hành (OT).
Biện pháp bảo mật và cập nhật bản vá
Để đảm bảo an toàn thông tin, các tổ chức cần tiến hành đánh giá mức độ phơi nhiễm đối với tất cả thiết bị MikroTik trong môi trường quản lý. Biện pháp khắc phục tiên quyết là nâng cấp các bản cài đặt RouterOS bị ảnh hưởng lên phiên bản 7.24 hoặc cao hơn để nhận được cập nhật bản vá cần thiết.
Ngoài việc nâng cấp phần mềm, các quản trị viên nên áp dụng các bước bảo mật bổ sung để giảm thiểu diện tấn công. Các cấu hình khuyến nghị bao gồm:
- Hạn chế quyền truy cập vào các giao diện quản trị, không để chúng hiển thị công khai trên internet.
- Tách biệt mạng công nghệ vận hành (OT) ra khỏi hệ thống mạng doanh nghiệp.
- Sử dụng tường lửa để bảo vệ các tài sản từ xa và giảm thiểu sự phơi nhiễm mạng.
- Sử dụng dịch vụ VPN đã được cập nhật đầy đủ cùng với xác thực mạnh nếu yêu cầu truy cập từ xa là bắt buộc.
Cuối cùng, các đội ngũ vận hành mạng cần kiểm tra định kỳ các log của RouterOS để phát hiện các hoạt động bất thường. Các dấu hiệu cần chú ý bao gồm sự thay đổi cấu hình trái phép, lưu lượng đi ra đáng ngờ, các tập lệnh mới lạ hoặc các tài khoản người dùng không xác định được tạo mới.