Tổng quan về 2CLoader và tin tức bảo mật
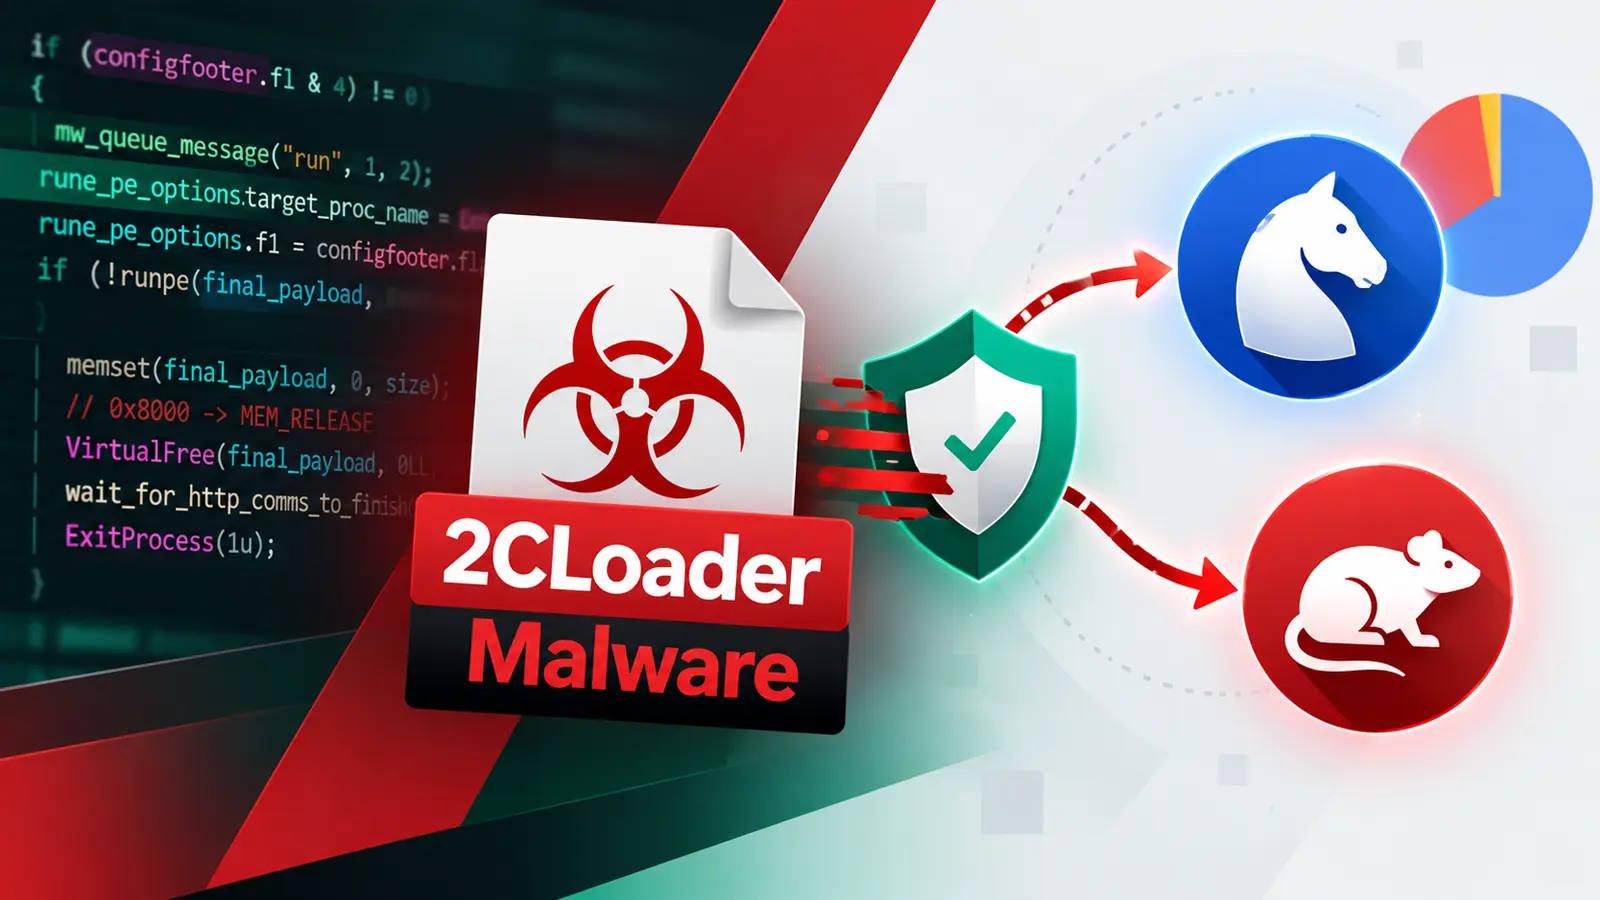
2CLoader là một loại mã độc mới được xác định lần đầu vào tháng 8 năm 2026. Công cụ này hoạt động như một loader giúp kẻ tấn công phân phối các chương trình đánh cắp thông tin đăng nhập trên hệ thống Windows.
Chức năng chính của 2CLoader là triển khai các biến thể như Vidar, Remus và XWorm RAT. Các mối đe dọa này có khả năng thu thập mật khẩu đã lưu, dữ liệu trình duyệt, thông tin phiên làm việc và nhiều tài liệu nhạy cảm khác nhằm phục vụ cho mục đích chiếm quyền điều khiển.
Cơ chế hoạt động và kỹ thuật né tránh
Theo báo cáo từ Zscaler về 2CLoader, mã độc này kết hợp nhiều cơ chế kiểm tra và tùy chọn thực thi linh hoạt. Điều này cho phép kẻ tấn công điều chỉnh hành vi của mã độc tùy theo môi trường thiết bị của nạn nhân.
Để tăng khả năng qua mặt các công cụ bảo mật, 2CLoader ẩn payload cho đến giai đoạn cuối của quá trình thực thi. Mã độc thực hiện mã hóa các chuỗi ký tự và lưu trữ cấu hình cùng payload bên trong tài nguyên của một tệp thực thi Windows, sử dụng cơ chế giải mã AES-GCM và XOR luân phiên để chống lại việc phân tích tĩnh.
Kỹ thuật né tránh phân tích và giám sát
Mã độc sử dụng các kỹ thuật tinh vi để giảm khả năng bị phát hiện bởi phần mềm bảo mật, bao gồm:
- Sử dụng các system call gián tiếp cho các hàm Windows phổ biến thông qua kỹ thuật Hell’s Gate.
- Lấy thông tin gọi hàm từ bản sao sạch của ntdll.dll để tránh sự giám sát từ các user-mode hooks.
- Thực hiện kiểm tra môi trường: phát hiện máy ảo, trình gỡ lỗi (debugger), tình trạng tài nguyên thấp hoặc tên người dùng bất thường để tự hủy trước khi giải mã payload.
Trong một số phiên bản, 2CLoader còn cài đặt các inline trampoline hooks vào các API Windows. Các hook này cho phép thay đổi dữ liệu hệ thống như tên người dùng, tên máy tính, giá trị Registry và các phần của địa chỉ IPv4 trong dữ liệu mạng, nhằm đánh lừa các công cụ phân tích.
Phương thức thực thi và duy trì hệ thống
2CLoader sở hữu khả năng duy trì sự hiện diện trên hệ thống thông qua nhiều phương pháp khác nhau, bao gồm: thay đổi các khóa Registry (Run/RunOnce), sử dụng thư mục Startup, thiết lập các tác vụ đã lên lịch (scheduled tasks), Windows Load settings hoặc thông qua các logon script. Mã độc cũng có thể thực thi payload trực tiếp trong bộ nhớ, ánh xạ thủ công vào tiến trình hiện tại hoặc thay thế tiến trình đang bị tạm dừng.
Việc giao tiếp với cơ sở hạ tầng điều khiển (C2) được thực hiện qua giao thức HTTP. Mã độc gửi các thông điệp đăng ký và trạng thái dưới dạng JSON được mã hóa XOR, bao gồm các chi tiết về phiên bản hệ điều hành, PID, cấp độ quyền, thông tin phần cứng và đường dẫn mã độc.
Khuyến nghị bảo mật và phản ứng
Các tổ chức cần thiết lập chiến lược giám sát mạng và endpoint theo lớp để phát hiện sớm hành vi xâm nhập trái phép. Các nhóm bảo mật nên tập trung điều tra các yêu cầu HTTP POST bất thường, các tiến trình thực thi từ vị trí tạm thời, hoặc những mối quan hệ tiến trình đáng ngờ liên quan đến dllhost.exe và explorer.exe.
Sau khi xác định hệ thống bị tấn công, cần thực hiện các bước khắc phục sự cố nghiêm ngặt:
- Chặn và truy vết các chỉ số IOC đã biết.
- Rà soát hệ thống để tìm dấu vết đánh cắp dữ liệu trình duyệt và các phiên làm việc không hợp lệ.
- Yêu cầu người dùng thay đổi mật khẩu và thiết lập xác thực đa yếu tố (MFA) để ngăn chặn các rủi ro bảo mật tiềm ẩn về sau.