Tấn công mạng qua chuỗi cung ứng: Biến máy trạm nhà phát triển thành cửa ngõ xâm nhập
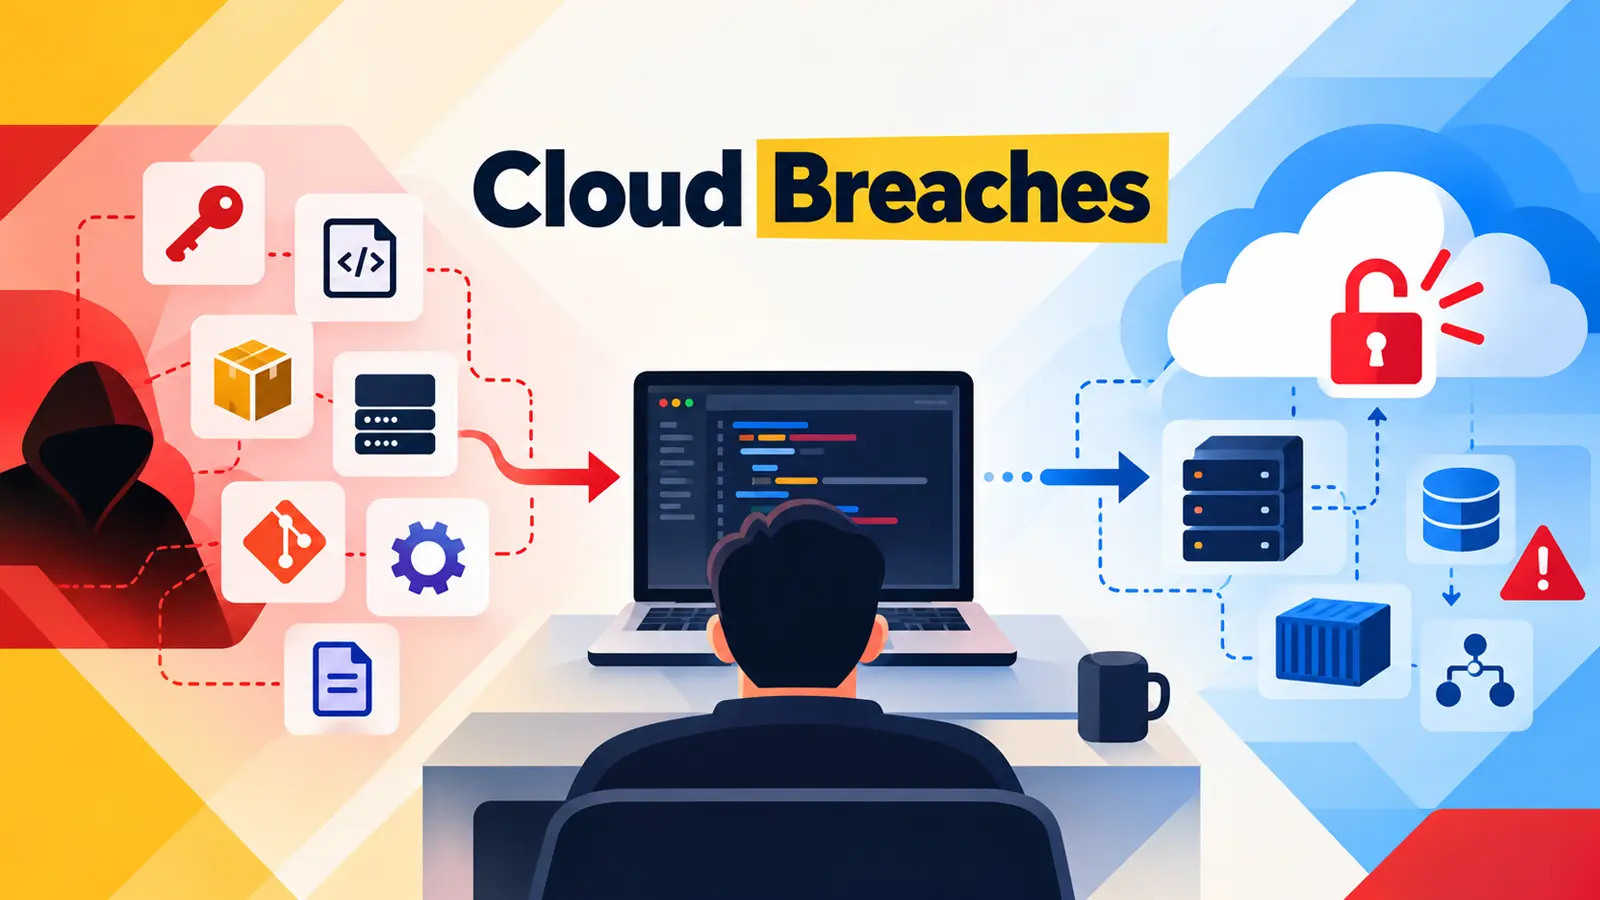
Các cập nhật phần mềm thông thường hiện nay có thể vô tình mở ra con đường dẫn đến các cuộc tấn công mạng vào hạ tầng đám mây. Kẻ tấn công đang lợi dụng việc ẩn giấu mã độc đánh cắp thông tin bên trong các gói thư viện và công cụ phát triển tin cậy, từ đó thực thi mã độc trên máy tính của nhà phát triển và các hệ thống xây dựng (build systems) tự động ngay cả trước khi ứng dụng bắt đầu khởi chạy.
Theo phân tích từ Qualys vào ngày 28 tháng 9, mối đe dọa này không chỉ nằm ở một dòng mã độc duy nhất mà trải rộng trên nhiều chiến dịch khác nhau. Các nhà nghiên cứu nhấn mạnh rằng môi trường phát triển và hạ tầng đám mây cần được xem xét như một bề mặt tấn công thống nhất, thay vì là các vấn đề bảo mật riêng biệt.
Cơ chế khai thác và rủi ro từ máy trạm nhà phát triển
Máy trạm của nhà phát triển thường lưu trữ nhiều tài sản nhạy cảm như khóa truy cập đám mây (cloud access keys), token kho lưu trữ (repository tokens), thông tin xác thực xuất bản và các khóa cá nhân. Việc đánh cắp các thông tin này có thể gây ra rủi ro bảo mật nghiêm trọng cho hệ thống, ngay cả khi ứng dụng bị xâm nhập chưa bao giờ được triển khai vào môi trường sản xuất.
Bước quyết định của cuộc tấn công xảy ra trong quá trình cài đặt phần mềm. Các trình quản lý gói (package managers) có khả năng tự động thực thi các tập lệnh (scripts), cho phép kẻ tấn công quyền truy cập vào cùng tệp tin, biến môi trường và thông tin xác thực mà nhà phát triển hoặc tác vụ build đang sở hữu.
Các chiến dịch tấn công đáng chú ý
Chiến dịch Shai-Hulud xuất hiện vào tháng 9 năm 2025, nhắm vào các hệ sinh thái lập trình và công cụ bảo mật. Kẻ tấn công đã sử dụng các môi trường bị nhiễm mã độc để tìm kiếm thông tin xác thực đám mây và tải dữ liệu đánh cắp lên các kho lưu trữ công khai trên GitHub dưới danh nghĩa tài khoản của nạn nhân.
Đến tháng 11, một biến thể mới đã bổ sung thêm các chức năng backdoor và hành vi phá hoại nếu việc đánh cắp thông tin xác thực thất bại. Đến tháng 5 năm 2026, chiến dịch Mini Shai-Hulud đã sử dụng các tập lệnh thực thi trước khi quá trình cài đặt kết thúc, gây ảnh hưởng đến 639 phiên bản gói trên 323 gói khác nhau, theo báo cáo chi tiết tại nghiên cứu của Qualys.
Chiến lược bảo mật và ứng phó sau tấn công
Việc loại bỏ các gói độc hại chỉ là bước khởi đầu của quá trình phục hồi. Các đội ngũ an ninh cần xác định mọi thông tin xác thực mà hệ thống bị ảnh hưởng có thể tiếp cận, thực hiện thu hồi hoặc xoay vòng các bí mật (secrets) đã bị lộ và rà soát toàn bộ hoạt động đám mây trong suốt thời gian bị phơi nhiễm.
Để giảm thiểu nguy cơ, các nhóm phát triển nên phê duyệt danh mục phụ thuộc, cố định phiên bản thông qua các tệp khóa (lockfiles) và đảm bảo các bản build duy trì được cấu hình này. Khi quy trình công việc cho phép, hãy vô hiệu hóa các tập lệnh cài đặt tự động và chỉ cho phép thực thi các tập lệnh đã được kiểm duyệt kỹ lưỡng.
Các tác vụ build chỉ nên được cấp quyền tối thiểu cần thiết cho công việc của chúng. Cần ưu tiên sử dụng thông tin xác thực tồn tại trong thời gian ngắn để giảm sự phụ thuộc vào các khóa vĩnh viễn, đồng thời áp dụng các chính sách đám mây chặt chẽ để ngăn chặn hành vi tạo quyền quản trị trái phép hoặc vô hiệu hóa nhật ký hệ thống.
Khuyến nghị kiểm soát hạ tầng
- Hạn chế truy cập vào dịch vụ metadata đám mây trên các hệ thống build không cần thiết.
- Yêu cầu sử dụng AWS IMDSv2 và ưu tiên các danh tính liên kết (federated identities) hoặc danh tính được quản lý (managed identities).
- Bảo vệ và giám sát các bản ghi kiểm toán đám mây để phát hiện những thay đổi truy cập bất thường, tài nguyên mới được tạo hoặc hoạt động truy cập lưu trữ đáng ngờ.
Việc tuân thủ các bước này sẽ giúp các tổ chức thiết lập cái nhìn rõ ràng về những gì kẻ tấn công đã thực hiện sau khi chiếm được thông tin xác thực hợp lệ. Bảo mật cho nhà phát triển và phản ứng trên đám mây phải được theo dõi sát sao theo toàn bộ lộ trình tấn công.