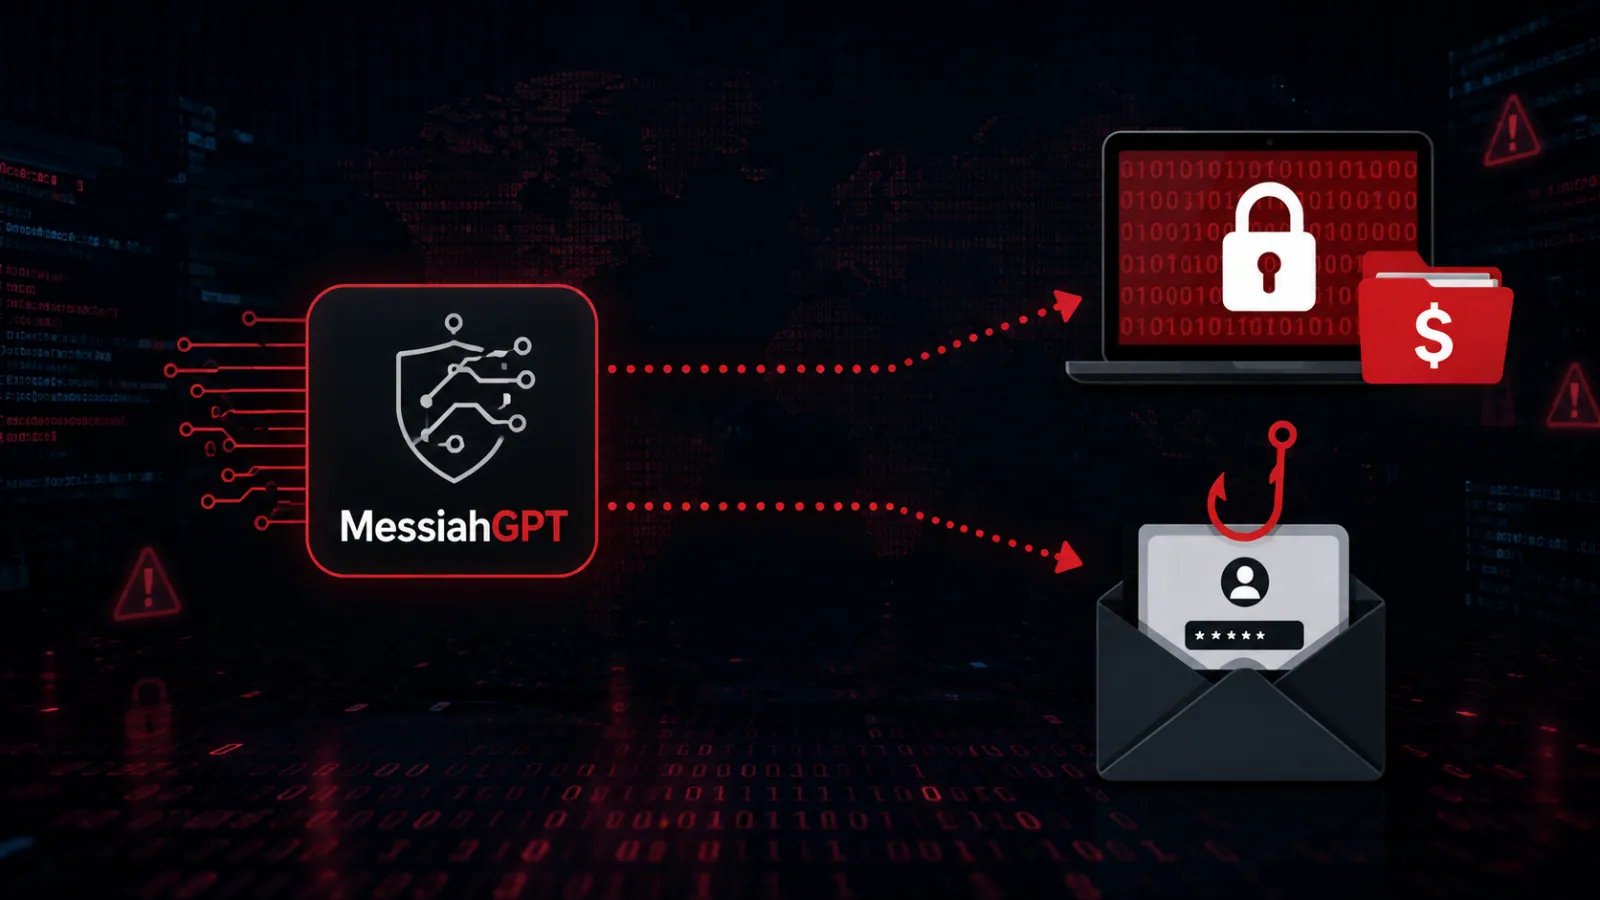
Một dịch vụ AI tội phạm có tên MessiahGPT đang được quảng bá trên BreachForums như một nền tảng không bị kiểm duyệt để tạo ra ransomware, bộ công cụ phishing, stealers, crypters, rootkits và nội dung kỹ thuật xã hội. Các nhà nghiên cứu của Trellix mô tả đây là một phần của thị trường ngầm đang phát triển, biến các khả năng tấn công của AI thành dịch vụ đăng ký giá rẻ.
MessiahGPT: Nền tảng AI Tội phạm Không Kiểm duyệt
MessiahGPT được quảng cáo là một mô hình được xây dựng mà không có các biện pháp bảo vệ an toàn thường thấy trên các nền tảng AI chính thống. Những người điều hành dịch vụ tuyên bố mô hình này không có Cơ chế Học tăng cường từ Phản hồi của Con người (Reinforcement Learning from Human Feedback), các biện pháp kiểm soát AI theo Hiến pháp (Constitutional AI) hoặc các hạn chế nội bộ liên quan đến các yêu cầu bất hợp pháp hoặc có hại.
Dịch vụ này có liên kết đến một trang web hoạt động, messiahgpt[.]de, và một cộng đồng Telegram liên quan. Hoạt động tiếp thị của nó được báo cáo là nhắm mục tiêu đến những người dùng đang tìm kiếm sự hỗ trợ trong việc phát triển phần mềm độc hại và gian lận. MessiahGPT minh họa sự trưởng thành về mặt thương mại của hệ sinh thái AI tội phạm.
Kiến trúc và Dữ liệu Huấn luyện của MessiahGPT
Theo thông số kỹ thuật được quảng cáo, MessiahGPT sử dụng thiết kế Mixture-of-Experts với 128 chuyên gia, kích hoạt 16 chuyên gia cho mỗi token. Những người điều hành tuyên bố mô hình được huấn luyện trên các hướng dẫn không bị hạn chế, kho lưu trữ dark-web, tài liệu bị rò rỉ và dữ liệu web thô. Tuy nhiên, Trellix cảnh báo rằng các tuyên bố kỹ thuật của những người điều hành không thể được xác minh độc lập.
Các nhà nghiên cứu đã xác nhận rằng nền tảng này đang hoạt động và được quảng bá công khai trong các cộng đồng tội phạm. Mô hình kinh doanh này làm giảm rào cản gia nhập vào hoạt động tội phạm mạng.
Chiến lược Kinh doanh và Rủi ro An ninh Mạng
MessiahGPT được cho là cung cấp các truy vấn miễn phí mà không cần đăng ký, sau đó là các gói đăng ký chỉ bằng tiền điện tử, bắt đầu từ khoảng 8 đô la mỗi tháng. Điều này cho phép những kẻ tấn công thiếu kinh nghiệm thử nghiệm các câu lệnh (prompts) cho nội dung lừa đảo, script độc hại hoặc các tài liệu có hại khác trước khi trả phí để truy cập liên tục. Rủi ro lớn hơn không chỉ đơn thuần là việc tạo ra một họ phần mềm độc hại duy nhất.
Các dịch vụ hỗ trợ bởi AI có thể giúp những kẻ tấn công nhanh chóng tạo ra các biến thể của email lừa đảo, trang đích, script và mã độc hại. Những biến thể này có thể làm giảm hiệu quả của các bộ lọc tĩnh vốn dựa vào các cụm từ đã biết, hash tệp hoặc các mẫu đã thấy trước đó. Một chiêu thức lừa đảo có thể được viết lại nhiều lần cho các phòng ban, ngôn ngữ, thương hiệu và kịch bản kinh doanh khác nhau, làm cho việc phát hiện chiến dịch trở nên khó khăn hơn.
Khuyến nghị Bảo mật và Phát hiện Tấn công
Các nhóm bảo mật nên tập trung vào hành vi thay vì giả định rằng một mẫu được tạo ra bởi AI có một chữ ký duy nhất. Các biện pháp bảo vệ email nên kiểm tra danh tiếng người gửi, lỗi xác thực, hành vi liên kết, kết quả kích hoạt tệp đính kèm và các yêu cầu đăng nhập bất thường.
Các biện pháp phòng vệ điểm cuối (endpoint defenses) nên giám sát các tiến trình đáng ngờ, thay đổi đặc quyền, sửa đổi tệp hàng loạt, các nỗ lực truy cập thông tin xác thực và hoạt động mã hóa bất ngờ. Kiểm soát mạng cũng quan trọng.
Giám sát và Bảo vệ Mạng
Các tổ chức nên sử dụng ghi nhật ký DNS, lọc web và kiểm soát lưu lượng ra (egress controls) để xác định hoặc chặn truy cập vào cơ sở hạ tầng AI tội phạm đã biết khi thích hợp. Undercode Testing khuyên các nhà phân tích nên giám sát các tra cứu tên miền AI đáng ngờ, lưu lượng truy cập ra được mã hóa và các kết nối đến các tên miền mới đăng ký hoặc có uy tín thấp.
Việc sử dụng các quy tắc YARA và chữ ký có thể hỗ trợ việc phát hiện hành vi và săn lùng mối đe dọa, nhưng không thay thế hoàn toàn. Các quy tắc nên nhắm mục tiêu vào hành vi độc hại cụ thể, chẳng hạn như logic đánh cắp thông tin xác thực được nhúng, thực thi lệnh bị làm rối, thay đổi phần mở rộng tệp của ransomware hoặc các mẫu lệnh và điều khiển (command-and-control) đã biết, thay vì cố gắng gắn nhãn mã là “do AI tạo ra”.
Các tổ chức kết hợp kiểm soát danh tính mạnh mẽ, xác thực chống lừa đảo (phishing-resistant authentication), khả năng hiển thị dữ liệu đầu cuối (endpoint telemetry), khả năng hiển thị DNS và các kế hoạch ứng phó sự cố đã được kiểm thử sẽ ở vị thế tốt hơn để xử lý các cuộc tấn công có khối lượng cao, thay đổi nhanh chóng.