Điều tra bí mật phanh phui chiêu thức tuyển dụng của các chuyên gia IT Bắc Triều Tiên
Một cuộc điều tra bí mật chung đã phơi bày cách các chuyên gia IT thuộc phe đối lập ở Bắc Triều Tiên không chỉ vượt qua kiểm tra tuyển dụng mà còn âm thầm chiếm quyền truy cập, làm việc cho các công ty hợp pháp trong nhiều tháng.
Nghiên cứu được thực hiện bởi các chuyên gia tình báo về mối đe dọa Mauro Eldritch (BCA LTD) và Heiner García (NorthScan), hợp tác với công ty phân tích mã độc ANY.RUN, đã theo dõi một hoạt động trước đó ghi lại các chu kỳ tuyển dụng được sử dụng bởi Famous Chollima, một nhóm liên quan đến hệ sinh thái Lazarus rộng lớn hơn.
Thiết lập công ty ảo để thu hút tin tặc
Thay vì chỉ dừng lại ở giai đoạn tuyển dụng, các nhà nghiên cứu đã thiết lập một công ty ảo hoàn chỉnh. Đây là một công ty khởi nghiệp tài chính phi tập trung (DeFi) có tên Ballena Azul LTD, được trang bị website chuyên nghiệp, thương hiệu và một đề xuất blockchain khả thi.
Mục tiêu là thu hút các nhân viên thực thụ của Famous Chollima làm ứng viên xin việc và quan sát chi tiết hoạt động của họ sau khi được tuyển dụng.
Chiêu thức tuyển dụng và xác minh danh tính
Trong vai những người sáng lập và trưởng nhóm kỹ thuật, các nhà nghiên cứu đã kết nối trên GitHub với một nhà tuyển dụng được cho là có liên hệ với nhóm. Nhà tuyển dụng này đã giới thiệu một loạt các nhà phát triển, những người đã chứng thực lẫn nhau, tạo ra một mạng lưới nội bộ nhỏ tương tự các kế hoạch bố trí nhân sự tiêu chuẩn của DPRK sau khi thiết lập được chỗ đứng.
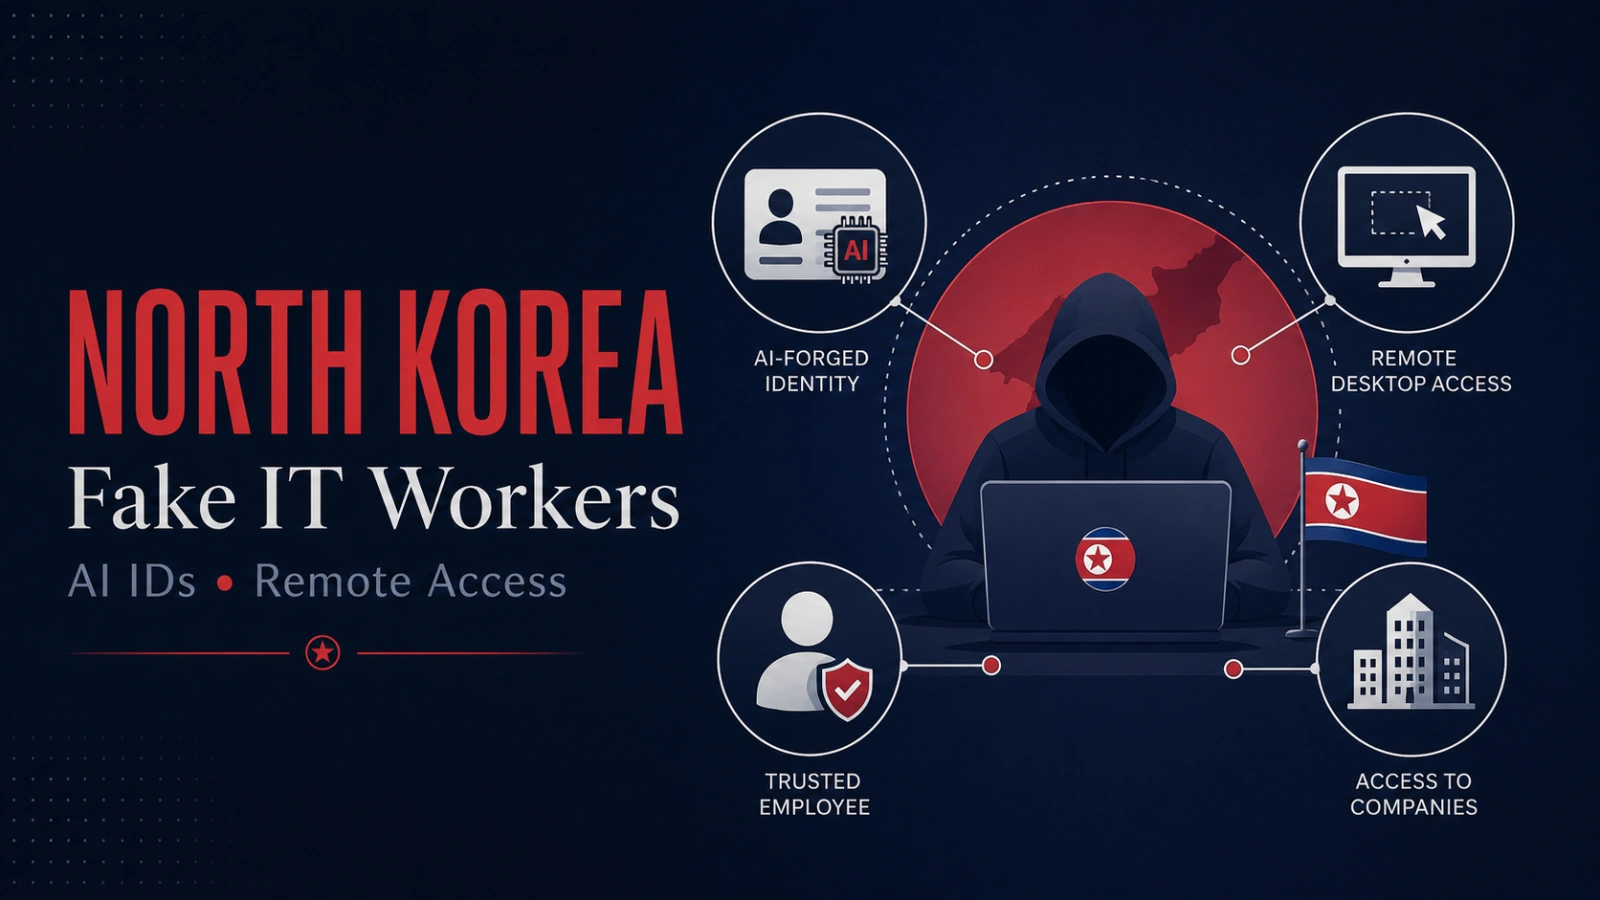
Cuối cùng, ba nhân viên đã được tuyển dụng vào các vị trí phát triển hợp đồng thông minh, giao diện người dùng và giao diện người dùng. Tuy nhiên, các giấy tờ tùy thân tiêu chuẩn đã nhanh chóng phơi bày bản chất giả mạo của danh tính người lao động.
Một giấy phép lái xe được trình nộp chứa siêu dữ liệu EXIF, xác nhận nó được tạo bằng Google Gemini và có dấu chìm SynthID, cho thấy sự giả mạo tài liệu bằng AI tinh vi. Một tài liệu khác thuộc về một cá nhân có thật, cho thấy việc sử dụng thông tin nhận dạng bị đánh cắp hoặc rò rỉ.
Hoạt động trong môi trường sandbox và bộ công cụ tiêu chuẩn
Thay vì cung cấp máy tính xách tay vật lý, nhóm nghiên cứu đã cung cấp quyền truy cập ảo thông qua các môi trường sandbox cô lập, mô phỏng một cơ sở hạ tầng máy tính để bàn ảo. Các nhà nghiên cứu đã ghi lại mọi tệp được mở, lệnh được thực thi và kết nối mạng được khởi tạo mà không làm lộ tài sản doanh nghiệp thực tế.
Các bản ghi dữ liệu thu thập được đã tiết lộ một bộ công cụ hoạt động tiêu chuẩn hóa. Phân tích mạng cũng cho thấy các nút thoát của AstrillVPN, máy chủ proxy được sử dụng để truy cập máy tính để bàn ảo và cơ sở hạ tầng được tái sử dụng với các thẻ tình báo mối đe dọa hiện có, xác nhận rằng các nhân viên thường xuyên tái sử dụng công cụ trên các mối đe dọa mạng DPRK riêng biệt.
Mối đe dọa nội bộ và tầm nhìn dài hạn
Không giống như các cuộc tấn công mã độc truyền thống nhằm mục đích khai thác ngay lập tức, phong cách xâm nhập này dựa vào sự kiên nhẫn lâu dài. Các nhân viên được cài cắm có được quyền truy cập bền vững vào mã nguồn độc quyền, thông tin liên lạc nội bộ và các quy trình triển khai phần mềm, đồng thời nhận được mức lương ổn định để tài trợ cho các hoạt động của chế độ.
Khi nhiều nhân viên xâm nhập vào một tổ chức duy nhất, họ có thể ảnh hưởng đến các đánh giá mã và yêu cầu kéo mà không kích hoạt các cảnh báo bảo mật. Việc giải quyết các rủi ro mối đe dọa nội bộ phức tạp này đòi hỏi các tổ chức phải coi việc xác minh tuyển dụng là một quy trình liên tục thay vì một điểm kiểm tra đăng ký một lần.
Các nhà nghiên cứu trước đây đã đóng giả vai trò người tạo điều kiện để phơi bày cách các nhân viên như “Blaze” tuyển dụng người trung gian, thuê danh tính bị đánh cắp và vận hành máy tính xách tay bị chiếm dụng từ xa thông qua AnyDesk và Google Remote Desktop, tiết lộ một bộ công cụ ứng tuyển việc làm dựa trên AI và sự phụ thuộc vào Astrill VPN.