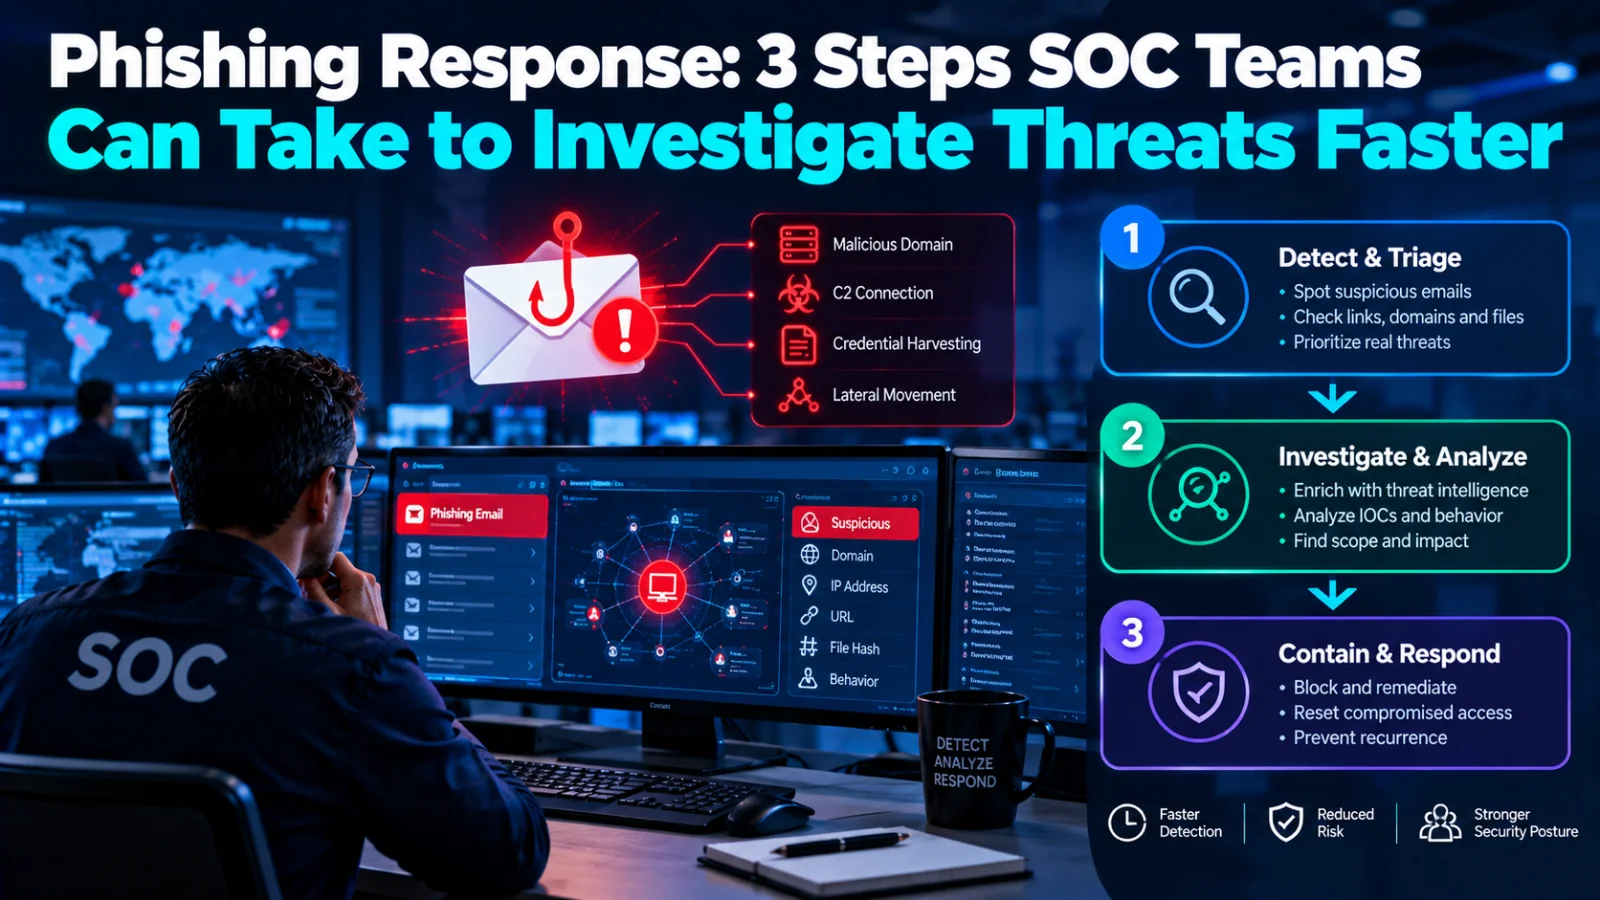
Việc điều tra các cảnh báo tin tức an ninh mạng liên quan đến phishing đòi hỏi các chuyên gia phải xử lý qua nhiều lớp hoạt động phức tạp trước khi đưa ra quyết định đóng hoặc leo thang vụ việc. Các chiến dịch hiện đại thường che giấu hành vi độc hại đằng sau lưu lượng truy cập được mã hóa, CAPTCHA, các lệnh chuyển hướng, tập lệnh trình duyệt và xác thực dựa trên token, buộc các nhà phân tích phải tái cấu trúc cuộc tấn công để hiểu rõ bản chất vấn đề.
Quy trình điều tra không kết thúc ở việc xác định tính chất độc hại. Các trung tâm điều hành an ninh (SOC) cần thu thập bằng chứng, tài liệu hóa kết quả, chuẩn bị cho việc leo thang và xác định liệu cơ sở hạ tầng hoặc kỹ thuật tương tự có xuất hiện trong các cuộc tấn công khác hay không. Điều này khiến quy trình làm việc giữa phát hiện, điều tra, phản ứng và săn tìm mối đe dọa trở nên quan trọng tương đương với việc nhận diện mối đe dọa ban đầu.
Tối ưu hóa quy trình điều tra tin tức an ninh mạng
Các nhóm bảo mật hiện đang phải đối mặt với luồng cảnh báo phishing liên tục, trong khi kẻ tấn công không ngừng đưa ra các kỹ thuật mới làm phức tạp hóa việc phân tích. Theo Báo cáo rủi ro mạng H1 2026 của ANY.RUN, tỷ lệ tiếp xúc với phishing chiếm 73,4% trong các cuộc điều tra ngành tài chính và 72,2% trong lĩnh vực sản xuất.
Hơn nữa, Microsoft Incident Response cho biết 28% các vụ vi phạm được điều tra bắt đầu từ phishing hoặc kỹ thuật xã hội, bao gồm cả phương thức device-code phishing. Với khối lượng điều tra lớn và chuỗi tấn công phức tạp, mục tiêu của các đội SOC là giảm thiểu nỗ lực thủ công mà không làm mất đi bối cảnh bằng chứng cần thiết cho việc ra quyết định.
Phân tích kỹ thuật và kiểm tra trình duyệt
Để minh họa, hãy theo dõi chiến dịch EvilTokens sử dụng chuỗi tấn công: Cloudflare CAPTCHA → Phishing Document Lure → Device Code Phishing. Kỹ thuật này lạm dụng quy trình xác thực thiết bị hợp pháp của Microsoft để đánh cắp session token. Việc điều tra bắt đầu bằng việc xác định URL nghi vấn trong Sandbox tương tác, nơi lưu lượng HTTPS được ghi lại chi tiết.
Khả năng giải mã SSL mà không cần MITM cho phép trích xuất các khóa mã hóa trực tiếp từ bộ nhớ tiến trình, giúp kiểm tra lưu lượng HTTPS mà không cần proxy riêng biệt. Bên cạnh đó, việc kiểm tra dữ liệu trong trình duyệt giúp phân tích các thay đổi DOM, iframe và các lệnh chuyển hướng, từ đó cung cấp cái nhìn toàn diện về cuộc tấn công.
Ví dụ, một trong các yêu cầu được quan sát trong quá trình phân tích là:
GET hxxps://preponacrea.com/est/js/main.jsThông tin này kết hợp với các dữ liệu từ MITRE giúp các nhà phân tích xác thực nhanh chóng các URL nghi vấn. Việc này giảm đáng kể nhu cầu ghép nối thủ công dữ liệu PCAP, log web và ảnh chụp màn hình trước khi đưa ra kết luận.
Báo cáo và truy vết mối đe dọa
Sau khi xác nhận hoạt động độc hại, thách thức tiếp theo là truyền đạt kết quả thông qua các báo cáo có cấu trúc. Báo cáo này bao gồm phán quyết phân tích, các thẻ chiến dịch, IOC chính, sự kiện kỹ thuật, tóm tắt AI và các khuyến nghị phản ứng. Việc đóng gói bằng chứng này giúp các nhóm Tier 2 hoặc phản ứng sự cố có thể tiếp tục công việc mà không cần tái cấu trúc từ đầu.
Ngoài ra, các endpoint HTTP như bên dưới cung cấp các chỉ báo hành vi hữu ích để mở rộng phạm vi tìm kiếm:
/api/device/start
/api/device/status/
Các nhà phân tích có thể sử dụng những mẫu này trong Threat Intelligence Lookup để tìm kiếm các phân tích có hành vi tương tự. Tính năng xem kết nối (Connections view) giúp hiển thị mối quan hệ giữa các tài nguyên mạng như URL, domain và IP, cho phép phân biệt các chỉ báo hữu ích với cơ sở hạ tầng dùng chung phổ biến. Kết quả thu được sẽ hỗ trợ hiệu quả cho quá trình retrohunting, điều tra SIEM, NDR và kỹ thuật phát hiện.