Các cuộc tấn công mạng ngày càng diễn ra nhanh hơn tốc độ điều tra của đội ngũ bảo mật. Kẻ tấn công ngày càng sử dụng các AI agents để tự động hóa các bước mà trước đây cần nhiều người thực hiện. Trong khi đó, các chuyên gia phòng vệ vẫn phải làm việc với các công cụ giám sát và bảo vệ riêng lẻ.
Tái định hình Trung tâm Vận hành An ninh (SOC) với Tích hợp AI
Theo Microsoft, sự chênh lệch này đang thúc đẩy việc xem xét lại cách thức hoạt động của các Trung tâm Vận hành An ninh (SOC). Các báo cáo về các cuộc tấn công và gian lận do AI dẫn dắt cho thấy khả năng tự động hóa có thể tăng tốc độ xâm nhập và các hành vi lạm dụng khác. Tuy nhiên, Microsoft chưa xác định một chiến dịch cụ thể nào.
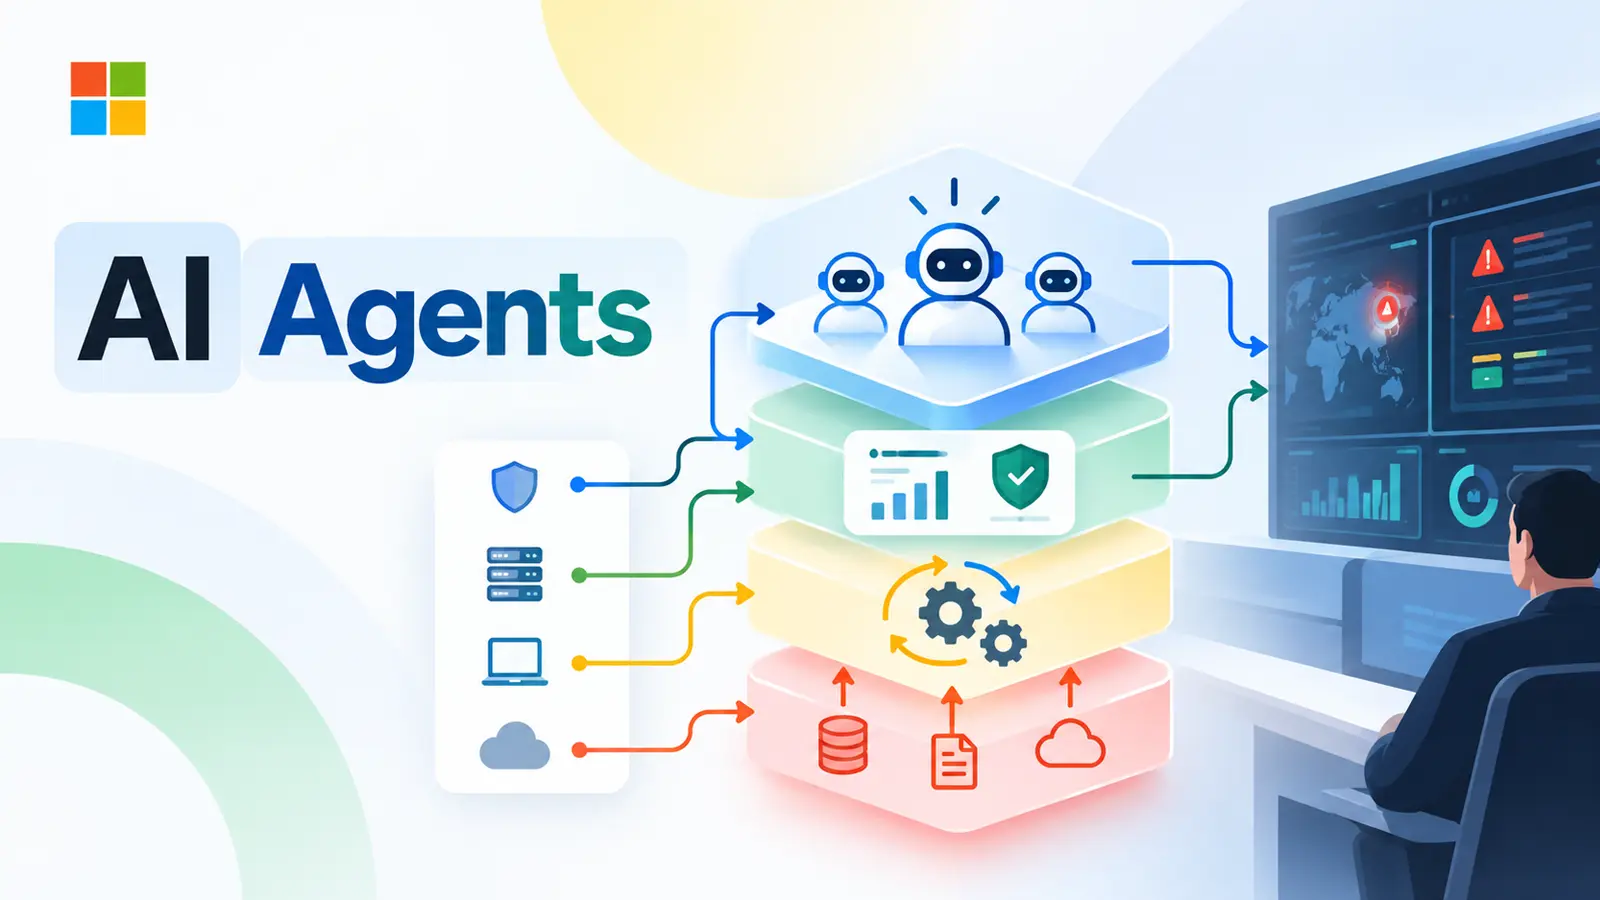
Microsoft đã giới thiệu một mô hình Trung tâm Vận hành An ninh Tích hợp (ISOC), kết hợp Quản lý Thông tin và Sự kiện Bảo mật (SIEM) với khả năng bảo vệ mối đe dọa trong Microsoft Defender. Mô hình này hiện đang trong giai đoạn xem trước, cho phép các tổ chức đánh giá hiệu quả quy trình làm việc được đề xuất trong bối cảnh khối lượng cảnh báo bảo mật ngày càng tăng. Sự chậm trễ giữa việc phát hiện và hành động trong các cuộc tấn công tốc độ máy đang là một thách thức lớn.
Vai trò của SIEM và Bảo vệ Mối đe dọa
Một hệ thống SIEM có nhiệm vụ tổ chức các hoạt động bảo mật để làm nổi bật các mẫu hình. Khả năng bảo vệ mối đe dọa giúp phát hiện và ngăn chặn hành vi độc hại trước khi các chuyên gia phòng vệ đánh mất cơ hội kiểm soát.
Mục tiêu của ISOC
ISOC đặt mục tiêu hợp nhất các nhiệm vụ này, loại bỏ sự cần thiết của các nhà phân tích phải xây dựng lại câu chuyện về một sự cố khi chuyển đổi giữa các công cụ. Mục tiêu cốt lõi là rút ngắn con đường từ cảnh báo đến phản hồi hiệu quả.
Kiến trúc ISOC và Vai trò của AI Agents
Thiết kế của ISOC kết hợp các tín hiệu hoạt động, ngữ cảnh giải thích ý nghĩa của chúng, và các cơ chế điều khiển để phản hồi. Các AI agents sẽ sử dụng nền tảng chia sẻ này để điều tra và thực hiện các bước phù hợp, trong khi con người sẽ quyết định các ưu tiên và đánh giá hậu quả.
Việc điều tra, săn lùng mối đe dọa, quản lý và phản ứng sự cố sẽ chia sẻ một ngữ cảnh chung, thay vì buộc các nhà phân tích phải ghép nối các cảnh báo rời rạc. Các AI agents có thể xử lý công việc liên tục, trong khi các nhà phân tích xem xét kết quả và định hướng phòng thủ. Con người vẫn chịu trách nhiệm lựa chọn các ưu tiên, điều này sẽ hướng dẫn các hành động tự động hóa.
Vòng lặp Bảo vệ Tích hợp
Một tính năng nổi bật khác là vòng lặp bảo vệ tích hợp. Microsoft cho biết hệ thống có thể sử dụng những gì học được trong quá trình tấn công để củng cố khả năng phòng thủ trước các hành động tiếp theo của kẻ tấn công. Khả năng phá vỡ tấn công hiện có của Microsoft minh họa cho cách tiếp cận này: các tín hiệu và cơ chế bảo vệ hoạt động cùng nhau để phát hiện hoạt động, ngăn chặn một cuộc tấn công đang diễn ra và dự đoán hướng di chuyển tiếp theo của kẻ xâm nhập.
Thông tin về các điểm yếu có thể bị kẻ tấn công khai thác sẽ giúp định hướng những thay đổi này, trong khi threat intelligence sẽ tập trung sự chú ý vào các rủi ro liên quan nhất. Tuy nhiên, đây là mục tiêu thiết kế, không phải là bằng chứng cho thấy mọi cuộc tấn công đều có thể bị ngăn chặn.
Đánh giá và Tương lai của ISOC
Microsoft tuyên bố rằng các đội ngũ bảo mật có thể tránh việc xây dựng và duy trì các kết nối riêng lẻ giữa các công cụ. Khẳng định này có thể thu hút các đội ngũ đang bị quá tải bởi cảnh báo, nhưng giá trị thực sự sẽ phụ thuộc vào cách phiên bản xem trước hoạt động trong môi trường của họ.
Thông báo không nêu rõ các kết nối hỗ trợ từ bên thứ ba, ngày ra mắt chính thức sau giai đoạn xem trước, hoặc kết quả hiệu suất được xác minh độc lập. Microsoft khẳng định sự giám sát của con người vẫn là yếu tố trung tâm. Các AI agents có thể hoạt động liên tục, nhưng con người vẫn cần đặt ra các ưu tiên, xem xét các trường hợp phức tạp và quyết định kết quả nào là quan trọng.
Các đội ngũ bảo mật khi đánh giá phương pháp này nên xem xét những hành động nào được tự động hóa, những hành động nào yêu cầu phê duyệt, và làm thế nào các nhà điều tra có thể xem xét bằng chứng đằng sau một quyết định. Tốc độ chỉ có ý nghĩa khi các tín hiệu chính xác và thẩm quyền rõ ràng. Hiện tại, ISOC là phiên bản xem trước cho kế hoạch của Microsoft nhằm thu hẹp khoảng cách giữa kẻ tấn công và người phòng vệ.
Đây không phải là báo cáo về một loại mã độc mới được xác định, và thông báo không chứa bất kỳ chỉ số kỹ thuật nào liên quan đến một sự cố xâm nhập cụ thể. Để hiểu rõ hơn về cách AI đang thay đổi thị trường SOC, bạn có thể tham khảo bài viết Making Sense of the AI SOC Market: Platforms, Agents, MDR, and Automation.