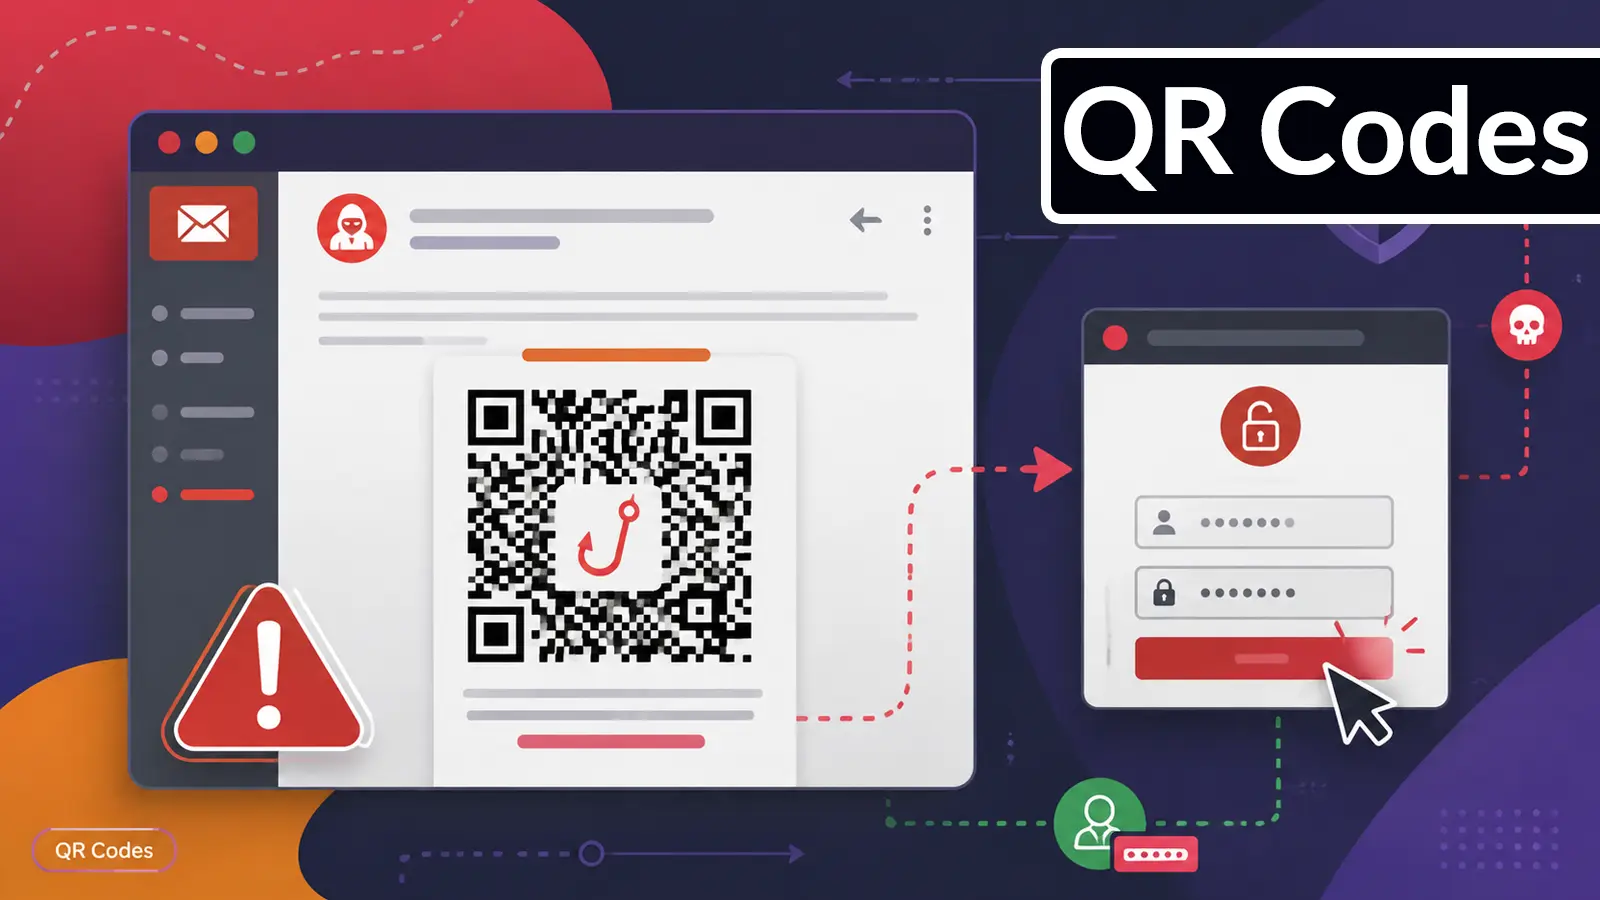
Các tin tặc đang sử dụng mã QR trong email lừa đảo để đánh cắp thông tin đăng nhập. Phương pháp này, được gọi là quishing, che giấu một địa chỉ web nguy hiểm bên trong một hình vuông và thuyết phục người nhận quét mã bằng điện thoại của họ.
Phương thức tấn công Quishing mới
Chiến thuật này khai thác một thói quen phổ biến: người dùng thường nghi ngờ các liên kết đáng ngờ nhưng lại coi mã QR như một lối tắt thông thường. Một thông điệp thuyết phục có thể tuyên bố cập nhật bảng lương khẩn cấp, thông báo phúc lợi hoặc tài liệu cần xem xét.
Cuộc tấn công lừa đảo bằng mã QR đã đạt mức kỷ lục trong nửa đầu năm 2026. Các nhà nghiên cứu đã ghi nhận sự gia tăng đều đặn kể từ đầu năm, với khối lượng cao nhất vào tháng 4.
Báo cáo của ESET chia sẻ với Cyber Security News (CSN) cho biết tác động của hình thức tấn công này có thể vượt ra ngoài việc đánh cắp một mật khẩu. Một lần quét mã QR độc hại có thể làm lộ email công việc, tệp trên đám mây, dữ liệu thanh toán và các tài khoản nhạy cảm khác, cung cấp cho kẻ tấn công một điểm tựa để thực hiện các hành vi gian lận hoặc lừa đảo nội bộ sâu hơn.
Kỹ thuật hoạt động
Một cuộc tấn công điển hình bắt đầu trong hộp thư đến công việc. Email giả mạo dịch vụ doanh nghiệp đáng tin cậy và thường được cá nhân hóa, trong khi ngôn ngữ khẩn cấp thúc đẩy người nhận hành động trước khi xác minh yêu cầu qua một kênh khác.
Thay vì một liên kết có thể nhấp, thông điệp sẽ đặt một mã QR trong nội dung hoặc tệp đính kèm. Nạn nhân quét mã, xem một liên kết đã giải mã và được chuyển hướng đến một trang đăng nhập giả mạo được thiết kế để thu thập thông tin đăng nhập hoặc dữ liệu nhạy cảm.
Định dạng trực quan này có thể che giấu đích đến khỏi con người và các công cụ kiểm tra bảo mật dựa trên văn bản. Các cuộc tấn công mã QR không có hình ảnh cho thấy tội phạm có thể xây dựng mã có thể quét từ đánh dấu email, loại bỏ đối tượng hình ảnh mà một số hệ thống phòng thủ mong đợi để kiểm tra.
Việc chuyển tương tác sang thiết bị di động mang lại một lợi thế khác. Một điện thoại cá nhân hoặc không được quản lý có thể thiếu các biện pháp bảo vệ của máy tính công ty, và người dùng không thể kiểm tra đích đến của mã QR dễ dàng như khi di chuột qua liên kết email thông thường.
Phát hiện và phạm vi tấn công
ESET theo dõi các thông điệp này dưới dạng QRCode/Phishing, sử dụng một lớp quét để tìm mã QR, giải mã các URL của chúng và kiểm tra đích đến dựa trên các hệ thống chống lừa đảo, chống mã độc và chống thư rác. Các liên kết độc hại có thể kích hoạt cảnh báo chặn, gắn cờ hoặc xóa.
Khoảng 11% email lừa đảo được ESET phát hiện trong nửa đầu năm 2026 đã sử dụng mã QR. ESET ghi nhận khoảng 100.000 lượt phát hiện mỗi tháng; Hoa Kỳ chiếm 19%, Tây Ban Nha 17% và Mexico 6%.
Mã QR xuất hiện trên thực đơn, thiết bị đầu cuối thanh toán, quầy làm thủ tục khách sạn và quy trình làm việc tại nơi làm việc. Sự quen thuộc này thúc đẩy sự hấp dẫn, bởi vì người nhận có thể quét trước và chỉ xem xét đích đến sau khi trình duyệt mở nó.
Các chủ đề chiến dịch cũng khai thác sự chú ý và cảm xúc. ESET quan sát thấy các email giả mạo thông tin liên lạc của bộ phận Nhân sự (HR) trong doanh nghiệp, bao gồm các thông báo về lương và phúc lợi, những chủ đề có thể thúc đẩy mọi người phản ứng nhanh chóng và bỏ qua các dấu hiệu cảnh báo.
Vấn đề không chỉ giới hạn ở hộp thư đến. Kẻ tấn công đã đặt các mã độc trên máy đỗ xe, xe đạp, vé giả và thông báo thu phí, hướng nạn nhân đến các trang thanh toán thu thập chi tiết thẻ. Người đọc nên đối xử với những điểm mù bảo mật mã QR này với sự thận trọng tương tự như các liên kết không mong muốn.
Các tác nhân liên kết với nhà nước cũng đã áp dụng phương pháp này. FBI đã cảnh báo vào tháng 1 năm 2026 về nhóm Kimsuky liên kết với Bắc Triều Tiên sử dụng mã độc trong các chiến dịch spearphishing, như đã đề cập trong các chiến dịch mã QR của Kimsuky nhắm mục tiêu vào các tổ chức tại Hoa Kỳ.
Biện pháp phòng ngừa
Phản ứng thực tế bắt đầu bằng việc giảm tốc độ. Không quét mã không mong muốn chỉ vì một email tuyên bố khẩn cấp. Nếu việc quét là cần thiết, hãy kiểm tra kỹ địa chỉ hiển thị đầy đủ trước khi mở và tránh nhập mật khẩu hoặc chi tiết thanh toán trên trang web truy cập từ mã không mong muốn.
Khi một thông điệp dường như đến từ bộ phận HR, IT, ngân hàng hoặc một tổ chức quen thuộc, hãy xác nhận thông tin đó bên ngoài chuỗi email đáng ngờ bằng cách sử dụng các kênh đáng tin cậy như chat, điện thoại hoặc trang web chính thức đã được đánh dấu. Bước này có thể ngăn chặn một cuộc tấn công ngay cả khi thương hiệu xuất hiện đáng tin cậy.
Các tổ chức nên sử dụng biện pháp bảo vệ email nhiều lớp có thể phát hiện và giải mã mã QR, bao gồm cả những mã trong tệp đính kèm, và quét các đích đến đã trích xuất. Họ cũng nên mở rộng kiểm soát sang thiết bị di động và đào tạo nhân viên rằng các chiến dịch tài khoản email bị xâm phạm có thể biến một thông tin đăng nhập bị đánh cắp thành một mối đe dọa nội bộ rộng lớn hơn.
Nguồn tham khảo: ESET Threat Report H1 2026.