Một chiến dịch mới nhắm vào các cá nhân và tổ chức tập trung vào Ukraine đang sử dụng các tệp shortcut trên Windows theo chủ đề tài liệu để cài đặt một malware downloader có tên là VelvetCake.
Mục tiêu của chiến dịch này dường như là thu thập thông tin tình báo chính trị và quân sự liên quan đến cuộc chiến.
Chiến dịch Tấn công tại Ukraine
Phân tích của SOCRadar cho thấy hoạt động này được định danh là Operation Conflict Compass. Các nhà nghiên cứu liên kết chiến dịch này với Konni, một nhóm gián điệp có liên quan đến Triều Tiên, với mức độ tin cậy vừa phải. Cơ sở hạ tầng liên quan đến hoạt động đã xuất hiện sớm nhất là vào tháng 8 năm 2026, nhưng báo cáo không cung cấp số lượng nạn nhân đã được xác minh.
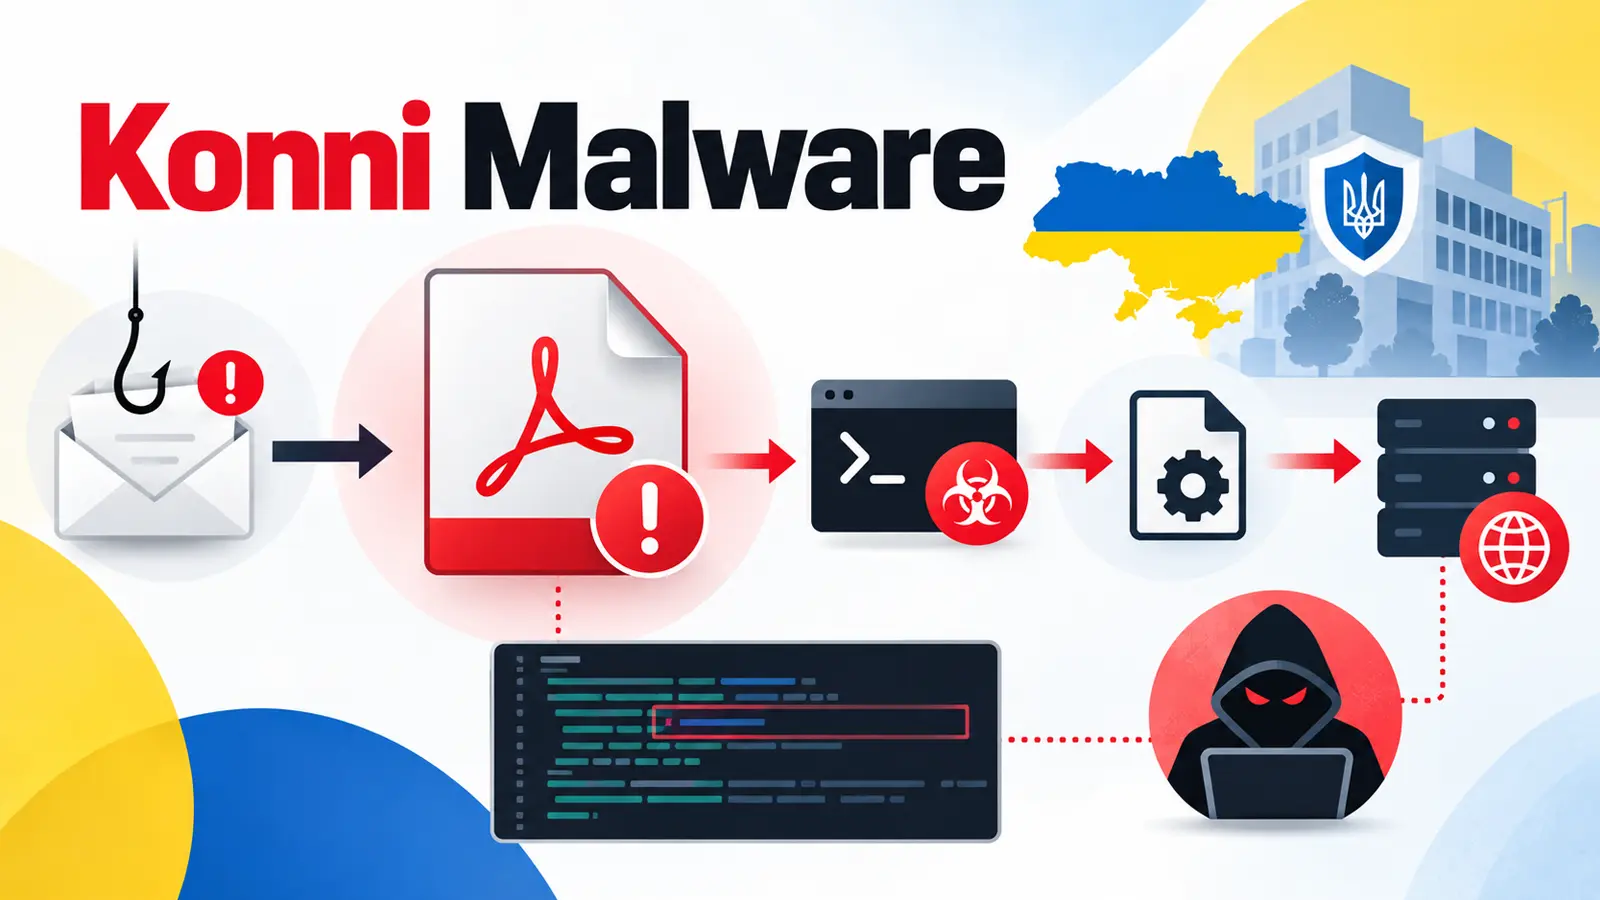
Các tác nhân độc hại có khả năng gửi các email có mục tiêu với tệp đính kèm ZIP. Bên trong các tệp ZIP này chứa các tệp shortcut, trông giống như các tệp PDF liên quan đến các đề xuất hòa bình, giá lương thực và sơ yếu lý lịch của nhà nghiên cứu.
Việc mở một trong các tệp shortcut này sẽ thực thi mã lệnh trong khi hiển thị một tài liệu đánh lừa. Một phương thức tấn công khác sử dụng trình cài đặt cuộc họp video đã được sửa đổi.
Các nhà nghiên cứu cũng phát hiện một biến thể của trình cài đặt cuộc họp đã sửa đổi, mang theo một trình cài đặt hợp pháp cùng với các thành phần độc hại. Họ không thể xác nhận cách thức các tệp này đến được tay nạn nhân, nhưng đánh giá rằng một lời mời họp có thể đã khuyến khích việc tải xuống.
Phương thức Tấn công và Lỗ hổng Liên quan
Các tệp này không phải là PDF mà là các tệp shortcut của Windows, còn gọi là tệp LNK, được đóng gói trong các kho lưu trữ ZIP dưới dạng tài liệu. Chủ đề của chúng bao gồm một khuôn khổ đề xuất cho hòa bình Nga-Ukraine, giá lương thực tăng liên quan đến Eo biển Hormuz và sơ yếu lý lịch của một nhà nghiên cứu xã hội.
Các lựa chọn chủ đề này cho thấy mục tiêu có thể là những người làm việc trong lĩnh vực ngoại giao, nghiên cứu chính sách và các tổ chức phi chính phủ. Tuy nhiên, không có danh sách nạn nhân nào được công bố.
Các tác nhân độc hại đã đặt các tệp lừa đảo trên một dịch vụ lưu trữ của Hàn Quốc và một trang web thời trang của Ukraine. Khi mục tiêu mở tệp shortcut, nó sẽ kích hoạt PowerShell để tải xuống các thành phần bổ sung và một tài liệu đánh lừa.
Phương pháp này tương tự các chiến dịch Konni sử dụng các shortcut được ngụy trang, đã được ghi nhận ở Hàn Quốc. Tại đây, tệp shortcut bắt đầu một tập lệnh tạo ra một tác vụ định kỳ (scheduled task), cho phép trình tải xuống chạy lặp đi lặp lại.
Một biến thể thực thi riêng biệt tải mã trực tiếp từ một máy chủ từ xa thay vì lưu trình tải xuống chính trên đĩa. Sau khi chạy shortcut, một tập lệnh đã tải xuống sẽ thiết lập một tác vụ định kỳ gọi PowerShell mỗi phút. Một tập lệnh khác cung cấp VelvetCake, một trình tải xuống nhỏ kết nối với một máy chủ do kẻ tấn công kiểm soát, truy xuất các tập lệnh khả dụng, thực thi chúng và gửi lại bất kỳ tệp nào có kết quả.
Thiết kế này cho phép kẻ tấn công thay đổi hành vi của máy bị nhiễm mà không cần thay thế phần mềm độc hại ban đầu. Tác vụ định kỳ biến các hoạt động ngắn hạn thành một kênh liên tục cho các chỉ dẫn từ xa.
Chuỗi tấn công này cũng tương tự các cuộc tấn công của Kimsuky sử dụng các tệp shortcut độc hại, trong đó một tài liệu dường như vô hại bắt đầu một quá trình lây nhiễm dài hơn.
Một tập lệnh theo dõi được thu hồi đã kiểm tra phần mềm bảo mật đã cài đặt, cài đặt hệ thống, cấu hình mạng, các tiến trình đang chạy, các tệp gần đây và các ổ đĩa khả dụng. Nó cũng chụp ảnh màn hình và gửi các tài liệu thu thập được đến một máy chủ bên ngoài trước khi xóa các bản sao cục bộ. Những phát hiện này cho thấy khả năng thu thập dữ liệu, nhưng không chứng minh rằng mọi tổ chức bị nhắm mục tiêu đều bị đánh cắp dữ liệu.
Liên kết với Nhóm Konni
Các nhà điều tra đã liên kết chiến dịch này với Konni thông qua các chủ đề tập trung vào Ukraine, phương thức phân phối dựa trên shortcut, cơ sở hạ tầng chồng chéo và hoạt động của kẻ điều khiển. Tuy nhiên, việc đánh giá này không mang tính kết luận.
Cài đặt múi giờ của một kho lưu trữ có thể hỗ trợ việc quy kết, nhưng không thể xác định vị trí của kẻ điều khiển. Báo cáo mô tả hoạt động phù hợp với việc thu thập thông tin tình báo và không xác định các tổ chức bị ảnh hưởng.
Các tổ chức xử lý các công việc nhạy cảm liên quan đến Ukraine nên cẩn thận với các kho lưu trữ tài liệu bất ngờ và các trình cài đặt cuộc họp.
Việc kiểm tra loại tệp thực tế trước khi mở các tệp đính kèm, chú ý đến các tác vụ định kỳ bất thường và xem xét hoạt động của PowerShell có thể giúp phát hiện loại lây nhiễm này. Như các chiến dịch lừa đảo Konni trước đây đã cho thấy, một chủ đề tài liệu quen thuộc có thể che giấu bước đầu tiên của một cuộc xâm nhập lớn hơn nhiều.
Các chỉ số thỏa hiệp (IoC) bao gồm:
- Tham khảo báo cáo của SOCRadar: Operation Conflict Compass: Konni, Ukraine, LNK Lure
- Tham khảo báo cáo về các cuộc tấn công của TA406: TA406 Hackers Attacking to Attack Government Entities
- Tham khảo báo cáo về các cuộc tấn công của Konni: Konni APT Hackers Using Multi-Stage Malware to Attack Organizations
- Tham khảo báo cáo về các tệp LNK độc hại của Kimsuky: Kimsuky Deploys Malicious LNK Files
- Tham khảo báo cáo về các vụ tấn công của Konni: Konni APT Hijacks Kakaotalk Accounts
Lưu ý: Địa chỉ IP và tên miền được làm mờ một cách có chủ ý (ví dụ: [.]) để ngăn chặn việc phân giải hoặc tạo siêu liên kết vô tình. Chỉ hiển thị đầy đủ trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.