Chiến dịch mã độc Rapuncel lợi dụng driver được Microsoft chứng thực để vô hiệu hóa phần mềm bảo mật
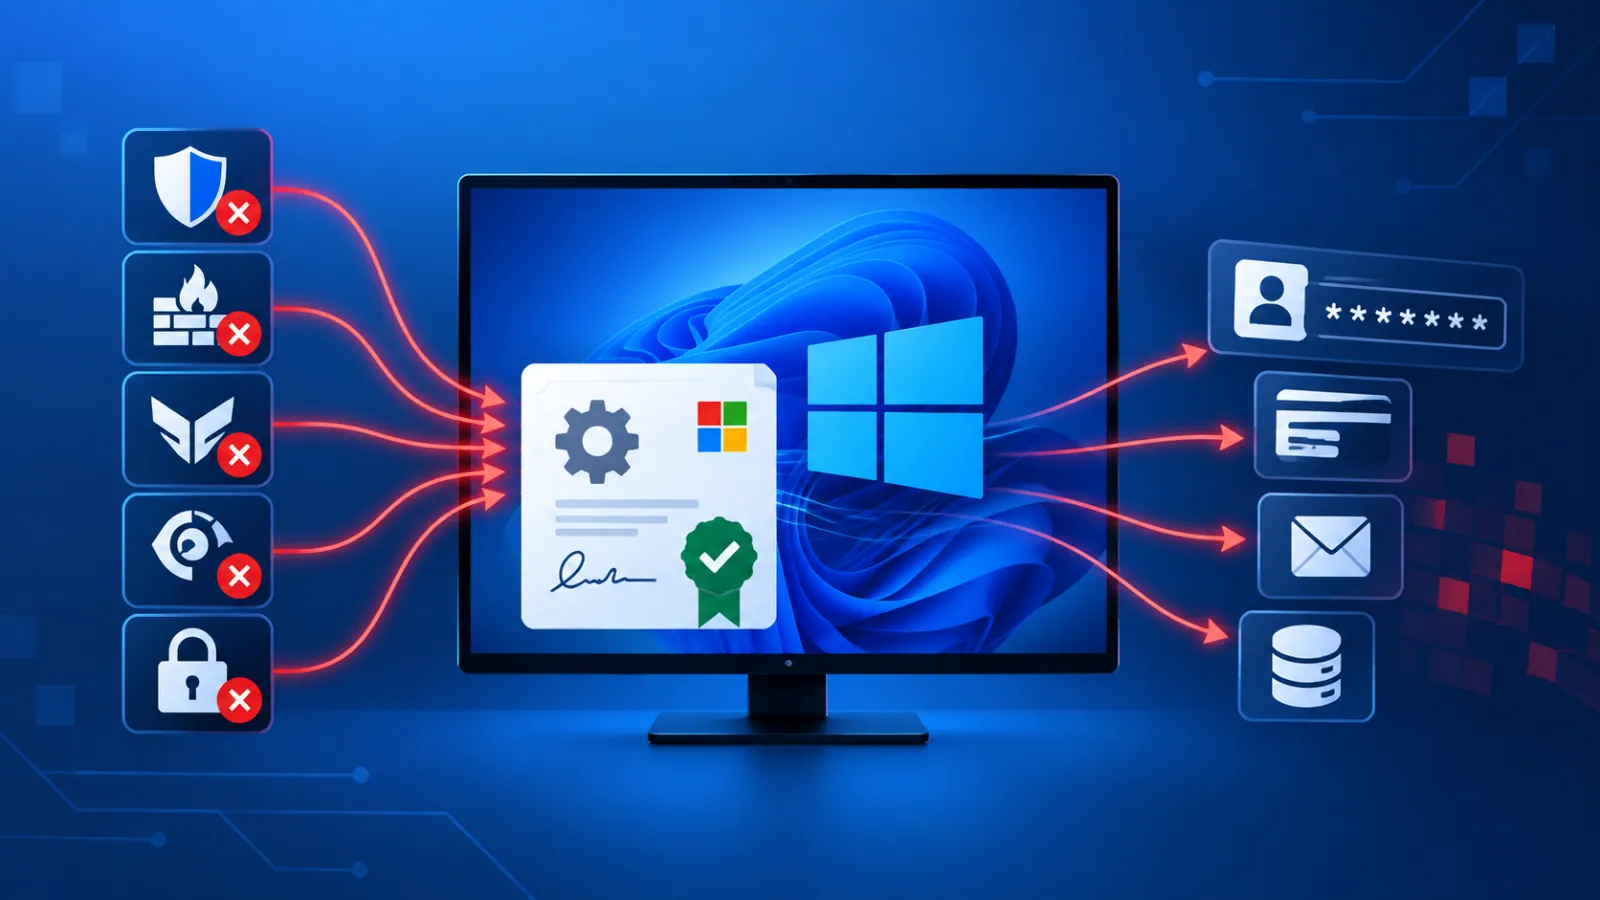
Các nhà nghiên cứu đã phát hiện một chiến dịch mã độc sử dụng một driver kernel Windows được Microsoft chứng thực để tắt 145 tiến trình của các phần mềm diệt virus và bảo mật điểm cuối. Sau đó, mã độc thực hiện hành vi đánh cắp thông tin nhạy cảm bao gồm mật khẩu, dữ liệu ví tiền mã hóa, phiên duyệt web và các dữ liệu khác.
Nhóm LastPass Threat Intelligence, Mitigation, and Escalation phối hợp với Delphos Labs đã phát hiện hoạt động này sau khi kẻ tấn công mạo danh LastPass Authenticator thông qua các trang GitHub giả mạo.
Tấn công lừa đảo thông qua GitHub
Các nhà nghiên cứu theo dõi mã độc đánh cắp thông tin này với tên gọi Rapuncel. Chiến dịch này không xâm phạm hệ thống, dịch vụ hoặc kho chứa dữ liệu của LastPass. Thay vào đó, kẻ tấn công lợi dụng tên tuổi của LastPass để tạo ra các trang tải xuống giả mạo, trông có vẻ hợp pháp trên kết quả tìm kiếm.
Nạn nhân tìm kiếm “LastPass Authenticator download” có thể tìm thấy một tổ chức GitHub giả mạo được thiết kế giống với trang sản phẩm chính thức. Trang này bao gồm thương hiệu LastPass, mô tả tập trung vào SEO và nút tải xuống.
Việc nhấp vào nút này sẽ chuyển hướng người dùng qua nhiều trang GitHub Pages trước khi đến cơ sở hạ tầng do kẻ tấn công kiểm soát. Kẻ điều hành đã sử dụng các trang GitHub chuyển hướng ẩn và một lớp bảo vệ lưu lượng truy cập bằng Cloudflare để thay đổi máy chủ payload mà không cần cập nhật các trang lừa đảo công khai.
Cơ chế hoạt động của mã độc Rapuncel
Payload cuối cùng được gửi dưới dạng một tệp ZIP lớn, đôi khi lên tới hơn 100 MB. Các nhà nghiên cứu cho biết các tệp ZIP quá khổ này chứa các tệp rác được thiết kế để vượt qua giới hạn của các hệ thống sandbox và quét tự động.
Bên trong tệp ZIP, kẻ tấn công bao gồm một tệp thực thi gỡ lỗi của Microsoft đã được đổi tên, vsdbg.exe, cùng với một tệp vsdbg.dll độc hại. Windows đã tải tệp DLL độc hại này thông qua kỹ thuật DLL side-loading, cho phép loader của kẻ tấn công chạy dưới vỏ bọc của một thành phần Microsoft hợp pháp.
Lợi dụng driver kernel được ký số
Sau khi giành được quyền nâng cao, mã độc đã triển khai một driver kernel có tên Alinubx.sys, được lưu dưới dạng nvfsflt64.sys và đăng ký với tên “NVIDIA File System Filter Driver”.
Driver này mang một chuỗi ký số Microsoft Windows Hardware Compatibility Publisher. Chữ ký này giúp thành phần độc hại xuất hiện đáng tin cậy đối với Windows và các biện pháp kiểm soát bảo mật, mặc dù nó có khả năng vô hiệu hóa phần mềm bảo mật.
Driver chứa 145 tên tiến trình được mã hóa cứng liên quan đến các sản phẩm diệt virus và phát hiện, phản hồi điểm cuối (EDR). Nó sử dụng cơ chế chấm dứt tiến trình ở cấp độ kernel để dừng các công cụ bị nhắm mục tiêu, bao gồm cả các sản phẩm được bảo vệ bởi công nghệ Windows Protected Process Light.
Các nhà nghiên cứu đã liên kết driver này với dòng driver CnCrypt hoặc CcProtect được cho là của Henan Dafeng Software. Kẻ tấn công dường như đã đổi tên driver nhưng vẫn giữ nguyên khả năng nguy hiểm là vô hiệu hóa các tiến trình.
Driver này không có trong danh sách chặn driver dễ bị tổn thương của Microsoft tại thời điểm các nhà nghiên cứu kiểm tra. Lịch sử phát hiện sạch hoặc gần như sạch cũng cho phép nó né tránh các biện pháp phòng thủ dựa trên chữ ký.
Thu thập và đánh cắp dữ liệu
Sau khi vô hiệu hóa các công cụ điểm cuối, công cụ đánh cắp thông tin Rapuncel đã thu thập mật khẩu đã lưu từ hơn 25 trình duyệt. Mã độc cũng nhắm mục tiêu vào việc mã hóa ứng dụng của Chrome và Edge thông qua việc tiêm tiến trình trình duyệt, cho phép nó yêu cầu giải mã mật khẩu từ bên trong tiến trình trình duyệt.
Mã độc còn thu thập các tệp ví tiền mã hóa, token Discord, dữ liệu phiên Steam, thông tin Telegram, dữ liệu Windows Credential Manager, ảnh chụp màn hình và các tài liệu chứa các thuật ngữ như “password”, “seed”, “wallet”, và “recovery”.
Thông tin thu thập được đã được nén thành tệp ZIP và gửi đến điểm cuối điều khiển và chỉ huy tại 2.26.126.50.
Dấu hiệu nhận biết và ứng phó
Theo báo cáo tình báo mối đe dọa của LastPass, các nhóm bảo mật nên điều tra các hệ thống hiển thị việc tạo dịch vụ NvFsFilter hoặc ghi vào C:\Windows\System32\drivers\nvfsflt64.sys. Các hiện vật quan trọng khác bao gồm \.\Alinubx, Alinubx.ccf, ProtectR3.dll, và Henan Dafeng Software trong siêu dữ liệu ký driver.
Các tổ chức cũng nên theo dõi các tiến trình vsdbg.exe đã đổi tên khởi chạy các tiến trình con bất thường, tải driver kernel theo sau là việc chấm dứt hàng loạt công cụ bảo mật và các tệp ZIP lớn được tải xuống từ các trang GitHub lừa đảo đáng ngờ.
Người dùng đã thực thi trình cài đặt giả mạo nên coi tất cả thông tin đăng nhập được lưu trữ trên hệ thống bị ảnh hưởng là đã bị xâm phạm. Thay đổi mật khẩu, thông tin xác thực ví, phiên duyệt web và token ứng dụng từ một thiết bị riêng biệt, được biết là sạch.