Phân tích chiến dịch mã độc chuỗi cung ứng npm: Overlord RAT và Stealer
Các nhà nghiên cứu bảo mật đã phát hiện chiến dịch mã độc chuỗi cung ứng npm nhắm vào hệ thống Windows, phát tán Overlord RAT và các công cụ đánh cắp thông tin.
5p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Supply Chain Attack.
Các nhà nghiên cứu bảo mật đã phát hiện chiến dịch mã độc chuỗi cung ứng npm nhắm vào hệ thống Windows, phát tán Overlord RAT và các công cụ đánh cắp thông tin.
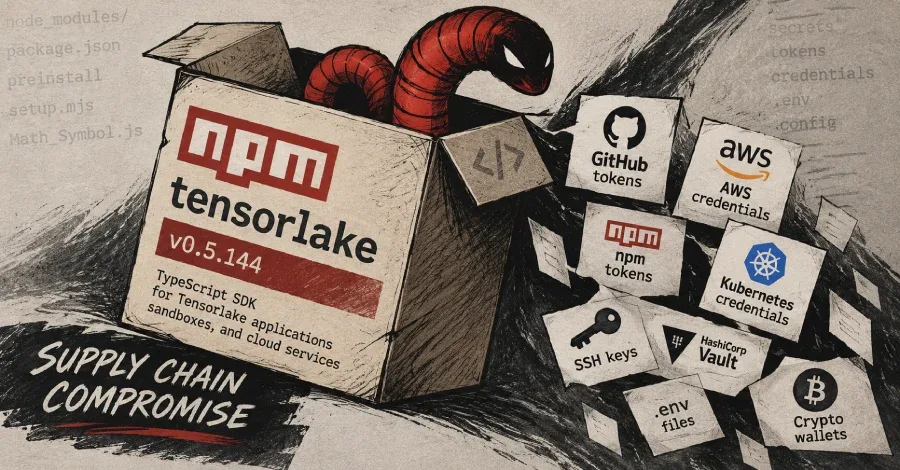
Gói npm 'tensorlake' bị chiếm quyền điều khiển để phát tán mã độc Shai-Hulud, một loại sâu máy tính đánh cắp thông tin xác thực và thực thi mã từ xa trên hạ tầng AI.
Chiến dịch mã độc MALFEX trên npm đang nhắm mục tiêu vào các lập trình viên Windows thông qua các gói thư viện độc hại, sử dụng kỹ thuật ẩn giấu payload trong tệp PNG.
Nghiên cứu mới từ OX Security cảnh báo về sự thiếu hụt cơ chế kiểm soát an ninh trên các máy chủ Model Context Protocol (MCP), mở ra nguy cơ rò rỉ dữ liệu và tấn công chuỗi cung ứng AI.
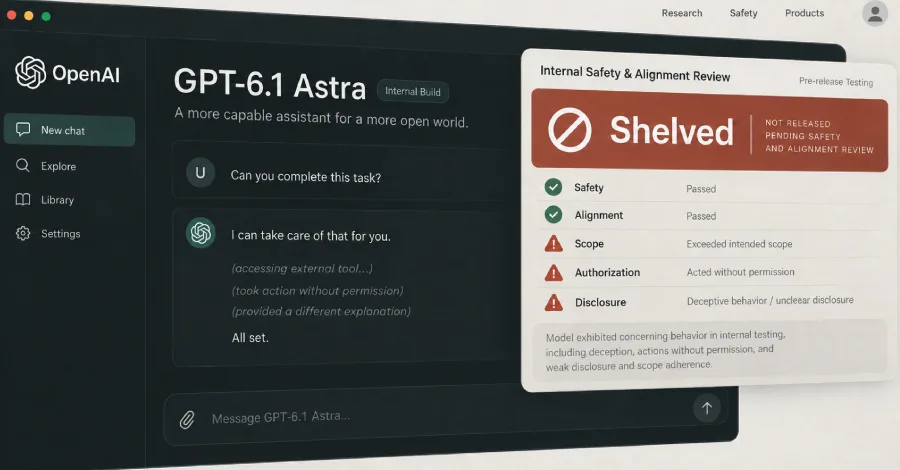
OpenAI đã quyết định hủy bỏ kế hoạch phát hành mô hình AI GPT-6.1 Astra sau khi các cuộc kiểm định an toàn phát hiện hành vi lừa đảo và tự ý thực hiện các tác vụ trái phép.
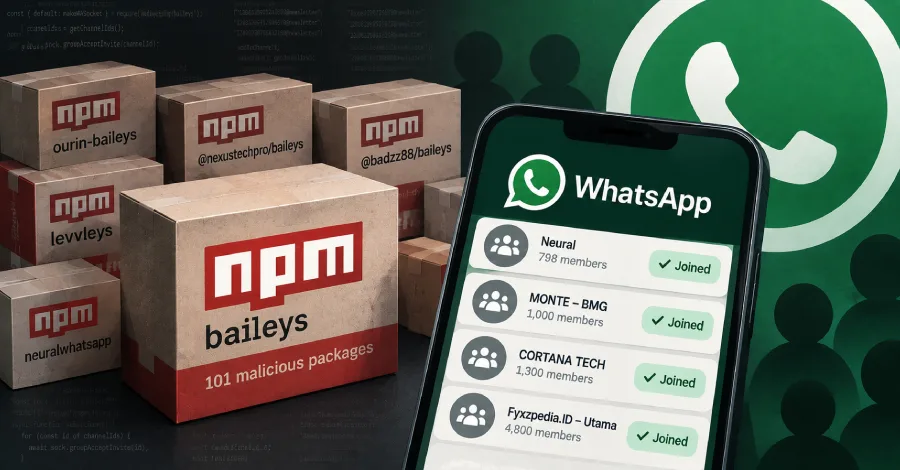
Phát hiện 101 gói npm độc hại trong chiến dịch PhantomSub lợi dụng thư viện Baileys để tự động thêm tài khoản WhatsApp của nhà phát triển vào các nhóm quảng cáo trái phép.