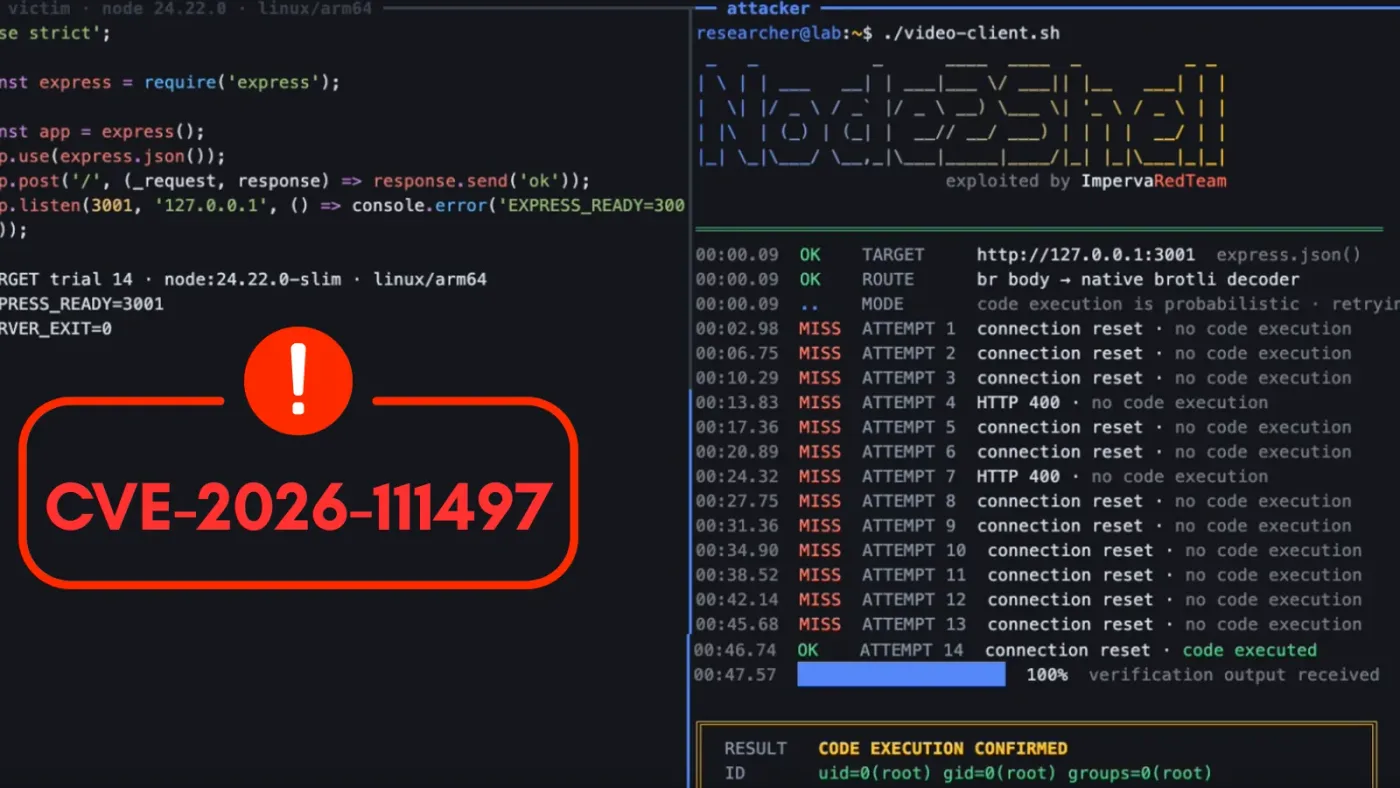
Phân tích lỗ hổng CVE-2026-111497: RCE trên Node.js qua Brotli-compressed data
Các nhà nghiên cứu vừa công bố kỹ thuật khai thác Node2Shell, cho phép thực thi mã từ xa (RCE) trên Node.js thông qua lỗ hổng bộ nhớ trong bộ giải mã Brotli.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #RCE.
Các nhà nghiên cứu vừa công bố kỹ thuật khai thác Node2Shell, cho phép thực thi mã từ xa (RCE) trên Node.js thông qua lỗ hổng bộ nhớ trong bộ giải mã Brotli.
Cisco vừa công bố lỗ hổng bảo mật nghiêm trọng CVE-2026-76466 trên thiết bị Expressway, cho phép kẻ tấn công thực thi mã từ xa với quyền root.
Các chuyên gia an ninh mạng cảnh báo về chiến dịch khai thác lỗ hổng RCE CVE-2026-88771 trên Citrix NetScaler để cài đặt web shell và mã độc FreeBSD.
Nhiều lỗ hổng bảo mật Linux Kernel chưa có bản vá đã bị tiết lộ trên các danh sách gửi thư công khai, gây rủi ro RCE và leo thang đặc quyền nghiêm trọng.
Splunk vừa phát hành bản cập nhật khẩn cấp cho 24 lỗ hổng bảo mật, bao gồm 4 lỗ hổng nghiêm trọng với điểm CVSS lên tới 9.9, ảnh hưởng trực tiếp đến Splunk Enterprise và SOAR.
Các nhà nghiên cứu phát hiện tin tặc đã khai thác lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619 trước khi bản vá được công bố chính thức.
Gcore cung cấp gói WAAP Enterprise miễn phí cho các cơ quan công quyền đến hết năm 2026 nhằm đối phó với các lỗ hổng RCE nghiêm trọng trong PHP.
Fortinet vừa phát đi cảnh báo yêu cầu khách hàng ưu tiên cập nhật bản vá cho FortiOS, FortiManager và FortiAnalyzer trước các nguy cơ khai thác lỗ hổng bảo mật mới.
GitLab vừa phát hành bản vá khẩn cấp cho lỗ hổng RCE nghiêm trọng CVE-2026-110264 với điểm CVSS 10.0, ảnh hưởng đến các phiên bản từ 7.0 trở đi.
Dự án PHP vừa công bố các bản cập nhật bảo mật khẩn cấp nhằm khắc phục hai lỗ hổng nghiêm trọng mang tên PHP2Shell (CVE-2026-109618 và CVE-2026-109619), cho phép kẻ tấn công thực thi mã từ xa.