Phân tích lỗ hổng RCE nghiêm trọng CVE-2026-88771 trên Citrix NetScaler
Các chuyên gia an ninh mạng cảnh báo về chiến dịch khai thác lỗ hổng RCE CVE-2026-88771 trên Citrix NetScaler để cài đặt web shell và mã độc FreeBSD.

- Lỗ hổng nghiêm trọng: CVE-2026-88771 cho phép kẻ tấn công thực thi mã từ xa (RCE) mà không cần xác thực trên các thiết bị Citrix NetScaler.
- Cơ chế tấn công: Kẻ tấn công sử dụng kỹ thuật log poisoning kết hợp với các yêu cầu xác thực giả mạo để kích hoạt tiến trình chẩn đoán lỗi.
- Hậu quả: Việc khai thác thành công dẫn đến cài đặt web shell (Nx_7508.php, Nx_7508.pl) và triển khai mã độc FreeBSD (kw2-freebsd-x64-s11).
- Khuyến nghị: Quản trị viên cần cập nhật ngay lên các phiên bản NetScaler ADC/Gateway đã được vá lỗi theo hướng dẫn từ nhà sản xuất.
Một lỗ hổng bảo mật nghiêm trọng trong Citrix NetScaler ADC và NetScaler Gateway đang bị các nhóm tấn công khai thác tích cực để thực thi lệnh từ xa, cài đặt web shell và phát tán mã độc. Lỗ hổng này được định danh là CVE-2026-88771, được Citrix công bố vào ngày 27 tháng 9 năm 2026. Với điểm số CVSS v3.1 là 9.8 và CVSS v4.0 là 9.5, đây là một mối đe dọa cực kỳ nguy hiểm đối với các hạ tầng mạng doanh nghiệp.
Cơ chế khai thác và chuỗi tấn công (Kill Chain)
Theo báo cáo từ các nhà nghiên cứu bảo mật tại Zscaler ThreatLabz, kẻ tấn công sử dụng một chuỗi khai thác tinh vi bao gồm kỹ thuật log poisoning và thực thi lệnh thông qua các tiến trình chẩn đoán hệ thống. Kẻ tấn công bắt đầu bằng việc gửi các yêu cầu HTTP có chứa nội dung mã hóa trong trường User-Agent, kèm theo dấu hiệu nhận biết “INDEX:”.
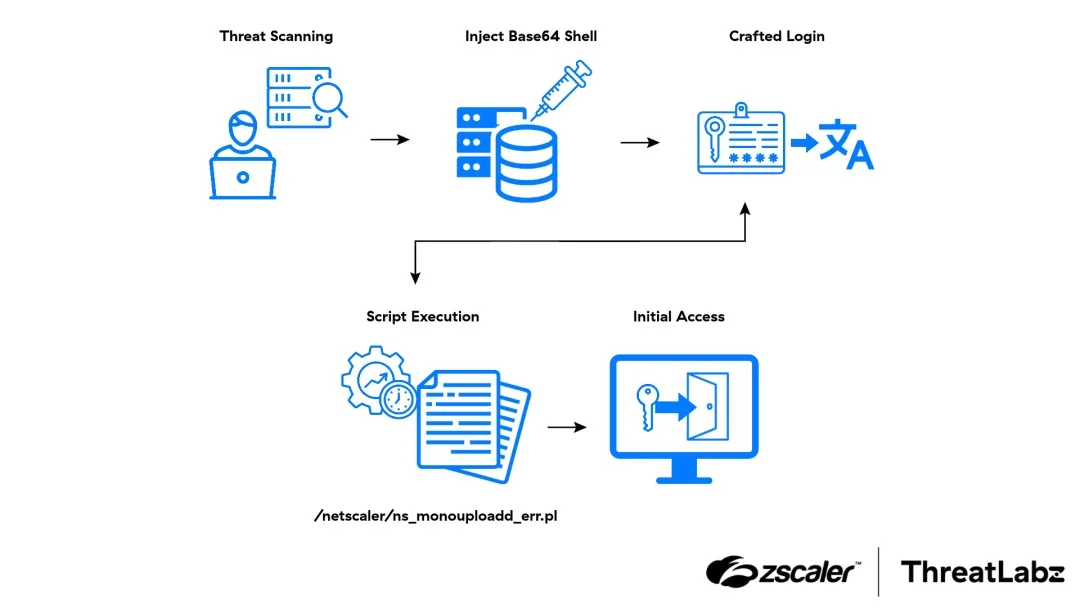
Sau khi dữ liệu được ghi vào log, kẻ tấn công gửi tiếp các yêu cầu xác thực được thiết kế đặc biệt để mô phỏng thông báo lỗi “pitboss PPE”. Tiến trình chẩn đoán bằng Perl của NetScaler sau đó xử lý các mục log này một cách không an toàn, cho phép các lệnh đính kèm được thực thi với đặc quyền của tiến trình đó. Phương thức này giúp kẻ tấn công né tránh các cơ chế phát hiện dựa trên lưu lượng truy cập thông thường.
Chi tiết các thành phần độc hại
Các payload được quan sát thấy bao gồm việc tạo ra các tệp tin có thể truy cập qua web, kích hoạt khả năng xử lý PHP hoặc Perl trên máy chủ web. Các tệp tin như Nx_7508.php và Nx_7508.pl thường xuyên xuất hiện trong các nỗ lực triển khai. Ngoài ra, kẻ tấn công còn cố gắng tải xuống và thực thi một tệp nhị phân FreeBSD 64-bit có tên kw2-freebsd-x64-s11.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-88771 | Lỗ hổng RCE nghiêm trọng trên NetScaler |
| Mã độc | kw2-freebsd-x64-s11 | Implant mã độc FreeBSD |
| Web shell | Nx_7508.php, Nx_7508.pl | Cửa hậu duy trì quyền truy cập |
| Dấu hiệu log | INDEX:, pitboss PPE | Dấu hiệu nhận biết trong log hệ thống |
Hướng dẫn phòng thủ và khắc phục
Việc chỉ áp dụng bản vá là chưa đủ nếu hệ thống đã bị xâm nhập trước đó. Quản trị viên cần thực hiện quy trình kiểm tra toàn diện để đảm bảo không có tệp tin, cấu hình hoặc log hệ thống nào đã bị thay đổi. Các phiên bản đã được vá lỗi bao gồm NetScaler ADC và Gateway 14.1-73.46, 13.1-64.29 và các phiên bản FIPS tương ứng.
⚠️ Cảnh báo quan trọng: Trước khi cập nhật, hãy bảo lưu các bằng chứng kỹ thuật như dữ liệu remote syslog, gói hỗ trợ kỹ thuật (technical support bundles) và các tệp core dump để phục vụ công tác điều tra sự cố (Incident Response).
Sau khi cập nhật, hãy thực hiện các bước sau:
- Kiểm tra log: Rà soát log xác thực và log truy cập web để tìm các giá trị User-Agent “INDEX:” hoặc thông báo lỗi “pitboss PPE” giả mạo.
- Rà soát tệp tin: Kiểm tra sự tồn tại của các tệp web không xác định và các thay đổi trong cấu hình máy chủ web.
- Cô lập hệ thống: Nếu nghi ngờ bị xâm nhập, hãy cô lập thiết bị ngay lập tức, xoay vòng toàn bộ thông tin xác thực, token và chứng chỉ mà thiết bị đó có quyền truy cập.
Để biết thêm thông tin chi tiết về các lỗ hổng liên quan, bạn có thể tham khảo tài liệu từ CISA hoặc các nền tảng chia sẻ thông tin tình báo mối đe dọa uy tín. Việc duy trì cảnh giác và cập nhật các bản vá bảo mật kịp thời là yếu tố then chốt để bảo vệ hạ tầng mạng trước các cuộc tấn công mạng phức tạp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan