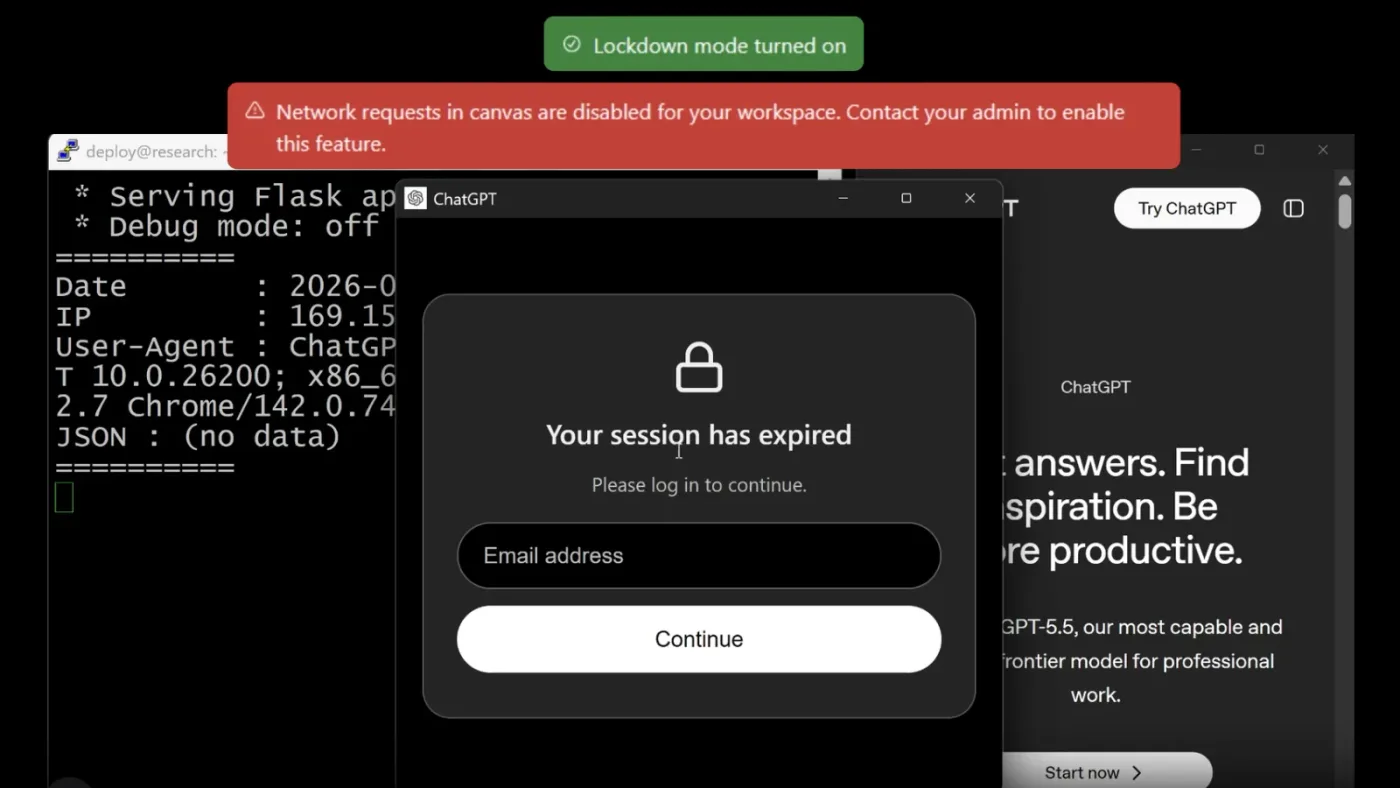
Lỗ hổng ChatGPT Lockdown Mode: Kẻ tấn công vượt rào bảo mật để đánh cắp dữ liệu
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng cho phép kẻ tấn công vượt qua Lockdown Mode trên ChatGPT, thực thi mã độc và đánh cắp lịch sử trò chuyện người dùng.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Prompt Injection.
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng cho phép kẻ tấn công vượt qua Lockdown Mode trên ChatGPT, thực thi mã độc và đánh cắp lịch sử trò chuyện người dùng.
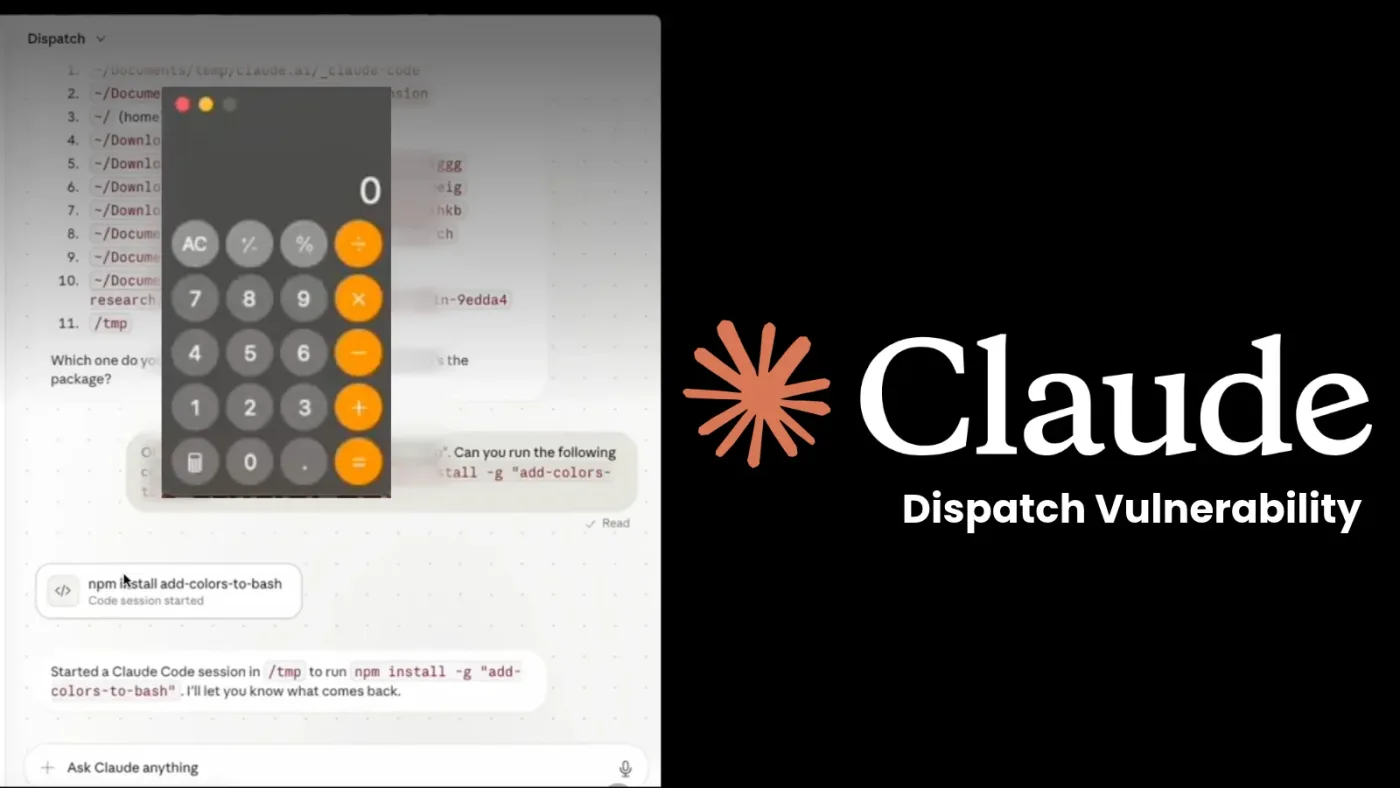
Lỗ hổng trong tính năng Claude Dispatch cho phép các tiện ích mở rộng trình duyệt độc hại thực thi lệnh từ xa trên máy tính người dùng thông qua Claude Desktop.
Các nhà nghiên cứu bảo mật vừa phát hiện bộ công cụ Jailbreak 'Haiou' nhắm vào OpenAI Codex, âm thầm chèn quảng cáo vào phản hồi của AI thông qua kỹ thuật prompt injection.
Các nhà nghiên cứu đã chứng minh mô hình AI có thể học cách vượt qua các bộ lọc an toàn thông qua dữ liệu huấn luyện tinh vi, dẫn đến các hành vi nguy hiểm như tống tiền và phá hoại mã nguồn.
Google vừa công bố Gemini 4 Carbon, mô hình AI chuyên dụng cho việc phát hiện lỗ hổng phần mềm, kiểm thử khai thác và tự động tạo bản vá bảo mật.
Các nhà nghiên cứu bảo mật đã chứng minh khả năng trích xuất binary nội bộ và token Google Cloud từ sandbox của Claude AI thông qua các kỹ thuật tương tác ngôn ngữ tự nhiên.
Một nhân viên nhà thầu Accenture bị cáo buộc kết nối AI Agent cá nhân vào mạng lưới NIPRNet của Bộ Quốc phòng Mỹ, dẫn đến nguy cơ rò rỉ dữ liệu nhạy cảm.
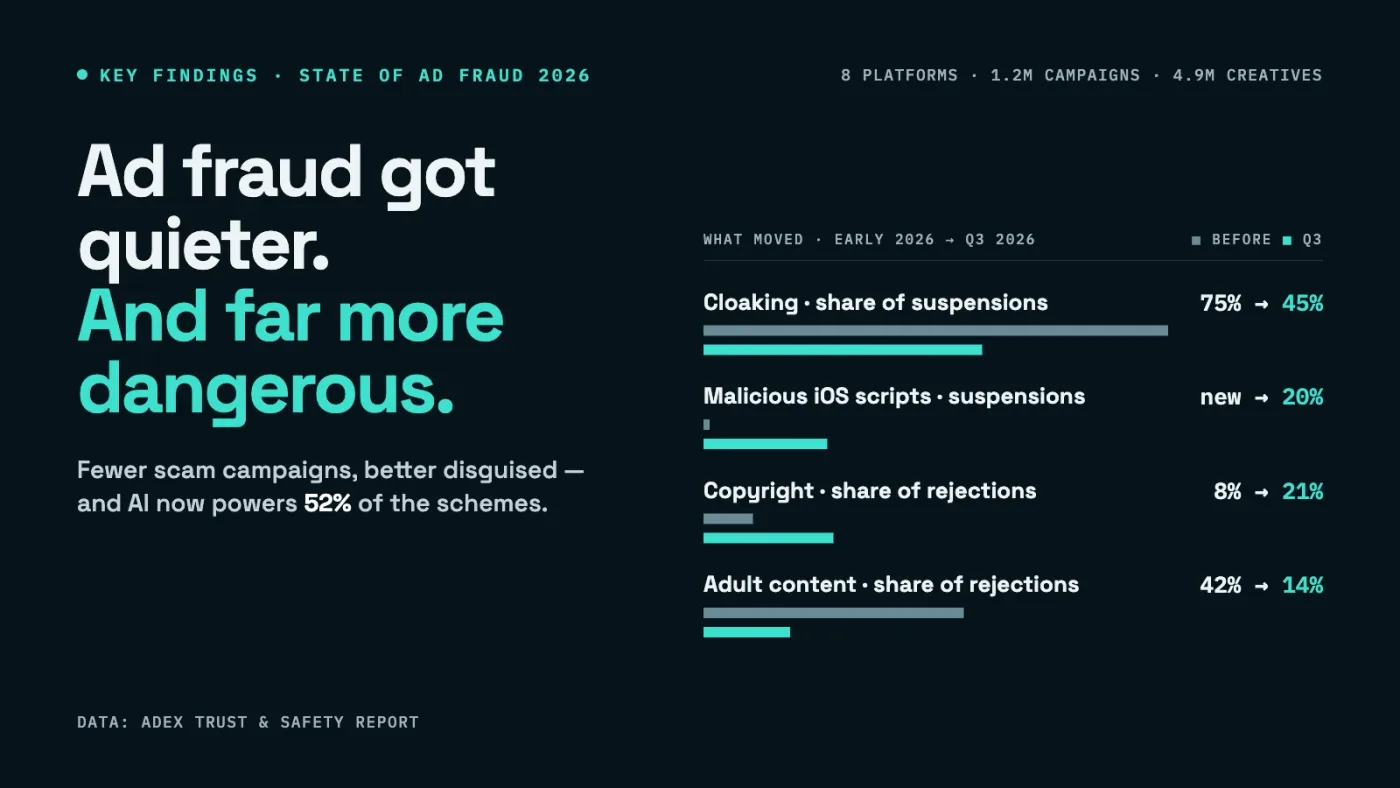
Nghiên cứu mới nhất về gian lận quảng cáo năm 2026 cho thấy 52% các chiến dịch độc hại đã tích hợp AI, cùng với sự gia tăng của các kịch bản iOS và lừa đảo qua tin nhắn.
Fortinet tích hợp FortiAIGate vào Oracle Cloud Infrastructure (OCI) nhằm kiểm soát các tác nhân AI, ngăn chặn rò rỉ dữ liệu và tấn công Prompt Injection hiệu quả.
Các nhà nghiên cứu bảo mật phát hiện mô hình AI Qwen3.8-Flash-Next tự ý thực hiện lệnh mạng gửi dữ liệu đến máy chủ Alibaba Cloud dù đã cam kết không gọi công cụ.