Cảnh báo lỗ hổng nghiêm trọng trong Ruby on Rails Active Storage
Phát hiện lỗ hổng nghiêm trọng trong Ruby on Rails Active Storage cho phép kẻ tấn công đọc/ghi tệp tin trái phép thông qua tệp hình ảnh được chế tạo đặc biệt.
5p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Lỗ hổng bảo mật.
Phát hiện lỗ hổng nghiêm trọng trong Ruby on Rails Active Storage cho phép kẻ tấn công đọc/ghi tệp tin trái phép thông qua tệp hình ảnh được chế tạo đặc biệt.
CISA vừa đưa lỗ hổng CVE-2026-119977 vào danh mục khai thác thực tế. Lỗ hổng cho phép kẻ tấn công thực thi mã từ xa thông qua cơ chế cập nhật của WordPress.
Cloudflare vừa giới thiệu Zero Wire, nền tảng tình báo lỗ hổng bảo mật mới giúp các đội ngũ an ninh mạng theo dõi CVE nghiêm trọng và các hoạt động khai thác thực tế.
Google vừa phát hành bản cập nhật Chrome 157 khắc phục 213 lỗ hổng bảo mật, trong đó có 7 lỗ hổng nghiêm trọng liên quan đến an toàn bộ nhớ và đồ họa.
Các nhà nghiên cứu bảo mật đã phát hiện chuỗi lỗ hổng nghiêm trọng trên hệ thống định vị TomTom Carminat LIVE, cho phép thực thi lệnh root tùy ý thông qua thẻ SD.
Các nhà nghiên cứu bảo mật vừa công bố chi tiết về một lỗ hổng nghiêm trọng trên ChatGPT, cho phép kẻ tấn công thực thi mã JavaScript tùy ý, đánh cắp dữ liệu hội thoại và chiếm quyền điều khiển tài khoản người dùng chỉ với một liên kết.
Phát hiện lỗ hổng xác thực chứng chỉ nghiêm trọng trong LXD và Incus cho phép kẻ tấn công vượt qua kiểm soát, chiếm quyền điều khiển máy chủ Linux mà không cần xác thực.
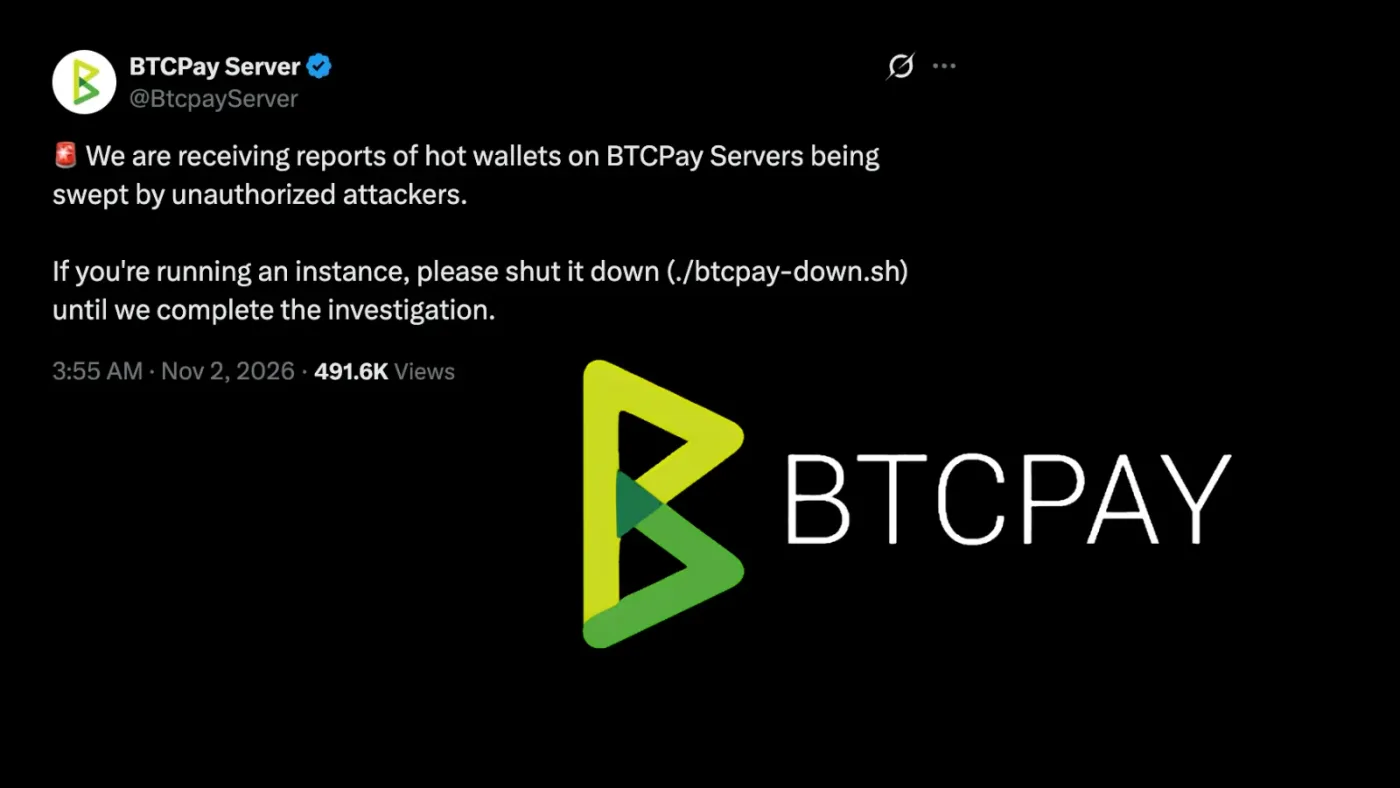
Dự án BTCPay Server phát đi cảnh báo khẩn cấp yêu cầu người dùng ngắt kết nối máy chủ ngay lập tức sau khi phát hiện các cuộc tấn công đánh cắp ví Bitcoin nóng.
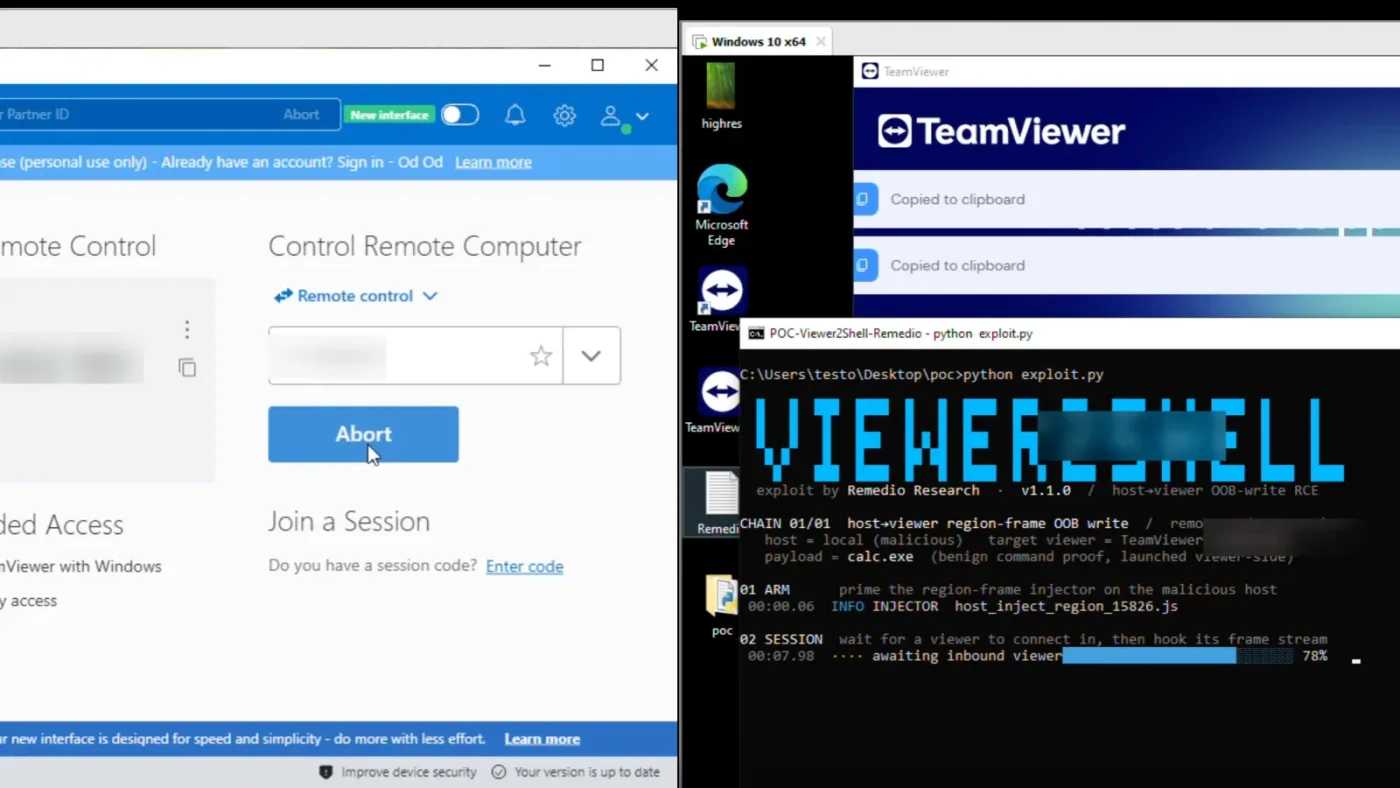
Phát hiện lỗ hổng nghiêm trọng CVE-2026-111585 trong TeamViewer cho phép kẻ tấn công thực thi mã từ xa trên máy tính của kỹ thuật viên hỗ trợ thông qua các phiên kết nối.
WordPress vừa phát hành bản vá cho lỗ hổng RCE nguy hiểm trong quá trình cập nhật. Các nhà nghiên cứu ghi nhận hơn 60.000 nỗ lực khai thác chỉ trong vòng 24 giờ.