Phát hiện lỗ hổng CVE-2026-61500 trong Rejetto HFS qua AI Mythos
Trí tuệ nhân tạo Mythos của Anthropic vừa phát hiện lỗ hổng nghiêm trọng CVE-2026-61500 trong Rejetto HFS, cho phép kẻ tấn công giả mạo phiên quản trị và thực thi mã từ xa.

- Phát hiện đột phá: AI Mythos của Anthropic đã tự động xác định lỗ hổng nghiêm trọng trong Rejetto HTTP File Server (HFS).
- Cơ chế tấn công: Lỗ hổng CVE-2026-61500 xuất phát từ việc sử dụng hàm Math.random() không an toàn để tạo khóa phiên.
- Tác động: Kẻ tấn công có thể giả mạo phiên quản trị viên và thực thi mã tùy ý (RCE) trên máy chủ mục tiêu.
- Khuyến nghị: Quản trị viên cần cập nhật bản vá ngay lập tức và cấu hình COOKIE_SIGN_KEYS mạnh mẽ.
Nhóm nghiên cứu bảo mật từ Horizon3, thông qua dự án Project Glasswing của Anthropic, vừa công bố một phát hiện quan trọng về lỗ hổng bảo mật trong Rejetto HTTP File Server (HFS). Lỗ hổng này, được định danh là CVE-2026-61500, cho phép kẻ tấn công từ xa thực hiện các hành vi chiếm quyền điều khiển phiên làm việc (session hijacking) và thực thi mã tùy ý (Remote Code Execution - RCE) trên các hệ thống bị ảnh hưởng.
Phân tích kỹ thuật lỗ hổng CVE-2026-61500
Lỗ hổng này nằm trong nhánh HFS 3.x dựa trên TypeScript, vốn sử dụng framework Koa Node.js để quản lý phiên làm việc. Vấn đề cốt lõi phát sinh khi cấu hình COOKIE_SIGN_KEYS không được thiết lập thủ công, dẫn đến việc ứng dụng tự động tạo khóa ký phiên thông qua hàm randomId(30). Thay vì sử dụng bộ tạo số ngẫu nhiên an toàn về mặt mật mã (CSPRNG), hàm này lại dựa vào Math.random() của JavaScript.
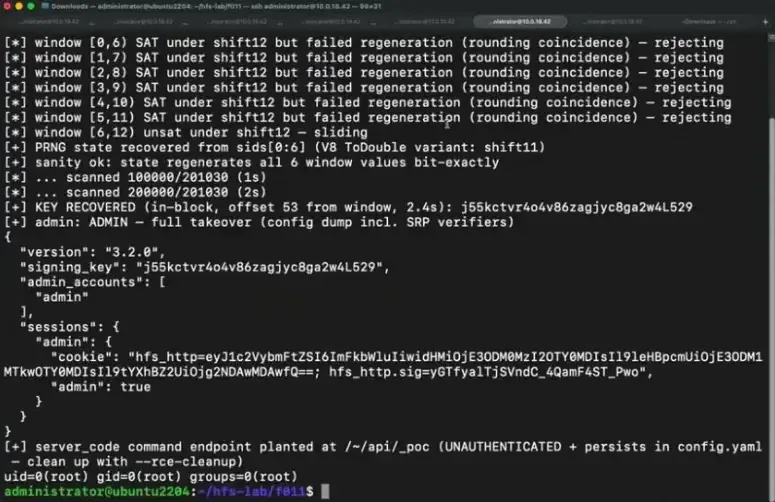
Trong môi trường Node.js, engine V8 triển khai Math.random() bằng thuật toán xorshift128+. Mặc dù thuật toán này có hiệu suất cao, nhưng nó không được thiết kế cho mục đích bảo mật. Kẻ tấn công có thể thu thập đủ các giá trị đầu ra liên tiếp từ cookie phiên để tái tạo trạng thái nội bộ của bộ tạo số ngẫu nhiên, từ đó suy ngược ra khóa ký phiên (session-signing key) được tạo ra khi khởi động máy chủ.
Chuỗi tấn công và khai thác
Quy trình khai thác được thực hiện theo các bước kỹ thuật phức tạp sau:
- Thu thập dữ liệu: Kẻ tấn công kích hoạt quá trình đăng nhập nhiều lần để thu thập các giá trị ngẫu nhiên từ luồng
xorshift128+thông qua cookie phiên. - Khôi phục trạng thái: Sử dụng các công cụ giải toán như Z3 Solver để khôi phục trạng thái nội bộ của bộ tạo số ngẫu nhiên từ các giá trị đã thu thập.
- Giả mạo phiên: Sau khi có được khóa ký, kẻ tấn công tạo ra cookie phiên hợp lệ với quyền quản trị viên, bao gồm cả việc vượt qua các hạn chế về IP.
- Thực thi mã: Lợi dụng các API quản trị của HFS cho phép thực thi JavaScript tùy ý để đạt được quyền RCE hoàn toàn.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-61500 | Lỗ hổng RCE qua giả mạo phiên |
| Mã CVE cũ | CVE-2024-23692 | Lỗ hổng template-injection cũ |
| Thuật toán | xorshift128+ | Bộ tạo số ngẫu nhiên bị khai thác |
| Công cụ | Z3 Solver | Dùng để khôi phục trạng thái PRNG |
Vai trò của AI trong nghiên cứu lỗ hổng
Sự kiện này đánh dấu một cột mốc quan trọng khi mô hình Mythos Preview của Anthropic không chỉ phát hiện ra điểm yếu trong việc sử dụng PRNG mà còn tự động hóa việc phát triển chuỗi khai thác (exploit chain). Điều này đặt ra thách thức lớn cho các đội ngũ phòng thủ (Blue Team) khi các lỗ hổng phức tạp trước đây đòi hỏi kiến thức chuyên sâu về mật mã học nay có thể được khai thác dễ dàng hơn bởi các tác nhân đe dọa nhờ sự hỗ trợ của AI.
⚠️ Cảnh báo quan trọng: Việc sử dụngMath.random()cho các giá trị nhạy cảm về bảo mật là một sai lầm nghiêm trọng trong phát triển phần mềm. Các nhà phát triển cần chuyển sang sử dụng modulecryptotrong Node.js để đảm bảo tính toàn vẹn của các khóa phiên.
Khuyến nghị phòng thủ và khắc phục
Để bảo vệ hệ thống trước các cuộc tấn công khai thác CVE-2026-61500, các quản trị viên hệ thống cần thực hiện các biện pháp sau:
- Cập nhật phần mềm: Theo dõi và áp dụng ngay các bản vá từ nhà cung cấp khi có phiên bản mới khắc phục lỗ hổng.
- Cấu hình bảo mật: Thiết lập thủ công và mạnh mẽ tham số
COOKIE_SIGN_KEYStrong tệp cấu hình của HFS. - Hạn chế truy cập: Cô lập các chức năng quản trị khỏi mạng công cộng, chỉ cho phép truy cập thông qua VPN hoặc các cơ chế xác thực đa lớp (MFA).
- Giám sát hệ thống: Thiết lập cảnh báo cho các hoạt động đăng nhập bất thường hoặc việc tạo mới các endpoint tùy chỉnh trong HFS.
Việc chủ động rà soát mã nguồn và áp dụng các tiêu chuẩn bảo mật trong phát triển (Secure SDLC) là chìa khóa để ngăn chặn các lỗ hổng tương tự trong tương lai. Tham khảo thêm thông tin về các lỗ hổng bảo mật tại National Vulnerability Database (NVD) để cập nhật các cảnh báo mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan