Hacker sử dụng DeepSeek AI tấn công đại học, đánh cắp hơn 5.200 hồ sơ dữ liệu
Một đối tượng tấn công mạng sử dụng DeepSeek AI kết hợp với framework Hermes Agent để khai thác lỗ hổng tại các trường đại học Ấn Độ, đánh cắp dữ liệu nhạy cảm.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Một đối tượng tấn công mạng sử dụng DeepSeek AI kết hợp với framework Hermes Agent để khai thác lỗ hổng tại các trường đại học Ấn Độ, đánh cắp dữ liệu nhạy cảm.
Các chuyên gia an ninh mạng cảnh báo về chiến dịch khai thác lỗ hổng RCE CVE-2026-88771 trên Citrix NetScaler để cài đặt web shell và mã độc FreeBSD.
Phân tích chuyên sâu về 9 giải pháp Managed File Transfer (MFT) tốt nhất năm 2026, tập trung vào kiến trúc bảo mật, khả năng phục hồi và tiêu chuẩn đánh giá mới.
Khám phá bảng xếp hạng 10 dịch vụ mã hóa email tốt nhất năm 2026 dựa trên trải nghiệm người nhận, khả năng tự động hóa chính sách và các tiêu chuẩn tuân thủ bảo mật.
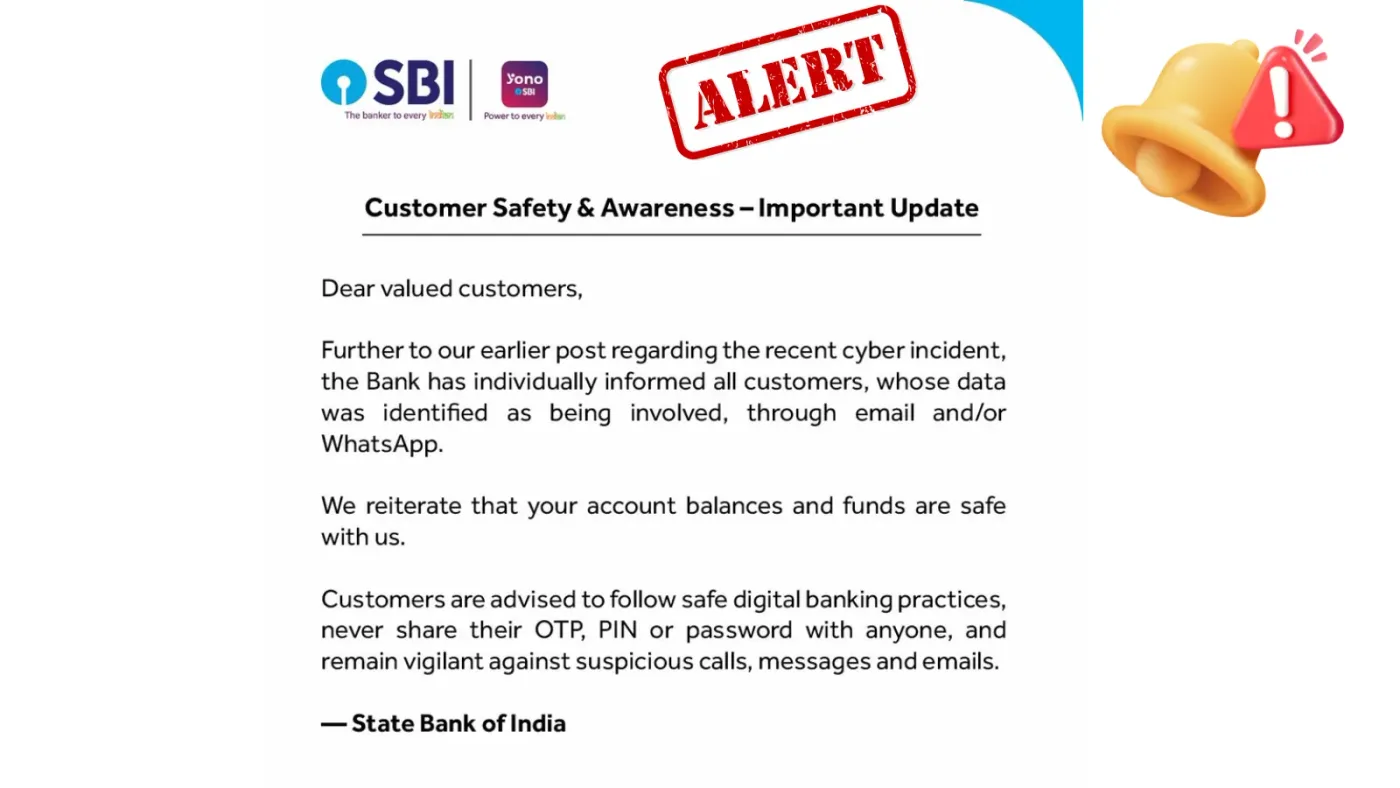
State Bank of India (SBI) đã thông báo trực tiếp tới các khách hàng bị ảnh hưởng bởi sự cố rò rỉ dữ liệu trên dark web, đồng thời triển khai các biện pháp ứng phó khẩn cấp.
Nhiều lỗ hổng bảo mật Linux Kernel chưa có bản vá đã bị tiết lộ trên các danh sách gửi thư công khai, gây rủi ro RCE và leo thang đặc quyền nghiêm trọng.
Quest Diagnostics xác nhận hệ thống Quanum LSM bị truy cập trái phép, dẫn đến nguy cơ rò rỉ thông tin bệnh nhân. Các chuyên gia đang tiến hành điều tra phạm vi ảnh hưởng.
Splunk vừa phát hành bản cập nhật khẩn cấp cho 24 lỗ hổng bảo mật, bao gồm 4 lỗ hổng nghiêm trọng với điểm CVSS lên tới 9.9, ảnh hưởng trực tiếp đến Splunk Enterprise và SOAR.
Các nhà nghiên cứu phát hiện tin tặc đã khai thác lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619 trước khi bản vá được công bố chính thức.
ScarlettGroup, một nhóm tội phạm mạng mới nổi, đang gây áp lực lên các tổ chức bằng cách công khai danh sách nạn nhân và sử dụng bộ đếm ngược để đe dọa rò rỉ dữ liệu.