Phân tích Bootkit BlackX: Kỹ thuật vượt qua Secure Boot trên hệ thống đã vá lỗi
Các nhà nghiên cứu bảo mật vừa phát hiện bootkit BlackX lợi dụng lỗ hổng CVE-2022-21894 để vô hiệu hóa Secure Boot, ngay cả trên các hệ thống đã cập nhật bản vá Windows.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Các nhà nghiên cứu bảo mật vừa phát hiện bootkit BlackX lợi dụng lỗ hổng CVE-2022-21894 để vô hiệu hóa Secure Boot, ngay cả trên các hệ thống đã cập nhật bản vá Windows.
Cảnh báo về hai lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619 trong PHP đang bị khai thác để phát tán mã độc botnet Potassium.
Stadia RAT, biến thể mới kế thừa từ mã độc StealC, đang nhắm mục tiêu vào người dùng Windows với khả năng đánh cắp thông tin và kiểm soát máy tính từ xa tinh vi.
Các nhà nghiên cứu bảo mật phát hiện lỗ hổng SQL injection nghiêm trọng (CVE-2026-114625) trên VeloCloud Orchestrator, cho phép kẻ tấn công leo thang đặc quyền.
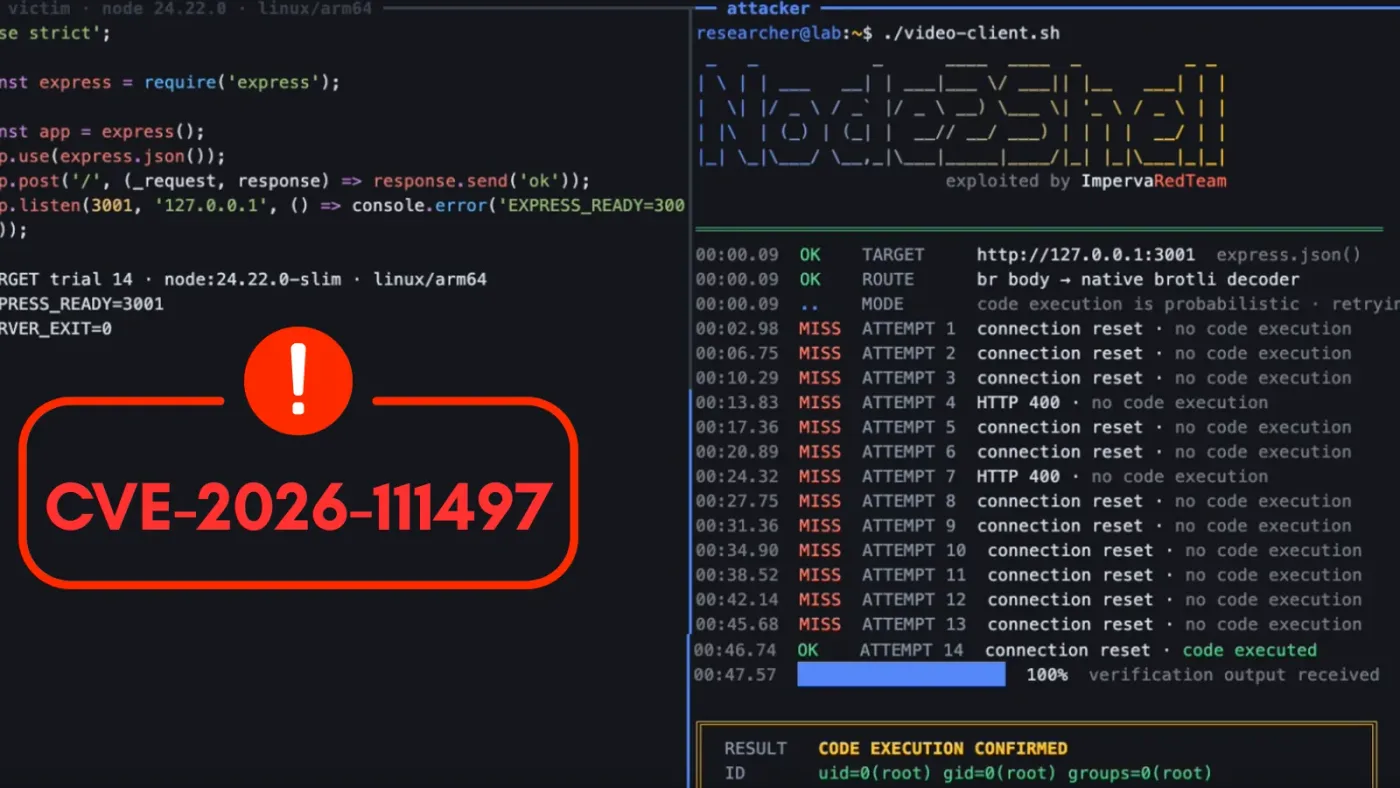
Các nhà nghiên cứu vừa công bố kỹ thuật khai thác Node2Shell, cho phép thực thi mã từ xa (RCE) trên Node.js thông qua lỗ hổng bộ nhớ trong bộ giải mã Brotli.
Các chuyên gia an ninh mạng đã xác nhận một loạt cuộc tấn công DDoS quy mô lớn nhắm vào hạ tầng internet Triều Tiên, gây gián đoạn nghiêm trọng cho hàng loạt dịch vụ công và trang tin quốc gia.
Hãng game Capcom vừa thông báo về sự cố truy cập trái phép vào hệ thống CAPCOM ID, làm lộ thông tin của hơn 11,7 triệu tài khoản người dùng trên toàn cầu.
Cisco vừa công bố lỗ hổng bảo mật nghiêm trọng CVE-2026-76466 trên thiết bị Expressway, cho phép kẻ tấn công thực thi mã từ xa với quyền root.
Nhóm tội phạm mạng Everest vừa đưa ra tuyên bố đã xâm nhập và đánh cắp hơn 590GB dữ liệu nội bộ từ tập đoàn PwC, bao gồm thông tin nhân sự và tài liệu mật.
Oracle vừa công bố bản cập nhật bảo mật khẩn cấp nhằm khắc phục lỗ hổng CVE-2026-91403, một điểm yếu nghiêm trọng trong cơ chế xác thực chứng chỉ số của Java và GraalVM.