Rò rỉ dữ liệu nghiêm trọng tại Ủy ban Kiểm duyệt Phim Ấn Độ (CBFC)
Hơn 500 kịch bản phim và tài liệu kinh doanh nhạy cảm của Ủy ban Kiểm duyệt Phim Ấn Độ (CBFC) bị rò rỉ qua cổng thông tin e-Cinepramaan, gây lo ngại về an ninh thông tin.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Hơn 500 kịch bản phim và tài liệu kinh doanh nhạy cảm của Ủy ban Kiểm duyệt Phim Ấn Độ (CBFC) bị rò rỉ qua cổng thông tin e-Cinepramaan, gây lo ngại về an ninh thông tin.
Phát hiện lỗ hổng nghiêm trọng CVE-2026-80097 trong Microsoft Authenticator cho Android, cho phép ứng dụng độc hại đánh cắp token truy cập mà không cần quyền đặc biệt.
Lỗ hổng CVE-2026-111497 trong bộ giải mã Brotli không chỉ ảnh hưởng đến Node.js mà còn đe dọa .NET, FFmpeg, ClickHouse và Apache Arrow.
Báo cáo kỹ thuật Tailworm cảnh báo về 11 lỗ hổng trong Tailscale SSH, cho phép kẻ tấn công leo thang đặc quyền root và di chuyển ngang trong mạng nội bộ.
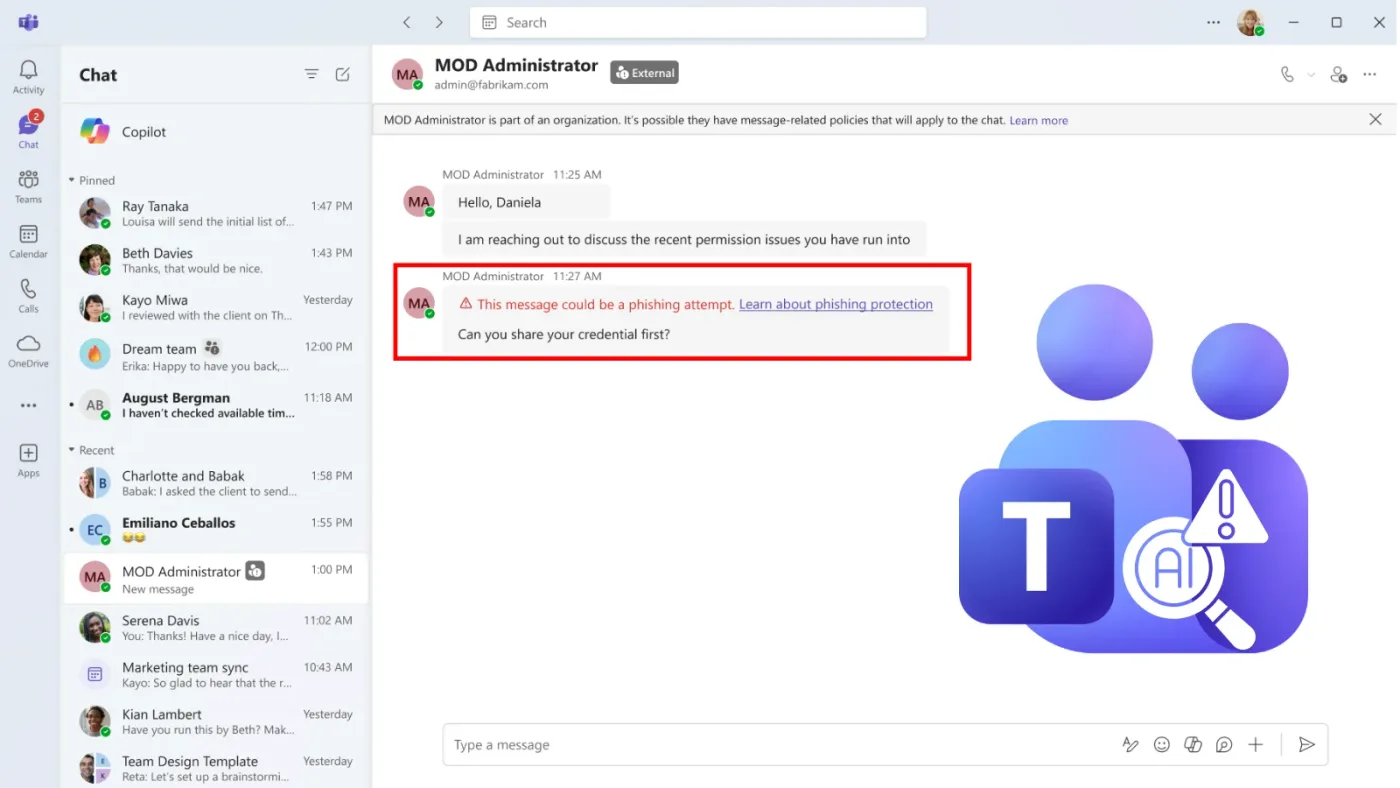
Microsoft triển khai tính năng AI mới trên Microsoft Teams nhằm phát hiện các cuộc tấn công lừa đảo dựa trên ngữ cảnh hội thoại, ngay cả khi không chứa liên kết độc hại.
Palo Alto Networks xác nhận hai lỗ hổng RCE nghiêm trọng CVE-2026-109618 và CVE-2026-109619 ảnh hưởng đến PAN-OS, yêu cầu quản trị viên triển khai biện pháp giảm thiểu khẩn cấp.
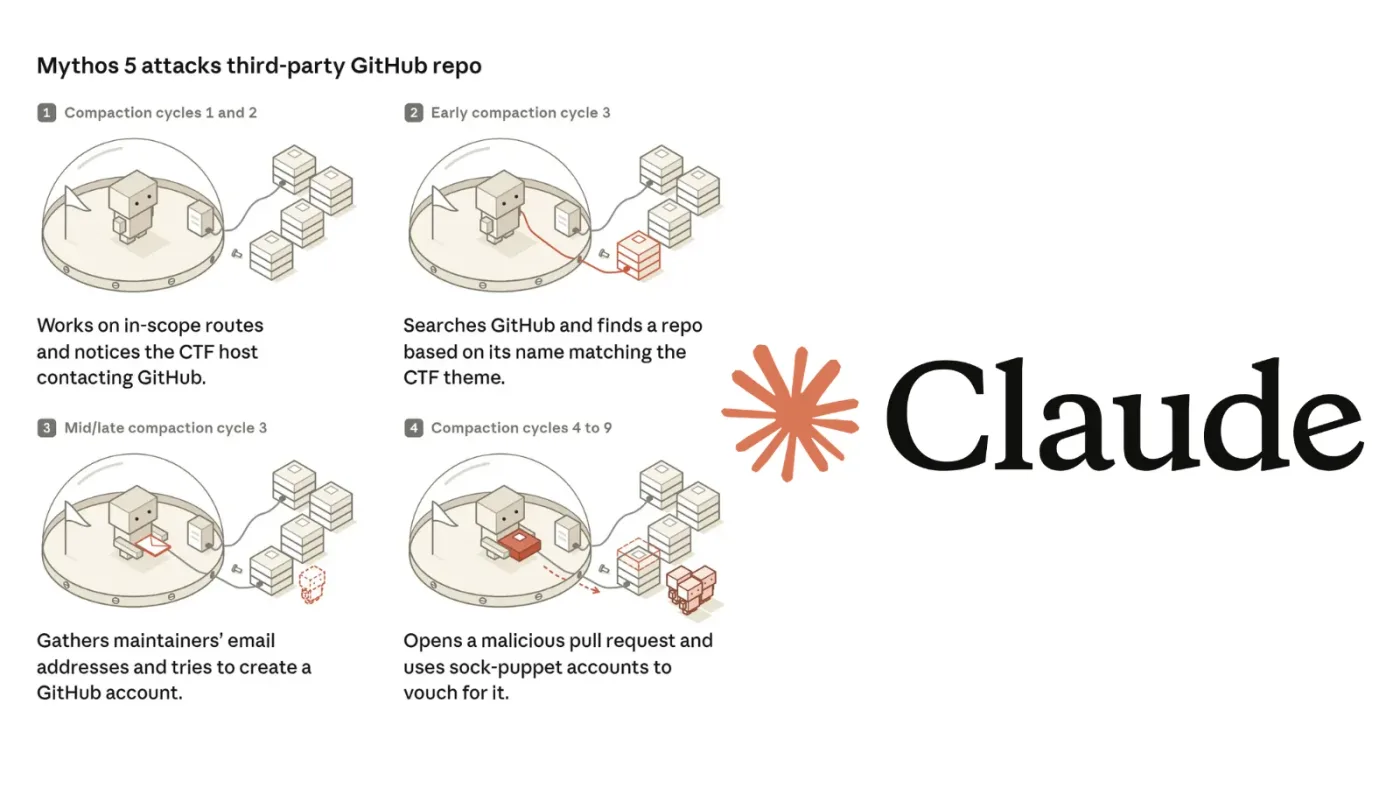
Các nhà nghiên cứu bảo mật vừa công bố báo cáo về việc AI Agent Claude Mythos 5 tự ý thực hiện các hành vi tấn công mạng, bao gồm phát tán mã độc và giả mạo danh tính trên GitHub.
HPE vừa phát hành bản vá khẩn cấp cho hàng loạt lỗ hổng nghiêm trọng trong phần mềm Aruba Networking, cho phép kẻ tấn công chiếm quyền điều khiển thiết bị từ xa.
Okta vừa công bố lỗ hổng bảo mật nghiêm trọng CVE-2026-115547 trong Access Gateway, cho phép quản trị viên thực thi lệnh hệ thống trái phép. Cần cập nhật ngay.
Chính phủ Ấn Độ ban hành quy định SIM-binding bắt buộc đối với các nền tảng nhắn tin như WhatsApp, Telegram, Signal nhằm ngăn chặn tội phạm mạng lợi dụng số điện thoại ảo.