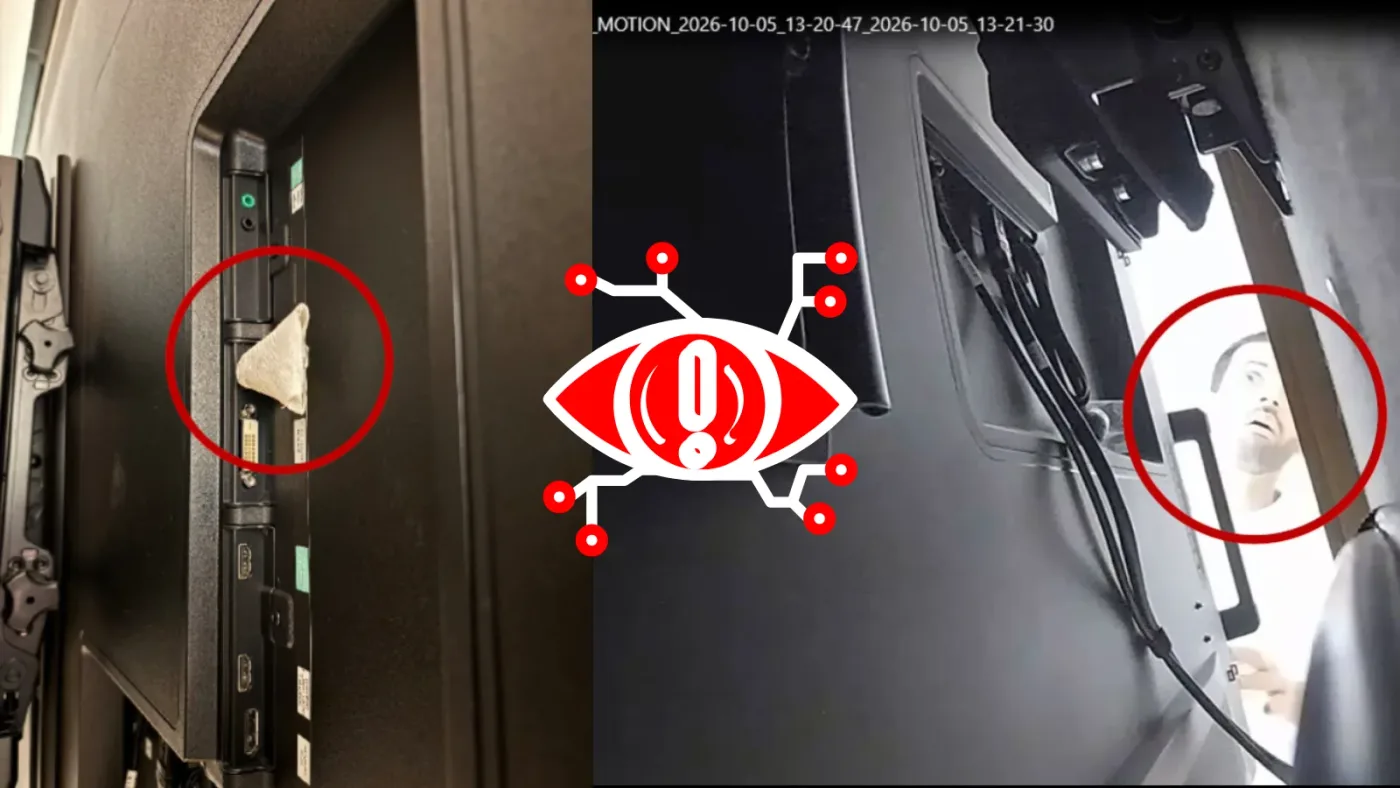
Kỹ sư OpenAI bị bắt vì cài đặt thiết bị gián điệp trong phòng họp điều hành
Một kỹ sư tại OpenAI đã bị bắt giữ sau khi bị cáo buộc cài đặt thiết bị ghi âm trái phép trong phòng họp bảo mật cao tại trụ sở công ty ở San Francisco.
5p đọcChi tiết
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Một kỹ sư tại OpenAI đã bị bắt giữ sau khi bị cáo buộc cài đặt thiết bị ghi âm trái phép trong phòng họp bảo mật cao tại trụ sở công ty ở San Francisco.
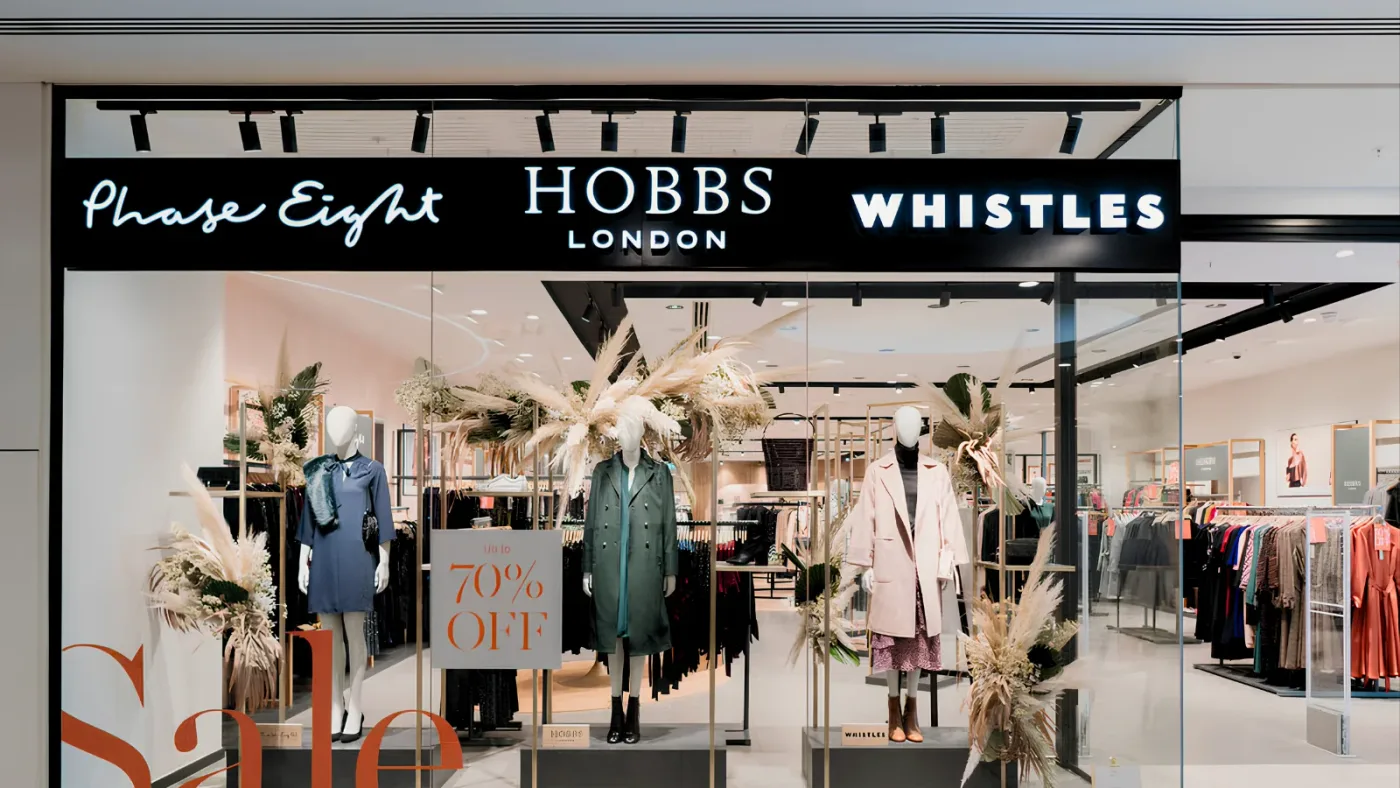
TFG London xác nhận hệ thống CNTT hỗ trợ các thương hiệu Phase Eight, Hobbs và Whistles bị tấn công mạng, gây gián đoạn vận hành nghiêm trọng từ ngày 11/10/2026.
Một tổ chức giả mạo dưới danh nghĩa chương trình tăng tốc Web3 đang phát tán các gói npm độc hại nhằm chiếm đoạt thông tin nhạy cảm từ các nhà phát triển.
Nhóm tin tặc Kimsuky đang thực hiện chiến dịch tấn công mới bằng cách sử dụng tài liệu Word giả mạo để phát tán mã độc tống tiền Funhouse thông qua chuỗi script phức tạp.
Mã độc XWorm đang tiến hóa mạnh mẽ với khả năng nghe lén qua micro, theo dõi vị trí và chiếm quyền điều khiển các phiên làm việc trình duyệt đã đăng nhập mà không cần đánh cắp mật khẩu.
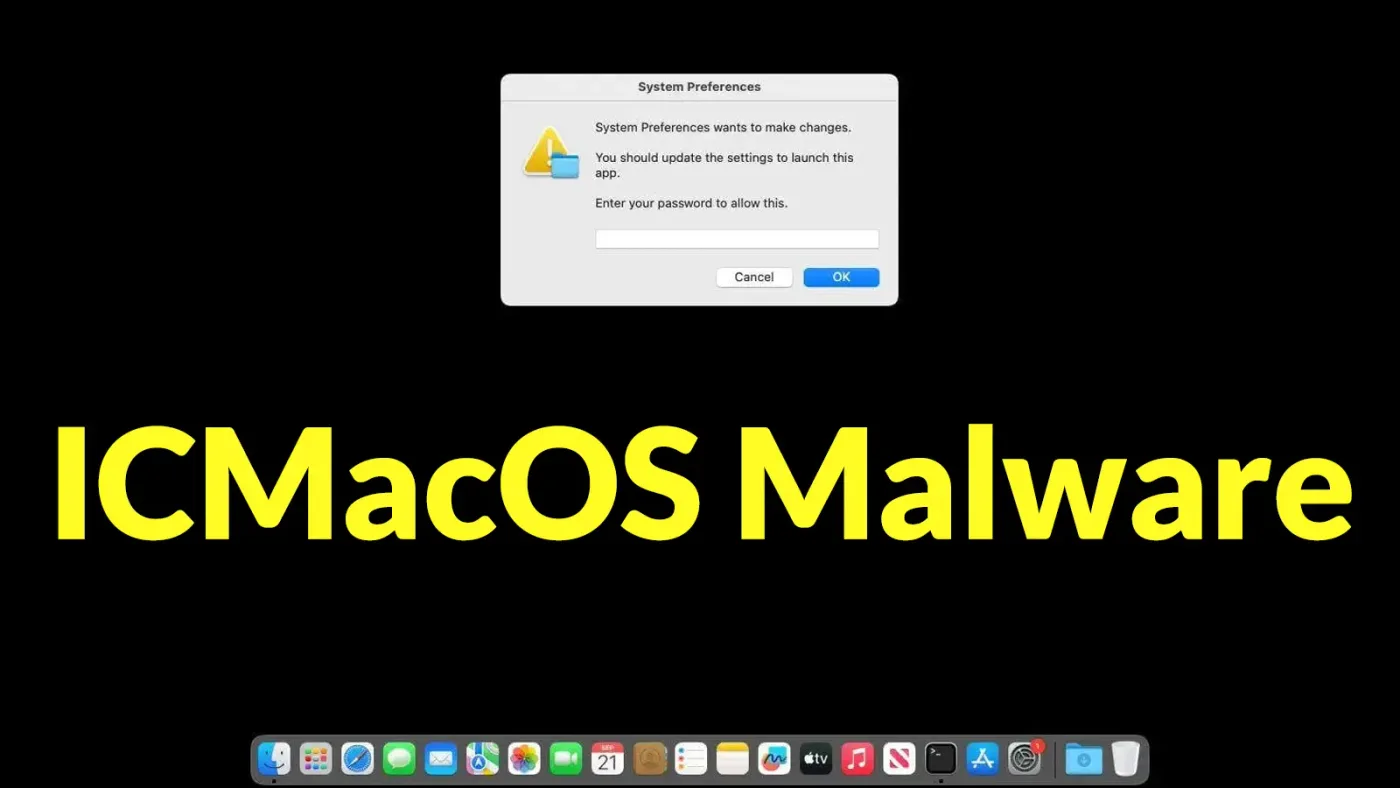
Mã độc ICMacOS đã tiến hóa từ công cụ đánh cắp dữ liệu đơn thuần thành một Trojan truy cập từ xa (RAT) tinh vi, cho phép kẻ tấn công duy trì kết nối và kiểm soát máy Mac.
AI SPERA chuẩn bị giới thiệu nền tảng Criminal IP Threat Intelligence và AITEM tại sự kiện Security Days Fall 2026, tập trung vào quản lý rủi ro bề mặt tấn công.
Canonical xác nhận hệ thống website và API bảo mật của Ubuntu đã bị gián đoạn nghiêm trọng do một cuộc tấn công DDoS kéo dài, gây ảnh hưởng đến khả năng truy cập thông tin lỗ hổng.
Nhóm tin tặc Kimsuky đang triển khai chiến dịch GitPower, sử dụng GitHub và các nền tảng mã nguồn để phát tán mã độc, thực thi lệnh và đánh cắp dữ liệu từ các chuyên gia Ukraine.
Yandex xác nhận gián đoạn dịch vụ nghiêm trọng sau khi ba trung tâm dữ liệu tại Nga bị tấn công bằng thiết bị bay không người lái, ảnh hưởng trực tiếp đến Yandex Disk và Yandex Cloud.