Criminal IP trình diễn giải pháp Threat Intelligence tại Security Days Tokyo 2026
AI SPERA chuẩn bị giới thiệu nền tảng Criminal IP Threat Intelligence và AITEM tại sự kiện Security Days Fall 2026, tập trung vào quản lý rủi ro bề mặt tấn công.

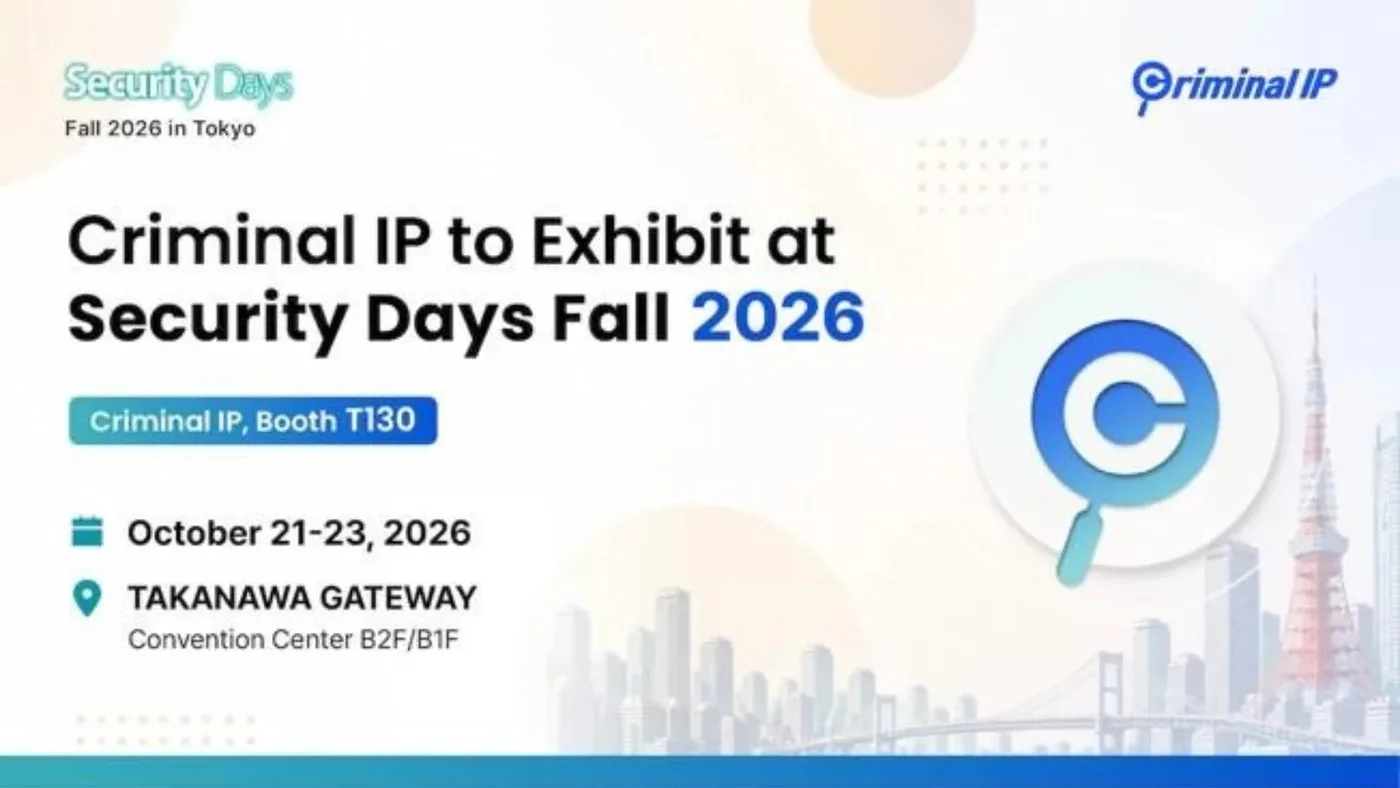
- Sự kiện: AI SPERA tham gia Security Days Fall 2026 tại Tokyo từ ngày 21-23/10/2026.
- Giải pháp trọng tâm: Giới thiệu Criminal IP Threat Intelligence và AITEM (AI-Powered Threat Exposure Management).
- Mục tiêu: Hỗ trợ các đội ngũ an ninh mạng trong việc điều tra mối đe dọa và quản lý bề mặt tấn công chủ động.
Tại sự kiện Security Days Fall 2026 diễn ra ở Trung tâm Hội nghị TAKANAWA GATEWAY, Tokyo, AI SPERA sẽ chính thức giới thiệu các khả năng mới nhất của nền tảng Criminal IP. Đây là cơ hội để các chuyên gia an ninh mạng tiếp cận với các công cụ phân tích dữ liệu tình báo mối đe dọa (Threat Intelligence) và quản lý rủi ro dựa trên trí tuệ nhân tạo.
Tối ưu hóa quy trình điều tra và quản lý bề mặt tấn công
Trong bối cảnh các tổ chức đang mở rộng hạ tầng đám mây và kết nối chặt chẽ với đối tác kinh doanh, việc hiểu rõ các rủi ro nằm ngoài phạm vi quản lý nội bộ trở nên cấp thiết hơn bao giờ hết. Các dịch vụ phơi nhiễm trên Internet, lỗ hổng bảo mật chưa được vá, hạ tầng của kẻ tấn công và thông tin bị rò rỉ đều góp phần tạo nên một bề mặt tấn công (attack surface) phức tạp.
Tại gian hàng B20, các chuyên gia của AI SPERA sẽ thực hiện các phiên demo trực tiếp, hướng dẫn cách kết nối các dữ liệu rời rạc để hỗ trợ quá trình điều tra và ưu tiên phản ứng. Các kịch bản thực tế bao gồm:
- Điều tra thông tin đe dọa: Phân tích sâu các chỉ số liên quan đến địa chỉ IP, tên miền (domain) và URL.
- Phân tích hạ tầng độc hại: Nhận diện các máy chủ C2, lỗ hổng bảo mật và hồ sơ của các nhóm tác nhân đe dọa.
- Khám phá tài sản IT: Tự động hóa việc quét và phát hiện các dịch vụ, tài sản công nghệ thông tin đang phơi nhiễm trên Internet.
- Ứng dụng AI trong quản lý rủi ro: Sử dụng các thuật toán AI để phân tích và ưu tiên các rủi ro phơi nhiễm dựa trên mức độ nghiêm trọng.
- Giám sát Dark Web: Phát hiện các thông tin nhạy cảm bị rò rỉ liên quan đến tổ chức.
- Đánh giá rủi ro đối tác: Kiểm soát an ninh mạng trong chuỗi cung ứng và các công ty liên kết.
Tầm quan trọng của Threat Intelligence trong kỷ nguyên số
Ông Byungtak Kang, CEO của AI SPERA, nhấn mạnh rằng các đội ngũ an ninh mạng hiện nay không chỉ cần biết tài sản nào đang bị phơi nhiễm, mà còn phải hiểu rõ mối liên hệ giữa các phơi nhiễm đó với các mối đe dọa thực tế. Việc kết hợp giữa tình báo mối đe dọa và quản lý phơi nhiễm hỗ trợ AI giúp các tổ chức đưa ra quyết định phản ứng chính xác và kịp thời.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Threat Intelligence | IP/Domain/URL | Cung cấp ngữ cảnh về các chiến dịch tấn công. |
| Attack Surface | Exposed Services | Xác định các điểm yếu tiềm ẩn trên hạ tầng mạng. |
| Risk Management | AI-Powered Analysis | Ưu tiên xử lý các lỗ hổng có khả năng bị khai thác cao. |
Thông qua việc tích hợp các công cụ này vào quy trình làm việc hiện có, các tổ chức có thể chuyển đổi từ trạng thái bị động sang chủ động trong việc bảo vệ tài sản số. Người tham dự sự kiện có thể thảo luận trực tiếp với đội ngũ kỹ thuật về cách tùy chỉnh các khả năng này để phù hợp với kiến trúc bảo mật riêng biệt của từng doanh nghiệp.
⚠️ Cảnh báo quan trọng: Việc thiếu hụt khả năng giám sát bề mặt tấn công bên ngoài (External Attack Surface Management - EASM) là nguyên nhân hàng đầu dẫn đến các cuộc xâm nhập thành công. Các tổ chức cần ưu tiên triển khai các giải pháp có khả năng quét liên tục và cung cấp ngữ cảnh về mối đe dọa theo thời gian thực.
Để biết thêm thông tin chi tiết về các giải pháp của AI SPERA, độc giả có thể tham khảo tại trang chủ chính thức của Criminal IP. Đây là nguồn tài liệu quan trọng cho các chuyên gia SOC và đội ngũ Threat Hunting trong việc nâng cao năng lực phòng thủ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan