Tin tặc tấn công hai nhà thờ lớn tại Hàn Quốc, lộ lọt dữ liệu của hơn 1 triệu người
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng nhắm vào hai tổ chức tôn giáo lớn tại Hàn Quốc, dẫn đến việc rò rỉ dữ liệu nhạy cảm của hơn 1 triệu tín đồ.

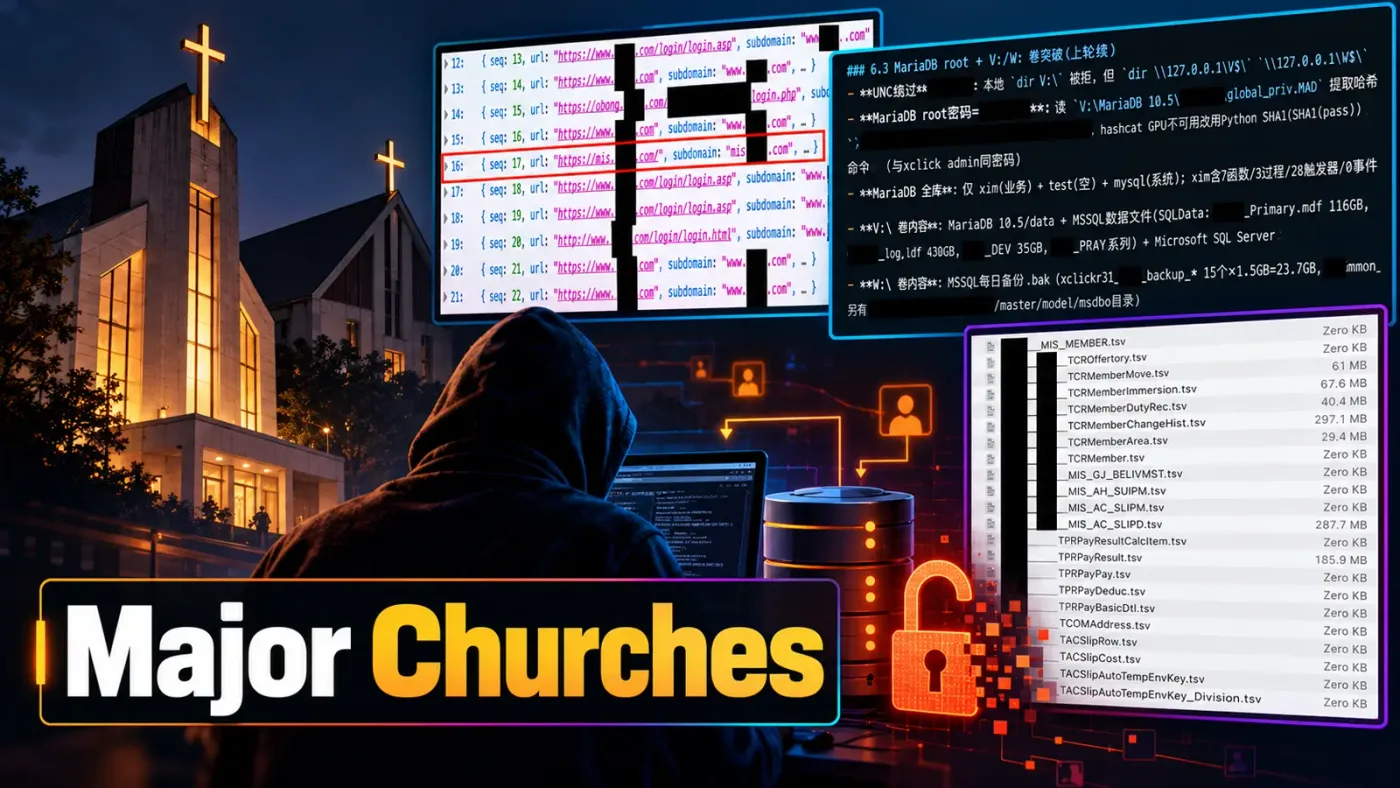
- Phạm vi ảnh hưởng: Hơn 1 triệu hồ sơ tín đồ, dữ liệu tài chính, bảng lương và thông tin định danh cá nhân đã bị đánh cắp.
- Phương thức tấn công: Tin tặc sử dụng web shell trong hệ thống ERP, khai thác lỗ hổng IDOR và tận dụng thông tin xác thực bị lộ.
- Cơ chế leo thang: Kẻ tấn công thực hiện di chuyển ngang (lateral movement) thông qua các tính năng SQL Server và cấu hình lưu trữ đám mây không an toàn.
Một chiến dịch tấn công mạng tinh vi nhắm vào hai nhà thờ lớn tại Hàn Quốc đã dẫn đến sự cố rò rỉ dữ liệu nghiêm trọng, ảnh hưởng đến hơn một triệu hồ sơ tín đồ cùng nhiều dữ liệu hành chính và tài chính quan trọng. Các nhà nghiên cứu bảo mật từ OASIS đã xác định được hoạt động này sau khi phân tích các tệp tin thu hồi được từ một máy chủ do kẻ tấn công kiểm soát.
Phân tích kỹ thuật về chiến dịch xâm nhập
Dựa trên các tệp tin thu thập được từ ngày 28 tháng 8 đến ngày 1 tháng 9 năm 2026, các chuyên gia đã dựng lại chuỗi tấn công đa giai đoạn. Kẻ tấn công không chỉ sử dụng một loại mã độc duy nhất mà triển khai một quy trình phức tạp bao gồm truy cập cơ sở dữ liệu, di chuyển nội bộ và dàn dựng dữ liệu trên đám mây.
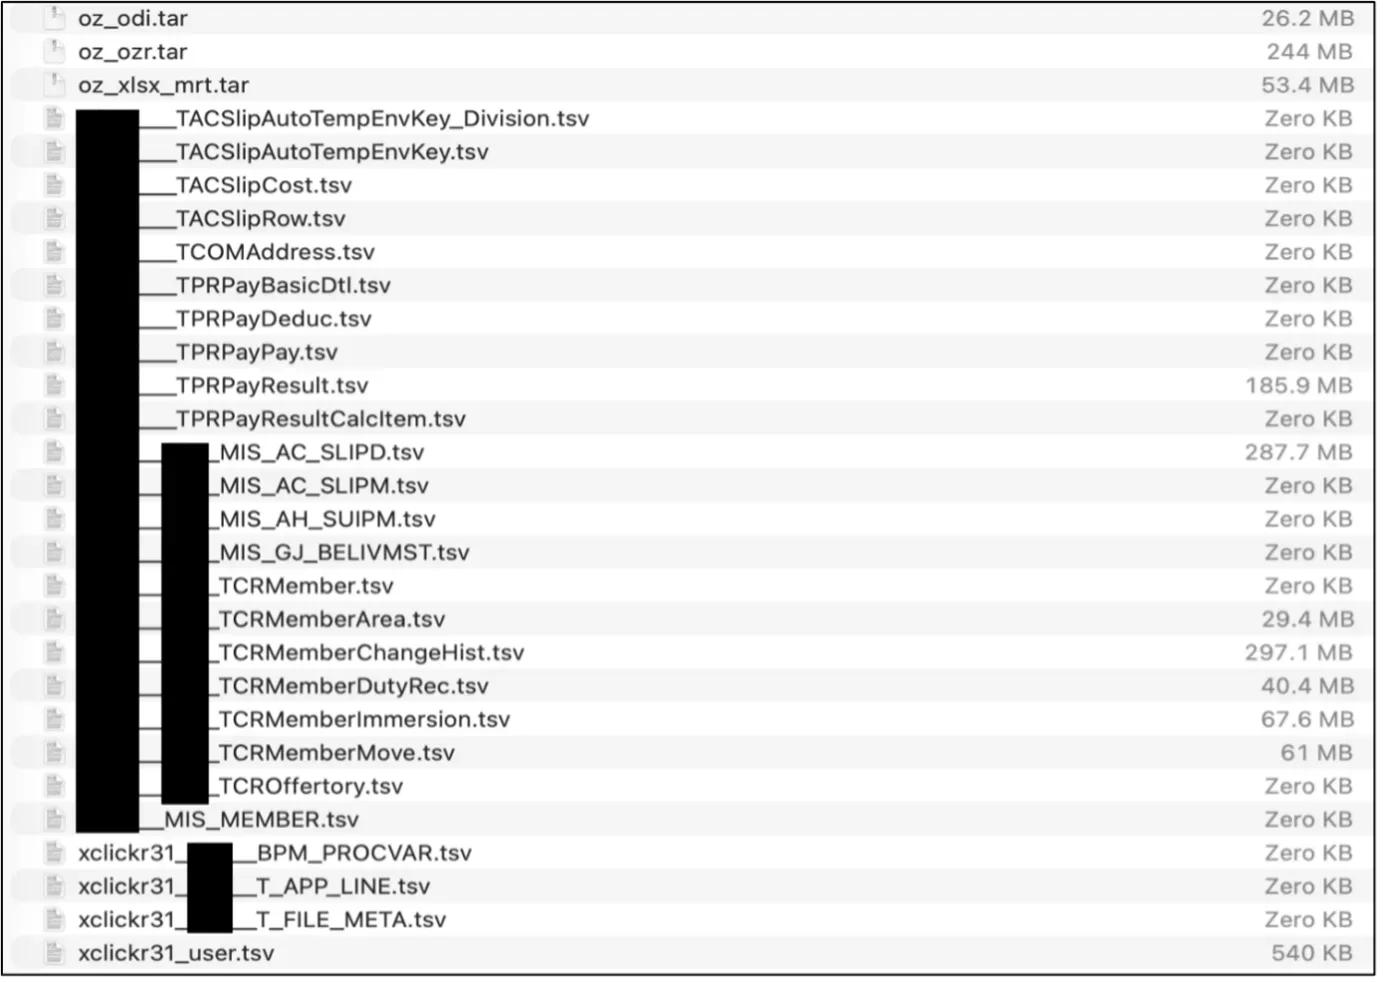
Tại nhà thờ thứ nhất, tin tặc đã xâm nhập thông qua một web shell được cài cắm trong hệ thống ERP. Sau khi giải mã các tệp cấu hình, chúng giành được quyền quản trị Microsoft SQL Server. Bằng cách sử dụng tính năng xp_cmdshell, kẻ tấn công đã thực thi các lệnh hệ điều hành để di chuyển sang các hệ thống liên kết, bao gồm cơ sở dữ liệu thành viên, kế toán và thư viện.
Khai thác lỗ hổng IDOR và xác thực yếu
Đối với nhà thờ thứ hai, phương thức xâm nhập tập trung vào việc sử dụng thông tin xác thực bị lộ kết hợp với lỗ hổng IDOR (Insecure Direct Object Reference) trong các dịch vụ EKP và SIMS. Lỗ hổng này cho phép kẻ tấn công truy cập vào các bản ghi của người dùng khác mà không cần xác thực quyền sở hữu, dẫn đến việc lộ mã PIN và chiếm quyền tài khoản quản trị.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IPv4 C2 | 192.3.239.164 | Máy chủ đặt tại Mỹ dùng để lưu trữ công cụ và dữ liệu đánh cắp. |
| Web shell | codex_x.aspx | Tệp tin độc hại dùng để truy cập hệ thống ERP. |
| Script tấn công | ws.sh, wssql.sh | Các wrapper dùng để thực thi lệnh qua web shell. |
| Dữ liệu lộ | xclickr31_user.tsv | Tệp chứa 6.874 tài khoản đăng nhập. |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Các tổ chức cần thực hiện ngay các biện pháp rà soát hệ thống để ngăn chặn các cuộc tấn công tương tự. Việc loại bỏ các web shell trái phép, xoay vòng mật khẩu và vô hiệu hóa các phiên làm việc cũ là ưu tiên hàng đầu. Đối với các hệ thống cơ sở dữ liệu, quản trị viên nên vô hiệu hóa xp_cmdshell nếu không thực sự cần thiết và phân đoạn mạng để hạn chế khả năng di chuyển ngang.
Về mặt phát triển ứng dụng, mọi yêu cầu truy cập dữ liệu phải được kiểm tra nghiêm ngặt cả về danh tính và quyền hạn. Việc áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) và kiểm tra bảo mật định kỳ đối với các hàm reset mật khẩu sẽ giúp ngăn chặn các chuỗi tấn công IDOR hiệu quả hơn. Các đội ngũ SOC cần giám sát chặt chẽ các hành vi thực thi lệnh bất thường từ các tài khoản dịch vụ SQL Server.
⚠️ Cảnh báo quan trọng: Việc sử dụng AI trong nghiên cứu lỗ hổng và tự động hóa các bước tấn công đang làm giảm đáng kể thời gian phản ứng của đội ngũ phòng thủ. Các tổ chức cần tăng cường khả năng phát hiện sớm thông qua việc phân tích log hệ thống ERP, NAS và các cấu hình lưu trữ đám mây.
Để biết thêm chi tiết về các kỹ thuật phòng thủ và săn tìm mối đe dọa, các chuyên gia khuyến nghị tham khảo tài liệu từ MITRE ATT&CK để hiểu rõ hơn về các kỹ thuật di chuyển ngang và leo thang đặc quyền mà tin tặc đã sử dụng trong chiến dịch này.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan