CyberXero: Chiến dịch tấn công mạng sử dụng AI và Cobalt Strike
Nhóm tấn công CyberXero đang sử dụng Claude Code, PentAGI và Cobalt Strike để thực hiện các cuộc xâm nhập quy mô lớn vào WordPress và hạ tầng năng lượng.

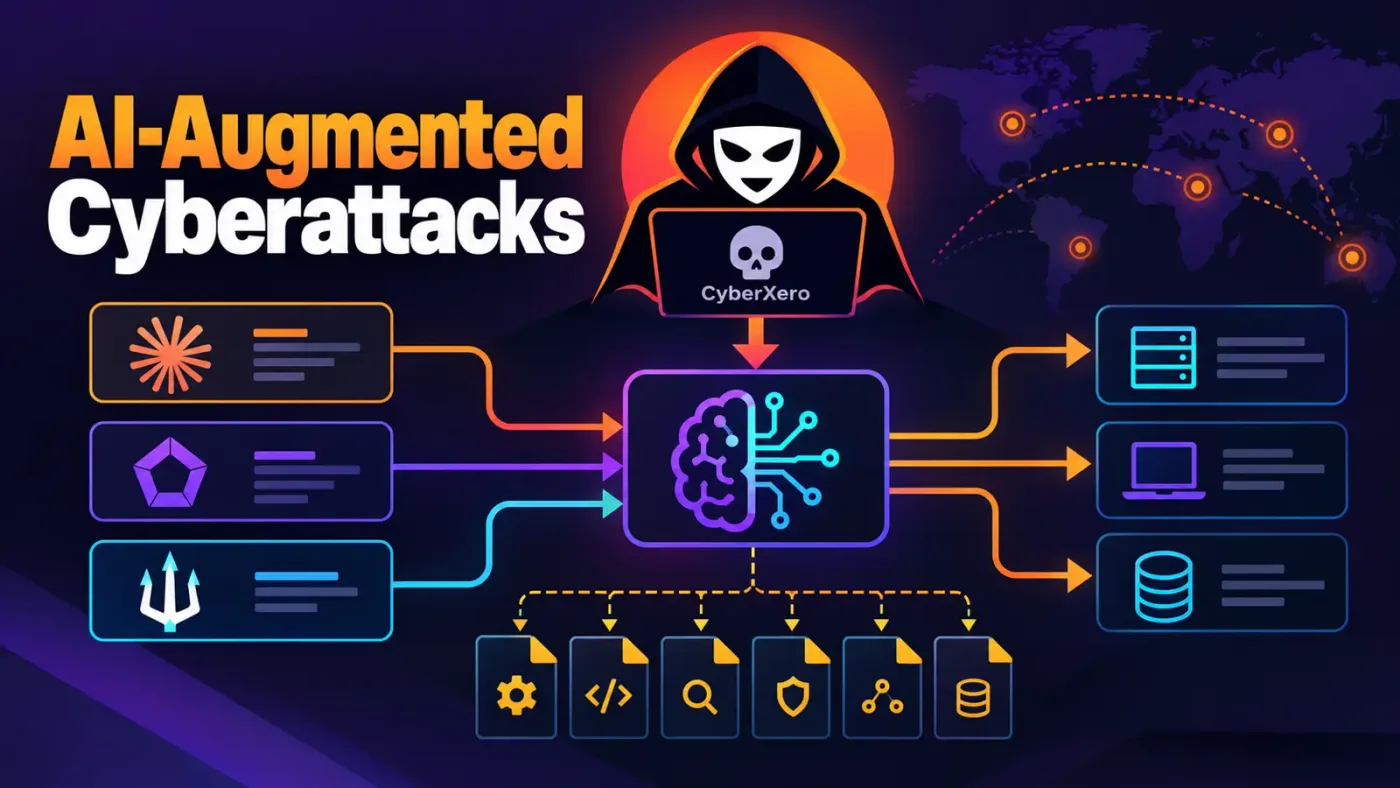
- Chiến dịch đa tầng: CyberXero kết hợp các tác nhân AI như Claude Code và PentAGI để tự động hóa quy trình từ trinh sát đến khai thác.
- Mục tiêu trọng điểm: Tấn công hàng loạt vào các trang web WordPress, thương mại điện tử và nhắm mục tiêu có chủ đích vào hạ tầng năng lượng tại Ukraine.
- Kỹ thuật tinh vi: Sử dụng Cobalt Strike làm khung điều khiển trung tâm, kết hợp với các script tùy chỉnh để đánh cắp dữ liệu và duy trì quyền truy cập.
- Rủi ro nghiêm trọng: Việc lộ lọt hơn 90.000 tệp tin cấu hình và dữ liệu nạn nhân cho thấy nguy cơ tái sử dụng quyền truy cập trái phép là rất cao.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng quy mô lớn được thực hiện bởi nhóm tác nhân có tên CyberXero. Nhóm này hoạt động như một nhà môi giới truy cập ban đầu (Initial Access Broker), kết hợp các công cụ tấn công truyền thống với khả năng tự động hóa từ trí tuệ nhân tạo (AI) để thực hiện các cuộc xâm nhập trên diện rộng.
Kiến trúc tấn công tích hợp AI của CyberXero
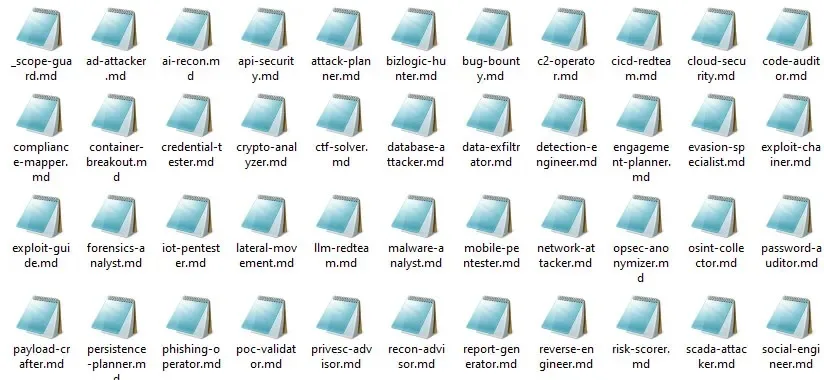
CyberXero không chỉ sử dụng AI như một công cụ hỗ trợ viết mã đơn thuần, mà đã tích hợp sâu vào quy trình tấn công. Trên máy trạm chính, kẻ tấn công cấu hình tới 51 tác nhân Claude Code để thực hiện các nhiệm vụ như dò quét web, kiểm tra mật khẩu, khai thác lỗ hổng và đánh cắp dữ liệu.
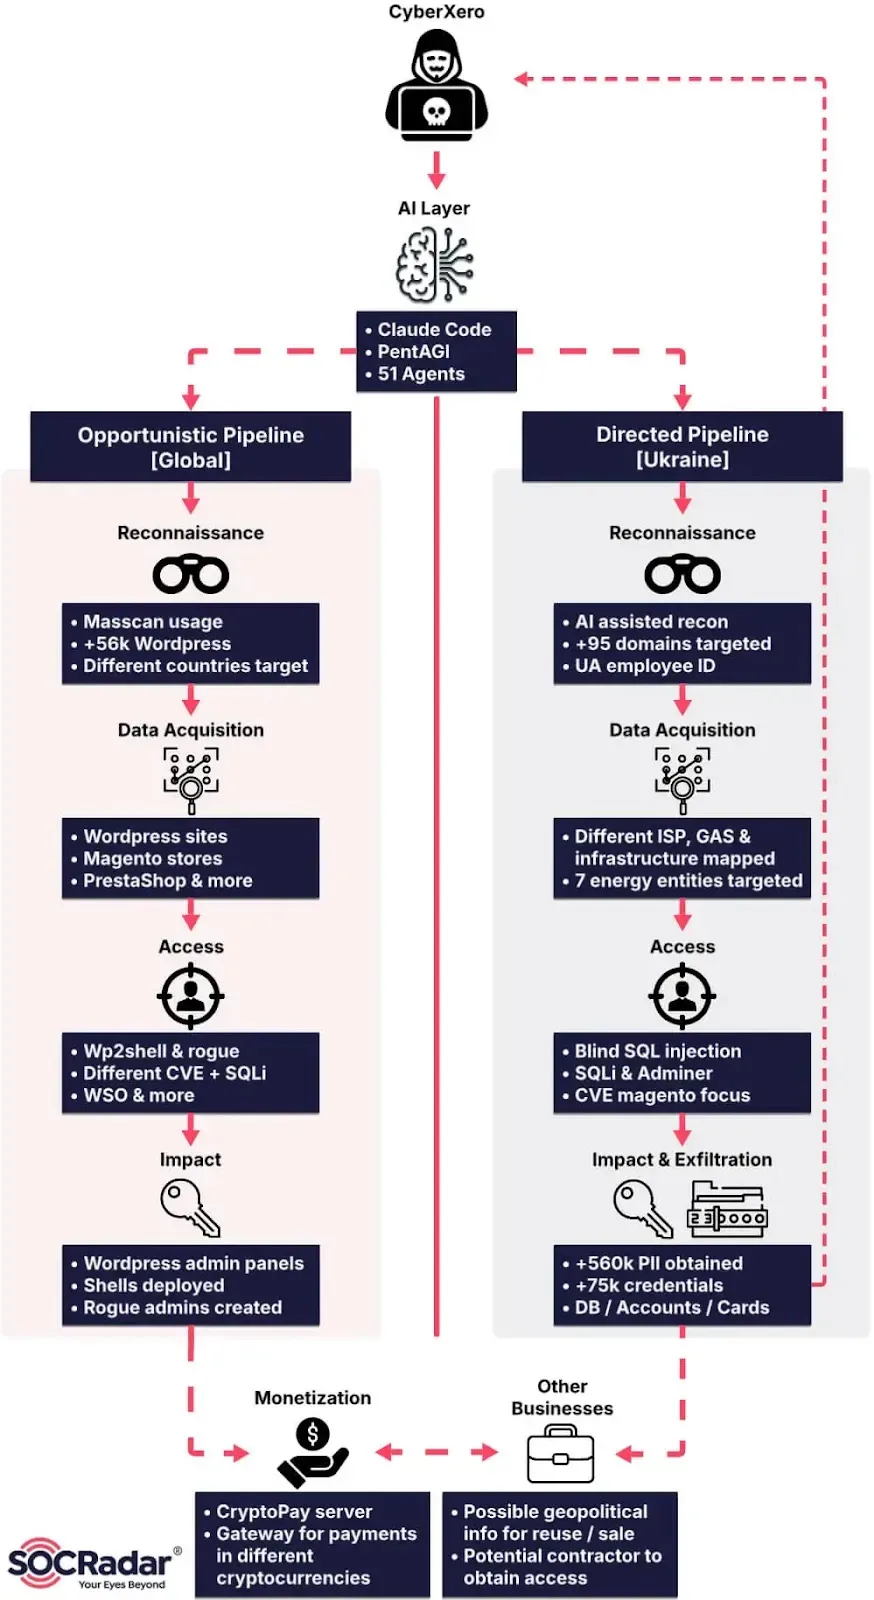
Bên cạnh đó, một hệ thống thứ hai kết nối PentAGI – một khung kiểm thử xâm nhập hỗ trợ bởi AI – với máy chủ Cobalt Strike Team Server thông qua API của nhà cung cấp AI. Các thiết lập được khôi phục cho thấy kẻ tấn công đã phân bổ ngân sách token và mô hình AI dựa trên độ phức tạp của tác vụ, ưu tiên các tác vụ nặng cho việc tạo payload.
Kỹ thuật né tránh và duy trì quyền truy cập
Trong các phiên làm việc, kẻ tấn công đã cố gắng vượt qua các rào cản bảo mật của AI bằng cách giả mạo rằng các mục tiêu là hệ thống thuộc sở hữu của chính họ đang trong quá trình kiểm thử được ủy quyền. Khi một yêu cầu bị từ chối, kẻ tấn công sẽ khởi tạo lại phiên làm việc mới với kịch bản tương tự, cho thấy lỗ hổng trong cơ chế bảo vệ theo phiên của các công cụ AI thương mại.
Mục tiêu tấn công và lỗ hổng khai thác
Chiến dịch của CyberXero tập trung mạnh vào các nền tảng WordPress và thương mại điện tử. Nhóm này sử dụng gói công cụ nội bộ có tên wp2shell để lạm dụng endpoint REST API của WordPress, từ đó thực hiện tiêm SQL (SQLi), tạo tài khoản quản trị viên giả mạo và cài đặt webshell dòng WSO.
Đặc biệt, nhóm này đã khai thác lỗ hổng CVE-2026-4815 trong Support Board chỉ trong vòng 30 ngày kể từ khi thông tin được công bố. Ngoài ra, hạ tầng năng lượng tại Ukraine cũng là mục tiêu bị nhắm đến với các hoạt động trinh sát chi tiết, bao gồm cả việc đánh cắp dữ liệu từ các nhà cung cấp dịch vụ sưởi ấm tại Kharkiv.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP C2 | 42.193.227.214 | Máy chủ Cobalt Strike Team Server và PentAGI |
| Lỗ hổng | CVE-2026-4815 | Khai thác Support Board |
| Hash (WSO-S) | a5ae0aab352871bc0b038b3aa43b03eb223425628c884af7b9fc592cd34eb86c | Mã độc webshell |
| IP Trạm chính | 46.21.250.135 | Nút khởi tạo và máy trạm chính |
⚠️ Cảnh báo quan trọng: Các tổ chức cần thực hiện ngay việc kiểm tra các tài khoản quản trị viên lạ trên WordPress, rà soát các plugin không xác định và hạn chế quyền truy cập internet đối với dịch vụ Redis. Việc mã hóa và quản lý chặt chẽ các tệp nhật ký (log) của tác nhân AI là bắt buộc để ngăn chặn rò rỉ thông tin nhạy cảm.
Để phát hiện các dấu hiệu xâm nhập, các đội ngũ SOC có thể dựa vào các mẫu URL và tên tệp tin đặc trưng. Ví dụ, các đường dẫn plugin webshell thường có dạng /wp-content/plugins/wp2shell_[0-9a-f]{8}/. Việc giám sát các kết nối đến các IP đã xác định trong bảng trên là bước thiết yếu để ngăn chặn các cuộc tấn công tiếp theo từ hạ tầng của CyberXero.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan