Cảnh báo chiến dịch tấn công khách sạn bằng mã độc sử dụng Blockchain làm C2
Các nhóm tin tặc đang lợi dụng các khiếu nại giả mạo về dịch vụ khách sạn để phát tán mã độc EtherRAT và TONResolver, sử dụng blockchain làm hạ tầng điều khiển (C2).

- Phương thức tấn công: Tin tặc gửi email khiếu nại giả mạo về dịch vụ khách sạn, đính kèm tệp tin độc hại dưới vỏ bọc bằng chứng hình ảnh.
- Cơ chế C2: Mã độc EtherRAT và TONResolver sử dụng các hợp đồng thông minh (smart contracts) trên blockchain để truy vấn địa chỉ máy chủ điều khiển (C2), thay vì sử dụng địa chỉ tĩnh.
- Mục tiêu: Nhân viên lễ tân, bộ phận đặt phòng và quan hệ khách hàng tại các khách sạn.
- Khuyến nghị: Cần kiểm tra kỹ các liên kết không mong muốn, giám sát tiến trình Node.js bất thường trên máy trạm và đào tạo nhận thức cho nhân viên.
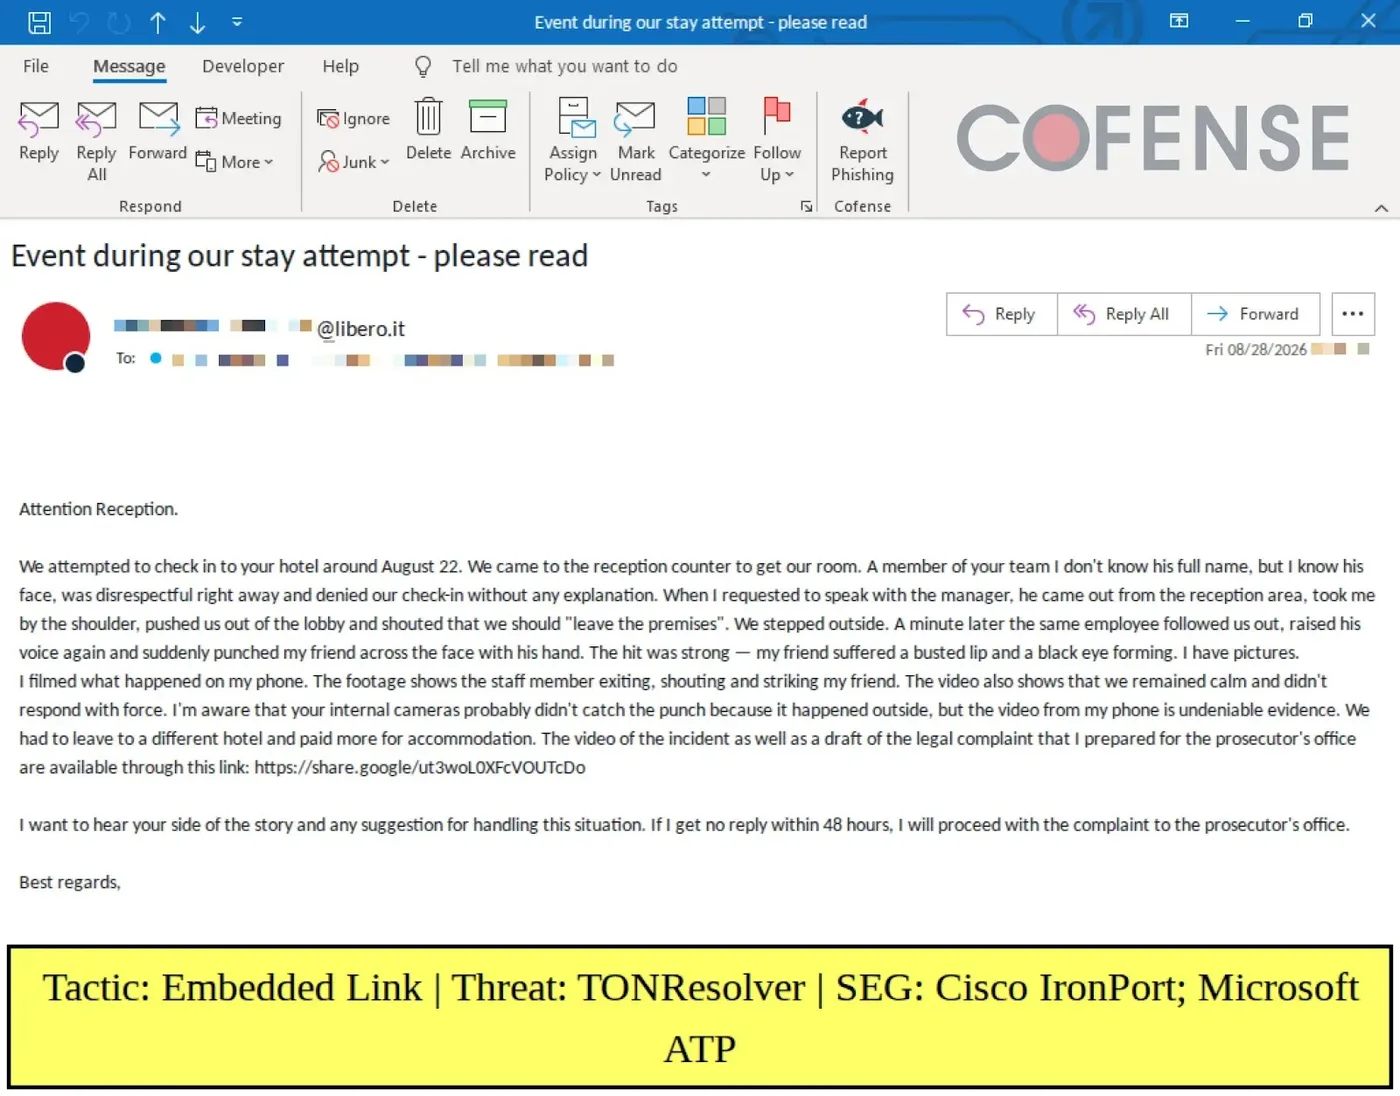
Các nhà nghiên cứu bảo mật từ Cofense vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi nhắm vào ngành khách sạn. Kẻ tấn công sử dụng các email khiếu nại giả mạo, mô tả các tình huống như phòng ốc bẩn, tranh chấp với nhân viên hoặc đe dọa pháp lý để đánh lừa nhân viên khách sạn mở các tệp tin đính kèm độc hại.
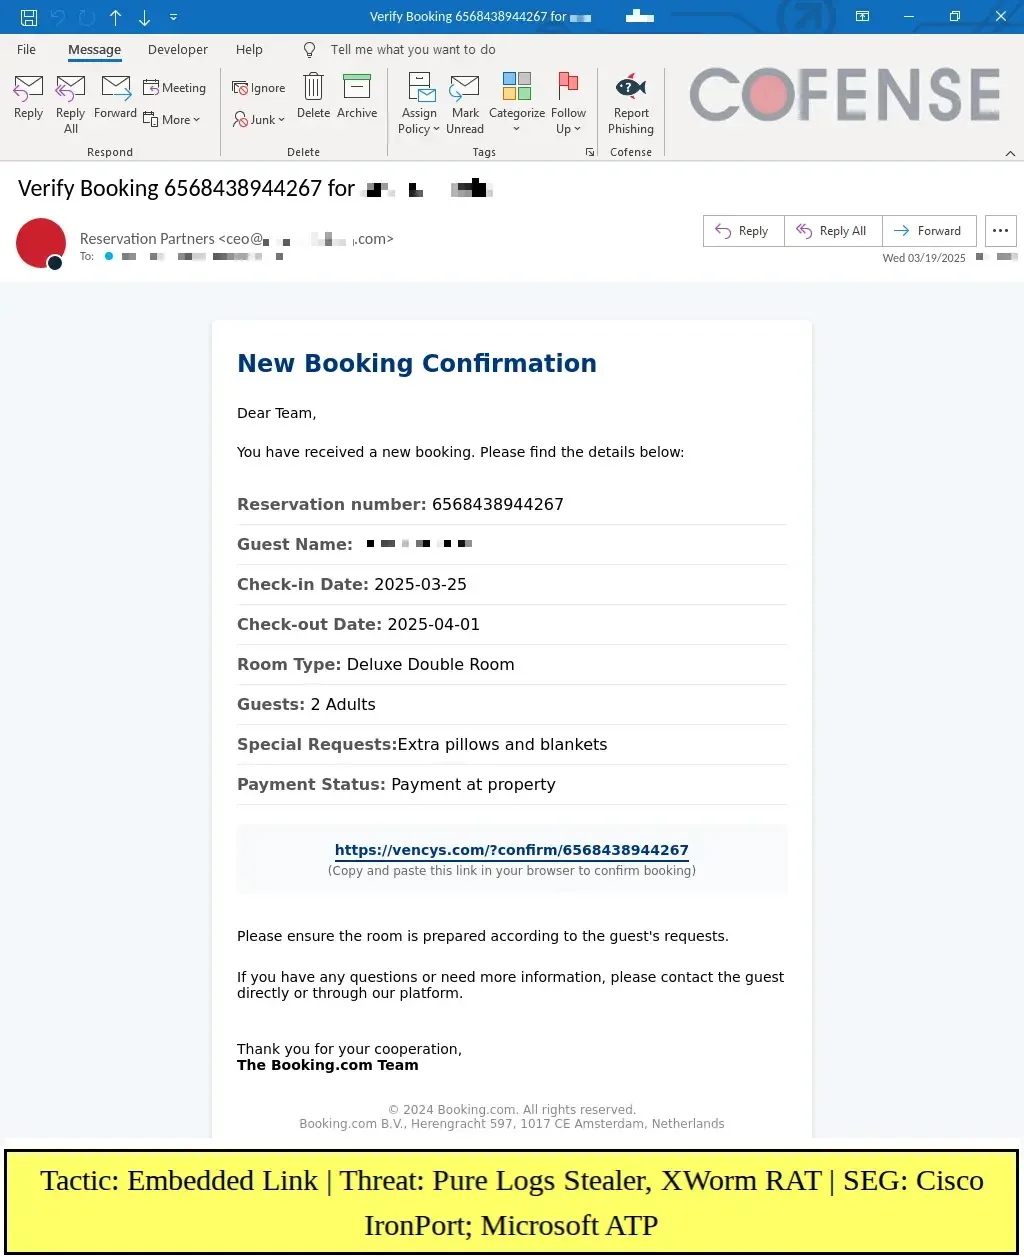
Chiến dịch này phát tán hai dòng mã độc chính là EtherRAT và TONResolver. Điểm đặc biệt của các biến thể này là khả năng sử dụng hạ tầng blockchain công cộng để tìm kiếm máy chủ điều khiển (C2), giúp kẻ tấn công duy trì quyền kiểm soát ngay cả khi các tên miền C2 truyền thống bị vô hiệu hóa.
Phân tích kỹ thuật: Cơ chế Blockchain Dead Drop Resolving
Thay vì lưu trữ địa chỉ IP hoặc tên miền C2 trực tiếp trong mã nguồn, mã độc sử dụng kỹ thuật blockchain dead drop resolving. Mã độc sẽ thực hiện các truy vấn đến các hợp đồng thông minh trên mạng Ethereum hoặc TON để lấy thông tin về địa chỉ máy chủ C2 hiện tại.
Đối với EtherRAT, mã độc thực hiện truy vấn thông qua dịch vụ JSON-RPC công cộng bằng lệnh eth_call. Sau khi nhận được dữ liệu hex trả về, nó sẽ giải mã để khôi phục địa chỉ C2 thực tế. Tương tự, TONResolver sử dụng API của mạng TON để truy xuất dữ liệu từ ví hoặc hợp đồng thông minh được chỉ định.
Kỹ thuật này mang lại lợi thế lớn cho kẻ tấn công: họ có thể cập nhật địa chỉ máy chủ C2 mới thông qua một giao dịch blockchain mà không cần phải phát tán lại tệp tin mã độc mới. Điều này làm suy yếu đáng kể hiệu quả của các biện pháp ngăn chặn dựa trên tên miền hoặc IP truyền thống.
Danh sách chỉ số thỏa hiệp (IOCs)
Dưới đây là bảng tổng hợp các chỉ số kỹ thuật liên quan đến chiến dịch tấn công này:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| EtherRAT | 0x277852e1C349b03c79E348018a8391bD21C412E8 | Địa chỉ hợp đồng Ethereum |
| TONResolver | 0:c66119f0e5635c4380441d7a79baf0c02a0ab7ea6cd78de06507fc5dc2c1a5d9 | Địa chỉ hợp đồng TON |
| EtherRAT | hxxps[://]gateway001kir[.]com | Máy chủ C2 |
| TONResolver | amanohuguta[.]cfd | Máy chủ C2 |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền trên đã được làm mờ (defanged) để đảm bảo an toàn. Chỉ nên giải mã và truy cập trong môi trường sandbox hoặc nền tảng phân tích mối đe dọa chuyên dụng (MISP, VirusTotal, SIEM).
Khuyến nghị phòng thủ và Hardening
Để đối phó với các mối đe dọa này, các đội ngũ an ninh mạng cần thực hiện các biện pháp sau:
- Giám sát tiến trình: Theo dõi chặt chẽ các tiến trình
node.exehoặc các hoạt động liên quan đến Node.js trên máy trạm, đặc biệt là khi chúng được khởi chạy từ các tệp tin LNK hoặc thư mục tạm. - Đào tạo nhận thức: Nhân viên bộ phận đặt phòng và lễ tân cần được huấn luyện để nhận diện các email khiếu nại có dấu hiệu bất thường, đặc biệt là các email chứa liên kết đến tệp tin nén hoặc tệp tin shortcut (.lnk).
- Phân tích hành vi: Kết hợp dữ liệu từ email (phishing) với các log từ EDR để phát hiện sự liên kết giữa việc mở tệp tin và các kết nối mạng bất thường đến các API blockchain công cộng.
- Chính sách bảo mật: Hạn chế quyền thực thi các tệp tin từ thư mục người dùng (AppData, Temp) thông qua chính sách AppLocker hoặc GPO.
Bạn có thể tìm hiểu thêm về các kỹ thuật tấn công tương tự tại MITRE ATT&CK để cập nhật các chiến thuật phòng thủ mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan