Cảnh báo: 16 tiện ích mở rộng Firefox giả mạo đánh cắp cụm từ khôi phục ví tiền điện tử
Các nhà nghiên cứu bảo mật vừa phát hiện 16 tiện ích mở rộng Firefox độc hại giả danh ví tiền điện tử để đánh cắp cụm từ khôi phục và khóa cá nhân của người dùng.

- Mối đe dọa: 16 tiện ích mở rộng Firefox độc hại giả mạo giao diện ví tiền điện tử như Rabby và OKX để đánh cắp thông tin nhạy cảm.
- Cơ chế tấn công: Mã độc được nhúng trực tiếp vào các tiện ích, thu thập cụm từ khôi phục (recovery phrases) và khóa cá nhân (private keys) rồi gửi về máy chủ Cloudflare Workers của kẻ tấn công.
- Phạm vi ảnh hưởng: Người dùng đã nhập thông tin ví vào các tiện ích này được coi là đã bị xâm phạm hoàn toàn.
- Khuyến nghị: Gỡ bỏ ngay các tiện ích nghi vấn, tạo ví mới trên thiết bị sạch và chuyển toàn bộ tài sản sang ví mới.
Các nhà nghiên cứu bảo mật vừa công bố phát hiện về một chiến dịch tấn công mạng tinh vi nhắm vào người dùng tiền điện tử thông qua 16 tiện ích mở rộng (add-ons) độc hại trên trình duyệt Firefox. Những tiện ích này được ngụy trang dưới dạng các cổng thông tin ví, công cụ quản lý máy tính và tiện ích trình duyệt, nhưng thực chất chứa mã độc nhằm đánh cắp cụm từ khôi phục và khóa cá nhân của người dùng.
Phân tích kỹ thuật chiến dịch tấn công
Chiến dịch này sử dụng các giao diện được sao chép từ các ví phổ biến như Rabby Wallet và OKX Wallet. Bằng cách tái tạo các bước nhập ví quen thuộc, kẻ tấn công đã biến những thao tác thông thường của người dùng thành một cái bẫy nguy hiểm. Mặc dù Mozilla đã gỡ bỏ các tiện ích này khỏi kho ứng dụng vào ngày 5 tháng 10 năm 2026, nhưng những người dùng đã cài đặt và nhập thông tin trước đó vẫn đang đối mặt với rủi ro mất tài sản nghiêm trọng.
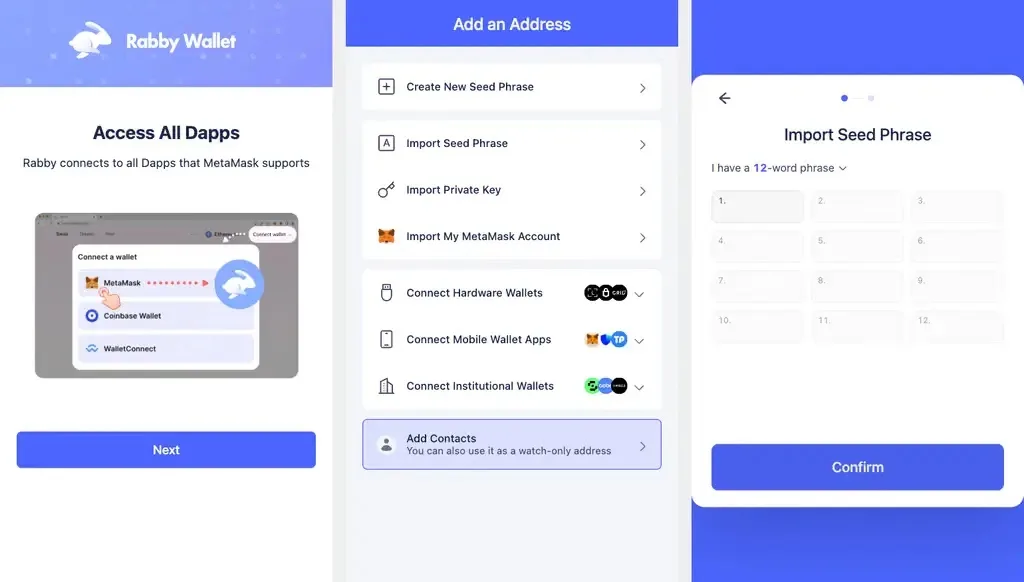
Các nhà nghiên cứu từ Socket.dev đã phân tích và xác định có 4 bản sao lớn của Rabby và 12 tiện ích nhỏ hơn mang phong cách OKX. Các mã độc này không chỉ đơn thuần là trang phishing, mà là các ứng dụng ví đầy đủ chức năng được chèn thêm các hàm đánh cắp dữ liệu. Các hàm này được kích hoạt ngay sau khi người dùng thực hiện thao tác nhập cụm từ 12 hoặc 24 từ hoặc khóa cá nhân 64 ký tự.
Cơ chế truyền dữ liệu và hạ tầng C2
Kẻ tấn công sử dụng các dịch vụ Cloudflare Workers làm điểm tập kết dữ liệu (C2). Đối với các bản sao Rabby, dữ liệu được gửi thông qua các yêu cầu GET trong URL, điều này khiến thông tin nhạy cảm dễ dàng bị lộ qua các hệ thống ghi nhật ký yêu cầu. Trong khi đó, các biến thể OKX sử dụng các yêu cầu HTTPS POST chứa dữ liệu JSON để gửi dữ liệu thô về máy chủ của kẻ tấn công.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Network endpoint | hxxps://silent-wind-get[.]icy-star-f45c[.]workers[.]dev/ | Thu thập dữ liệu từ bản sao Rabby |
| Network endpoint | hxxps://small-boat-969c[.]icy-star-f45c[.]workers[.]dev/ | Thu thập dữ liệu từ bản sao OKX |
| Campaign marker | EQOx7EIPZSNi | Mã định danh chiến dịch chung |
| Runtime message | SEED_PHRASE_IMPORT | Thông báo kích hoạt đánh cắp dữ liệu |
Khuyến nghị phòng thủ và xử lý sự cố
Việc thay đổi mật khẩu của tiện ích mở rộng là không đủ để bảo vệ tài sản nếu cụm từ khôi phục đã bị lộ. Người dùng cần thực hiện các bước sau để đảm bảo an toàn:
- Gỡ bỏ tiện ích: Xóa ngay lập tức các tiện ích mở rộng nghi vấn khỏi trình duyệt Firefox.
- Di chuyển tài sản: Tạo một ví mới trên một thiết bị sạch và chuyển toàn bộ tài sản từ ví cũ sang ví mới ngay lập tức.
- Thu hồi quyền: Kiểm tra và thu hồi các quyền truy cập token (token approvals) đã cấp cho các hợp đồng thông minh từ ví cũ.
- Kiểm tra hệ thống: Các quản trị viên hệ thống nên kiểm tra danh sách tiện ích mở rộng trên trình duyệt của người dùng, đối chiếu với các chỉ số IOCs đã được công bố.
Dưới đây là danh sách các tệp tin và thành phần mã độc cần lưu ý trong quá trình săn tìm mối đe dọa (Threat Hunting):
| File hoặc Component | SHA-256 |
|---|---|
| Rabby-clone background.js | 7d9d7e80ed52350616be0215a7ded10aaeb9aaa64e34ff8af7f9177c8c855799 |
| OKX core background.js | da447fe02e4577da97144a4d92b395078954fde1ff196746413837e1e4a20bcd |
| Broken variant background.js | be246ca5cb1372394e0443df45454f88ca39eb4a8dcfc4a99cb8865100fb4897 |
| OKX Web3 Portal background.js | c550f0860012e0dfab14ed65a9425961e22025e0ab23fd9d69d294a8aa34db2f |
Các chuyên gia nhấn mạnh rằng việc bảo mật ví tiền điện tử đòi hỏi sự cảnh giác cao độ đối với các tiện ích mở rộng trình duyệt. Người dùng chỉ nên cài đặt các tiện ích từ nguồn chính thức và kiểm tra kỹ quyền truy cập mà các ứng dụng này yêu cầu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan