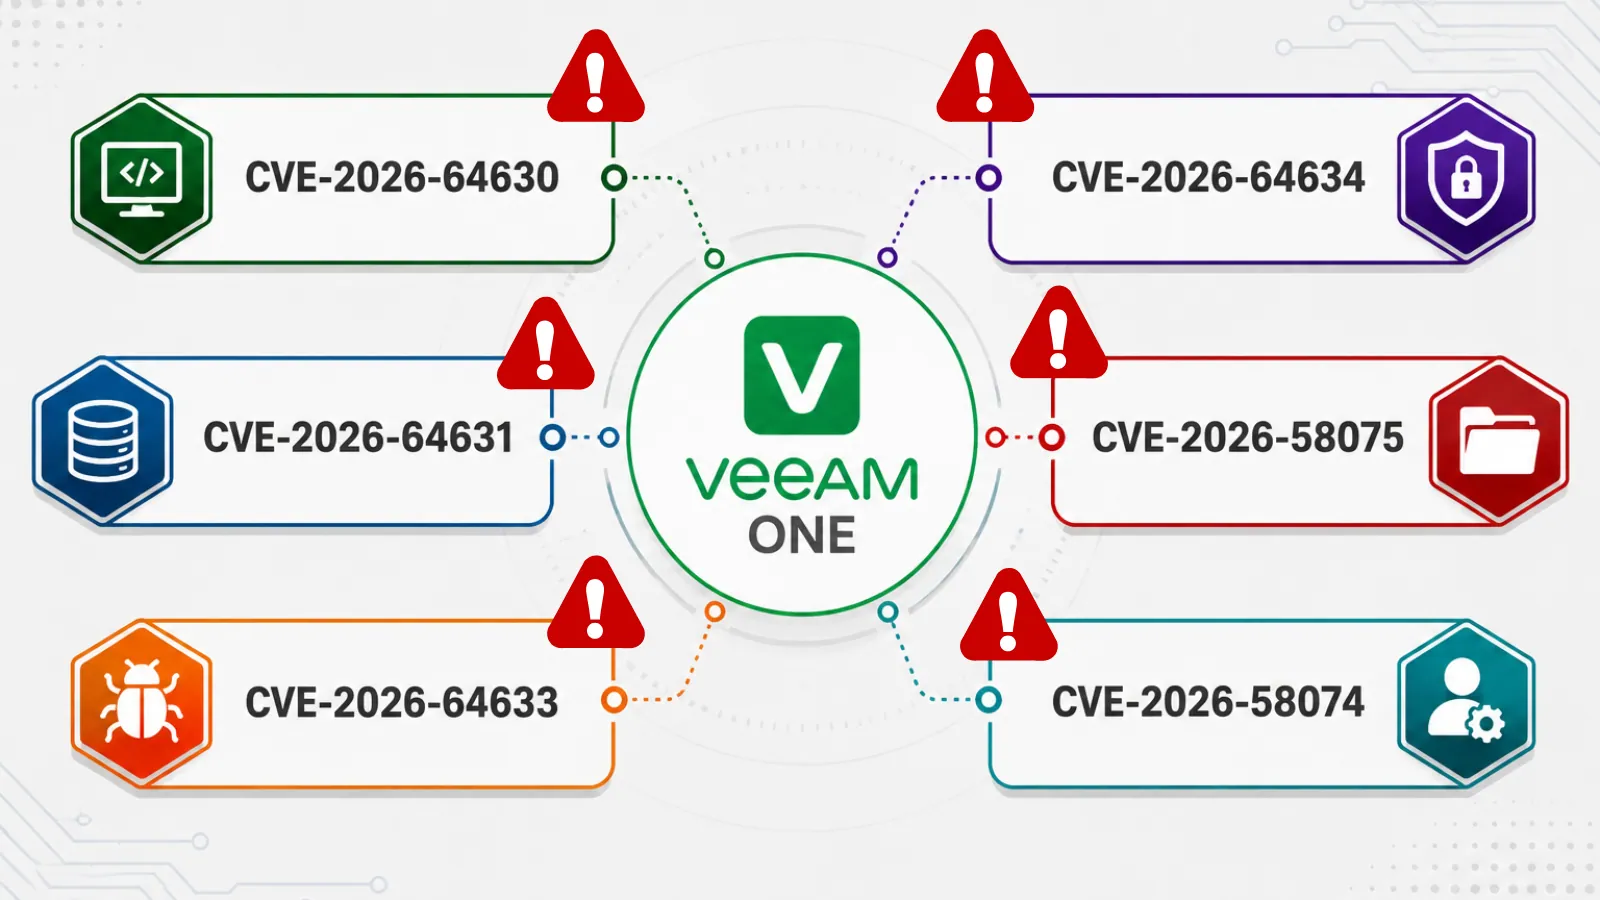
Veeam đã phát hành các bản cập nhật bảo mật cho Veeam ONE 13.1 nhằm khắc phục nhiều lỗ hổng bảo mật. Các lỗ hổng này có thể cho phép kẻ tấn công thực thi mã từ xa, truy cập các tệp nhạy cảm, đánh cắp dữ liệu cơ sở dữ liệu và leo thang đặc quyền. Việc cập nhật kịp thời là vô cùng quan trọng để ngăn chặn các cuộc tấn công mạng.
Các lỗ hổng bảo mật nghiêm trọng trong Veeam ONE
CVE-2026-64633: Lỗ hổng thực thi mã từ xa nghiêm trọng
Lỗ hổng nghiêm trọng nhất, được theo dõi với mã định danh CVE-2026-64633, đã nhận được điểm số CVSS v4.0 là 10.0. Điểm số này phản ánh khả năng cho phép kẻ tấn công thực thi mã từ xa và không cần xác thực trên máy chủ Veeam ONE agent. Đây là một lỗ hổng zero-day có thể gây ra thiệt hại nặng nề.
Việc khai thác thành công lỗ hổng này có thể cung cấp cho kẻ tấn công một điểm truy cập vào môi trường bị nhắm mục tiêu. Điều này có thể mở đường cho việc triển khai mã độc, di chuyển ngang, đánh cắp thông tin đăng nhập hoặc các hoạt động liên quan đến ransomware.
CVE-2026-58075: Đọc tùy ý các tệp nhạy cảm
Một lỗ hổng nghiêm trọng khác là CVE-2026-58075, cho phép kẻ tấn công không cần xác thực đọc bất kỳ tệp nào từ máy chủ. Kẻ tấn công có thể sử dụng khả năng này để truy cập các tệp cấu hình, thông tin đăng nhập, nhật ký hoặc các dữ liệu nhạy cảm khác. Veeam cũng lưu ý rằng lỗ hổng này có thể được sử dụng để hỗ trợ cho việc leo thang đặc quyền cục bộ.
CVE-2026-58074: Thực thi mã tùy ý trên máy chủ Veeam ONE
Lỗ hổng CVE-2026-58074 ảnh hưởng đến những người dùng có đặc quyền cao và cho phép thực thi mã tùy ý trên máy chủ Veeam ONE. Mặc dù việc khai thác đòi hỏi quyền truy cập nâng cao, lỗ hổng này có thể cho phép kẻ tấn công nội bộ hoặc kẻ tấn công đã xâm nhập tài khoản đặc quyền chạy mã độc và mở rộng quyền kiểm soát của chúng đối với máy chủ.
CVE-2026-64631: Lỗ hổng SQL Injection
Bản tin bảo mật của Veeam (KB4892) cũng đề cập đến CVE-2026-64631, một lỗ hổng SQL injection cho phép người dùng có ít đặc quyền trích xuất nội dung cơ sở dữ liệu. Lỗ hổng này có thể làm lộ thông tin về cơ sở hạ tầng, thông tin sao lưu, dữ liệu tài khoản và hồ sơ hoạt động, giúp kẻ tấn công lập bản đồ môi trường và xác định các hệ thống có giá trị cao.
CVE-2026-64634: Leo thang đặc quyền cục bộ
Lỗ hổng CVE-2026-64634 cho phép leo thang đặc quyền cục bộ lên ngữ cảnh của dịch vụ Reporter. Kẻ tấn công có quyền truy cập cục bộ có thể khai thác lỗ hổng này để có được quyền bổ sung và truy cập vào các chức năng hoặc dữ liệu có sẵn cho dịch vụ đó.
CVE-2026-64630: Truy xuất dữ liệu báo cáo ngoài phạm vi
Veeam cũng đã khắc phục CVE-2026-64630, một lỗ hổng có mức độ nghiêm trọng trung bình. Lỗ hổng này cho phép người dùng có ít đặc quyền truy xuất dữ liệu báo cáo ngoài phạm vi dự kiến của một liên kết báo cáo được chia sẻ.
Các phiên bản bị ảnh hưởng và bản vá lỗi
Các lỗ hổng bảo mật này ảnh hưởng đến Veeam ONE 13.0.2.6723 và tất cả các bản dựng phiên bản 13 trước đó. Các tổ chức sử dụng các phiên bản bị ảnh hưởng cần cập nhật ngay lập tức lên Veeam ONE 13.1.0.7034. Đây là phiên bản giải quyết tất cả các vấn đề được liệt kê trong bài viết Cơ sở kiến thức Veeam KB4892.
Một số lỗ hổng đã được báo cáo thông qua HackerOne, trong khi CVE-2026-58074 được phát hiện trong quá trình kiểm tra nội bộ của Veeam. Veeam cho biết kẻ tấn công thường thực hiện kỹ thuật đảo ngược các bản vá lỗi sau khi chúng được công bố để xác định và nhắm mục tiêu các cài đặt chưa được vá.
Khuyến nghị về bảo mật
Các nhóm bảo mật nên xác định tất cả các triển khai Veeam ONE phiên bản 13, kiểm tra xem chúng có đang chạy các bản dựng trước phiên bản 13.1.0.7034 hay không và áp dụng bản cập nhật có sẵn càng sớm càng tốt. Việc áp dụng các bản vá bảo mật kịp thời là một phần quan trọng của chiến lược an toàn thông tin.
Các tổ chức cũng nên xem xét lại khả năng tiếp xúc của máy chủ Veeam ONE và agent, hạn chế quyền truy cập cho các quản trị viên đáng tin cậy, giám sát các hoạt động đáng ngờ và điều tra các truy vấn cơ sở dữ liệu bất thường, truy cập báo cáo hoặc các sự kiện thực thi mã. Cập nhật bản vá là biện pháp phòng ngừa rủi ro hiệu quả.
Để biết thêm thông tin chi tiết về các lỗ hổng này và các biện pháp khắc phục, vui lòng tham khảo bài viết của Veeam tại Veeam Knowledge Base article KB4892.