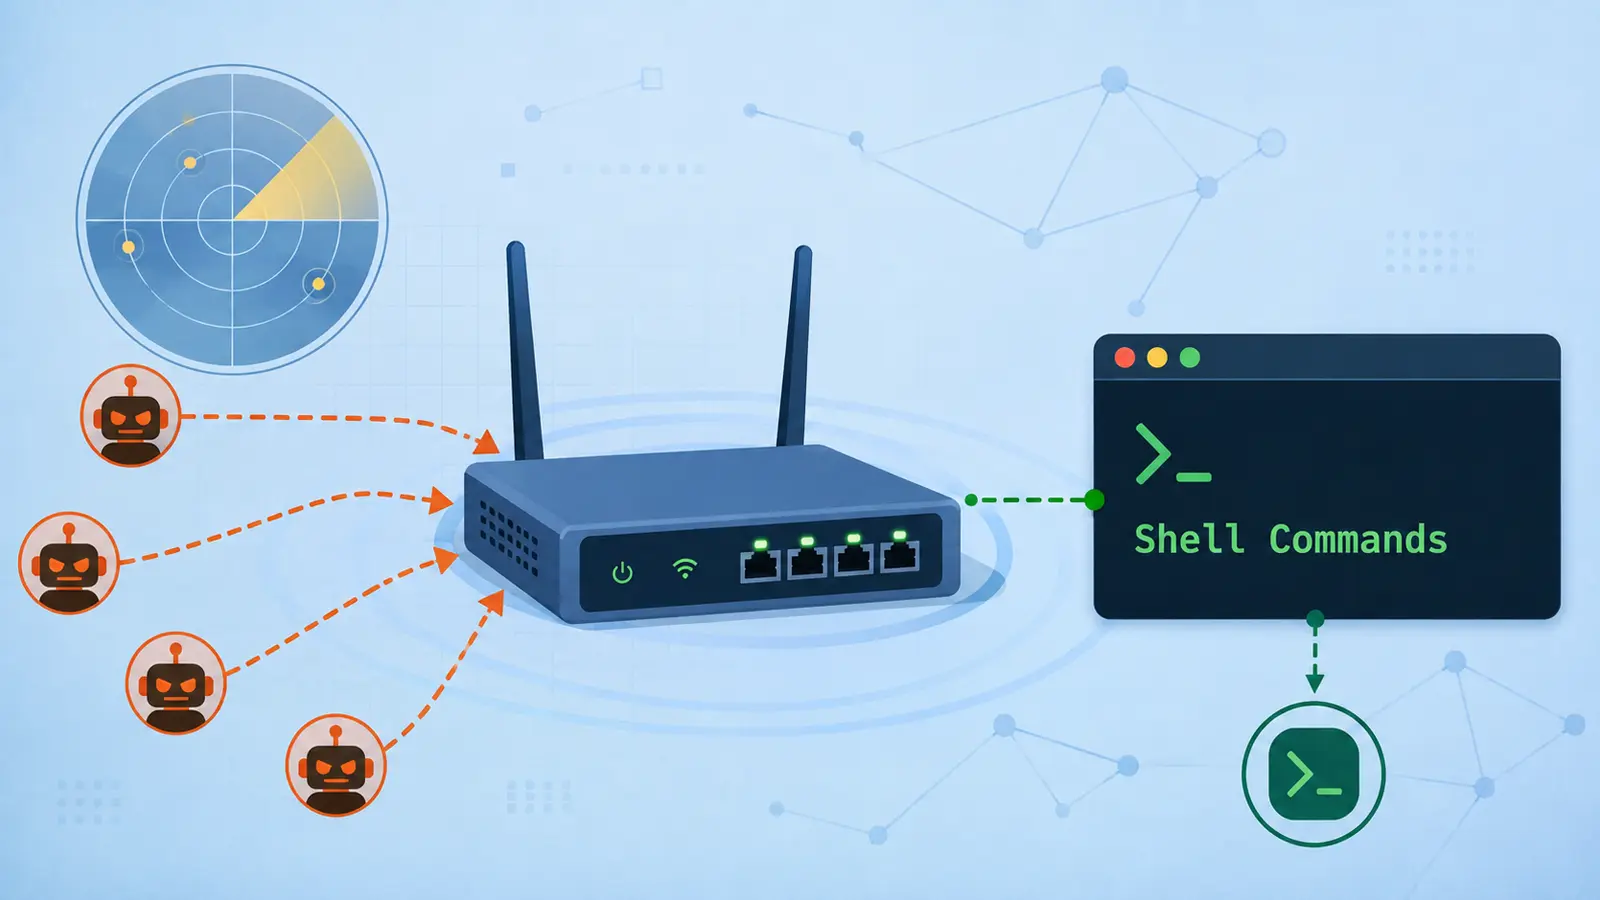
Một chiến dịch botnet đang thăm dò các thiết bị router để tìm kiếm các điểm yếu trong tính năng chẩn đoán. Hoạt động này tập trung vào các đường dẫn web liên quan đến các công cụ ping, traceroute và khắc phục sự cố. Tại đây, một hostname hoặc tham số được xử lý kém có thể trở thành con đường để thực thi lệnh trên thiết bị.
Hoạt động Botnet Nhắm Vào Tính Năng Chẩn Đoán Của Router
Sự cố tương tự đã từng thúc đẩy các chiến dịch botnet router cũ, khi phần cứng không còn được hỗ trợ vẫn hoạt động trực tuyến. Các cuộc quét này có ý nghĩa vì các chức năng này được thiết kế để cho phép quản trị viên kiểm tra kết nối, chứ không phải để xử lý đầu vào. Nếu một router xử lý trực tiếp văn bản do người dùng cung cấp vào một lệnh hệ thống, kẻ tấn công có thể khiến thiết bị thực thi một lệnh hoàn toàn khác và chiếm quyền điều khiển nó.
Các nhà phân tích tại Internet Storm Center đã xác định được mẫu này sau khi quan sát thấy các nguồn liên tục yêu cầu một loạt các URL công cụ chẩn đoán. Các yêu cầu này bao gồm các đường dẫn liên quan đến các lỗ hổng command injection đã biết, cũng như một số đường dẫn mà không có lỗ hổng tương ứng nào được xác định ngay lập tức. Internet Storm Center cho biết trong một báo cáo được chia sẻ với Cyber Security News (CSN) rằng những phát hiện này không xác nhận rằng mọi điểm cuối được thăm dò đều dễ bị tổn thương hoặc mọi yêu cầu đều cung cấp một payload hoạt động.
Chúng cho thấy các toán tử tự động đang mở rộng phạm vi tìm kiếm trên các giao diện router, nhắm mục tiêu các thiết bị mà một trường chẩn đoán có thể được chuyển đổi thành một lệnh shell. Các yêu cầu tập trung vào các trang thường được sử dụng để kiểm tra xem một máy chủ có thể đạt được hay không. Một biểu mẫu ping có vẻ vô hại, nhưng rủi ro xuất hiện khi phần mềm xây dựng một lệnh bằng cách đính kèm hostname được gửi với một chuỗi lệnh và chuyển nó cho hệ điều hành.
Cơ Chế Tấn Công Command Injection
Thiết kế đó cho phép các ký tự đặc biệt thay đổi chỉ thị thay vì chỉ là văn bản. Đây là command injection: một trường nhập liệu của người dùng vượt qua lớp lệnh mà không có ranh giới rõ ràng. Vấn đề này không chỉ giới hạn ở một ngôn ngữ lập trình hoặc nhà cung cấp cụ thể. Đây là một vấn đề tái diễn trong các giao diện web, và các rủi ro command injection trên router cho thấy lý do tại sao những tính năng quản lý nhỏ này xứng đáng nhận được sự kiểm tra nghiêm ngặt như các trang đăng nhập và cập nhật firmware.
Hoạt động quan sát được chạm đến các đường dẫn gắn liền với các lỗ hổng đã theo dõi ảnh hưởng đến nhiều dòng router và thiết bị. Nó cũng kiểm tra các tên như trang chẩn đoán, ping, traceroute và system-manager, có thể giúp kẻ tấn công tìm kiếm các triển khai hoặc điểm yếu liên quan.
Tác Động Và Giải Pháp Bảo Vệ
Một sự thỏa hiệp thành công có thể cung cấp cho botnet một hệ thống để quét, chuyển tiếp lưu lượng truy cập hoặc khởi chạy các cuộc tấn công. Router đặc biệt hấp dẫn vì chúng nằm ở biên mạng và có thể hoạt động trong nhiều năm mà không cần chú ý. Chủ sở hữu nên gỡ bỏ quyền quản trị từ xa trừ khi nó thực sự cần thiết, cài đặt các bản cập nhật firmware có sẵn, thay đổi thông tin đăng nhập mặc định và thay thế các thiết bị không còn nhận được bản vá.
Các bước này làm giảm cơ hội, đặc biệt đối với các biện pháp phòng thủ cho router hết vòng đời vốn không thể dựa vào bản vá trong tương lai. Giải pháp khắc phục mạnh mẽ nhất là về kiến trúc, không phải là danh sách các ký tự bị chặn. Các nhà phát triển nên tránh lắp ráp một lệnh hệ điều hành bằng cách kết hợp văn bản cố định với dữ liệu được cung cấp thông qua yêu cầu web.
Kiểm tra đầu vào và xử lý đầu ra vẫn còn quan trọng, nhưng chúng nên hỗ trợ một thiết kế không bao giờ cho phép dữ liệu trở thành một phần của ngôn ngữ lệnh. Internet Storm Center chỉ ra việc thực thi argument-vector, thường được phơi bày thông qua giao diện kiểu execv, là một mẫu an toàn hơn. Trong Python, một lệnh gọi subprocess có thể truyền chương trình và từng đối số một cách riêng biệt.
Một hostname chứa dấu chấm phẩy sau đó sẽ được coi là một giá trị hostname duy nhất, thay vì là một chỉ thị để bắt đầu một lệnh thứ hai. Sự tách biệt này làm cho command injection khó xảy ra hơn nhiều trong quy trình làm việc ping và traceroute. Các nhà phát triển vẫn nên giới hạn đầu vào ở các định dạng mong đợi, chạy các dịch vụ quản lý với quyền tối thiểu và xem xét các tiện ích có thể khởi chạy các lệnh khác thông qua các tùy chọn riêng của chúng.
Phương pháp này cũng mang lại cho người phòng thủ một cách thực tế để xem xét lại các trang chẩn đoán cũ trước khi kẻ tấn công phát hiện ra chúng. Đối với quản trị viên, việc quản lý rủi ro phơi nhiễm là cấp bách trong khi các nhà cung cấp đánh giá các đường dẫn bị ảnh hưởng. Hạn chế quản lý web đối với các mạng đáng tin cậy hoặc kênh quản trị được bảo mật, theo dõi nhật ký router để phát hiện các yêu cầu bất thường và coi các thay đổi cấu hình không giải thích được là một dấu hiệu cảnh báo.
Lịch sử rộng hơn của các xu hướng tấn công router Mirai cho thấy các thiết bị biên bị bỏ bê có thể nhanh chóng bị chiếm dụng như thế nào một khi một lỗ hổng khai thác trở nên đáng tin cậy. Các nhà phát triển nên tránh lắp ráp một lệnh hệ điều hành bằng cách kết hợp văn bản cố định với dữ liệu được cung cấp thông qua yêu cầu web. Các bước này làm giảm cơ hội, đặc biệt đối với các biện pháp phòng thủ cho router hết vòng đời vốn không thể dựa vào bản vá trong tương lai.
- Các yêu cầu liên quan đến các đường dẫn gắn liền với các lỗ hổng đã theo dõi ảnh hưởng đến nhiều dòng router và thiết bị.
- Các tên được kiểm tra bao gồm trang chẩn đoán, ping, traceroute và system-manager.
- Một sự thỏa hiệp thành công có thể cung cấp cho botnet một hệ thống để quét, chuyển tiếp lưu lượng truy cập hoặc khởi chạy các cuộc tấn công.
Các giải pháp khắc phục mạnh mẽ nhất là về kiến trúc, không phải là danh sách các ký tự bị chặn. Các nhà phát triển nên tránh lắp ráp một lệnh hệ điều hành bằng cách kết hợp văn bản cố định với dữ liệu được cung cấp thông qua yêu cầu web.
Kiểm tra đầu vào và xử lý đầu ra vẫn còn quan trọng, nhưng chúng nên hỗ trợ một thiết kế không bao giờ cho phép dữ liệu trở thành một phần của ngôn ngữ lệnh. Internet Storm Center chỉ ra việc thực thi argument-vector, thường được phơi bày thông qua giao diện kiểu execv, là một mẫu an toàn hơn. Trong Python, một lệnh gọi subprocess có thể truyền chương trình và từng đối số một cách riêng biệt.
Một hostname chứa dấu chấm phẩy sau đó sẽ được coi là một giá trị hostname duy nhất, thay vì là một chỉ thị để bắt đầu một lệnh thứ hai. Sự tách biệt này làm cho command injection khó xảy ra hơn nhiều trong quy trình làm việc ping và traceroute. Các nhà phát triển vẫn nên giới hạn đầu vào ở các định dạng mong đợi, chạy các dịch vụ quản lý với quyền tối thiểu và xem xét các tiện ích có thể khởi chạy các lệnh khác thông qua các tùy chọn riêng của chúng.
Phương pháp này cũng mang lại cho người phòng thủ một cách thực tế để xem xét lại các trang chẩn đoán cũ trước khi kẻ tấn công phát hiện ra chúng. Đối với quản trị viên, việc quản lý rủi ro phơi nhiễm là cấp bách trong khi các nhà cung cấp đánh giá các đường dẫn bị ảnh hưởng. Hạn chế quản lý web đối với các mạng đáng tin cậy hoặc kênh quản trị được bảo mật, theo dõi nhật ký router để phát hiện các yêu cầu bất thường và coi các thay đổi cấu hình không giải thích được là một dấu hiệu cảnh báo.
Lịch sử rộng hơn của các xu hướng tấn công router Mirai cho thấy các thiết bị biên bị bỏ quên có thể nhanh chóng bị chiếm dụng như thế nào một khi một lỗ hổng khai thác trở nên đáng tin cậy. Các bước như loại bỏ quyền quản trị từ xa không cần thiết, cài đặt bản cập nhật firmware, thay đổi thông tin đăng nhập mặc định và thay thế các thiết bị cũ là rất quan trọng để giảm thiểu rủi ro.
Indicators of Compromise (IoCs) có thể giúp phát hiện hoạt động đáng ngờ. Lưu ý: Địa chỉ IP và tên miền được làm mất dấu một cách cố ý (ví dụ: [.]). Chỉ phục hồi lại định dạng ban đầu trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Các chuyên gia khuyến nghị xây dựng khả năng phục hồi chống lại tấn công lừa đảo và mã độc, đồng thời phân tích chúng trong một môi trường an toàn. Sử dụng các công cụ phân tích mạnh mẽ để tăng cường khả năng của Trung tâm Điều hành An ninh (SOC).