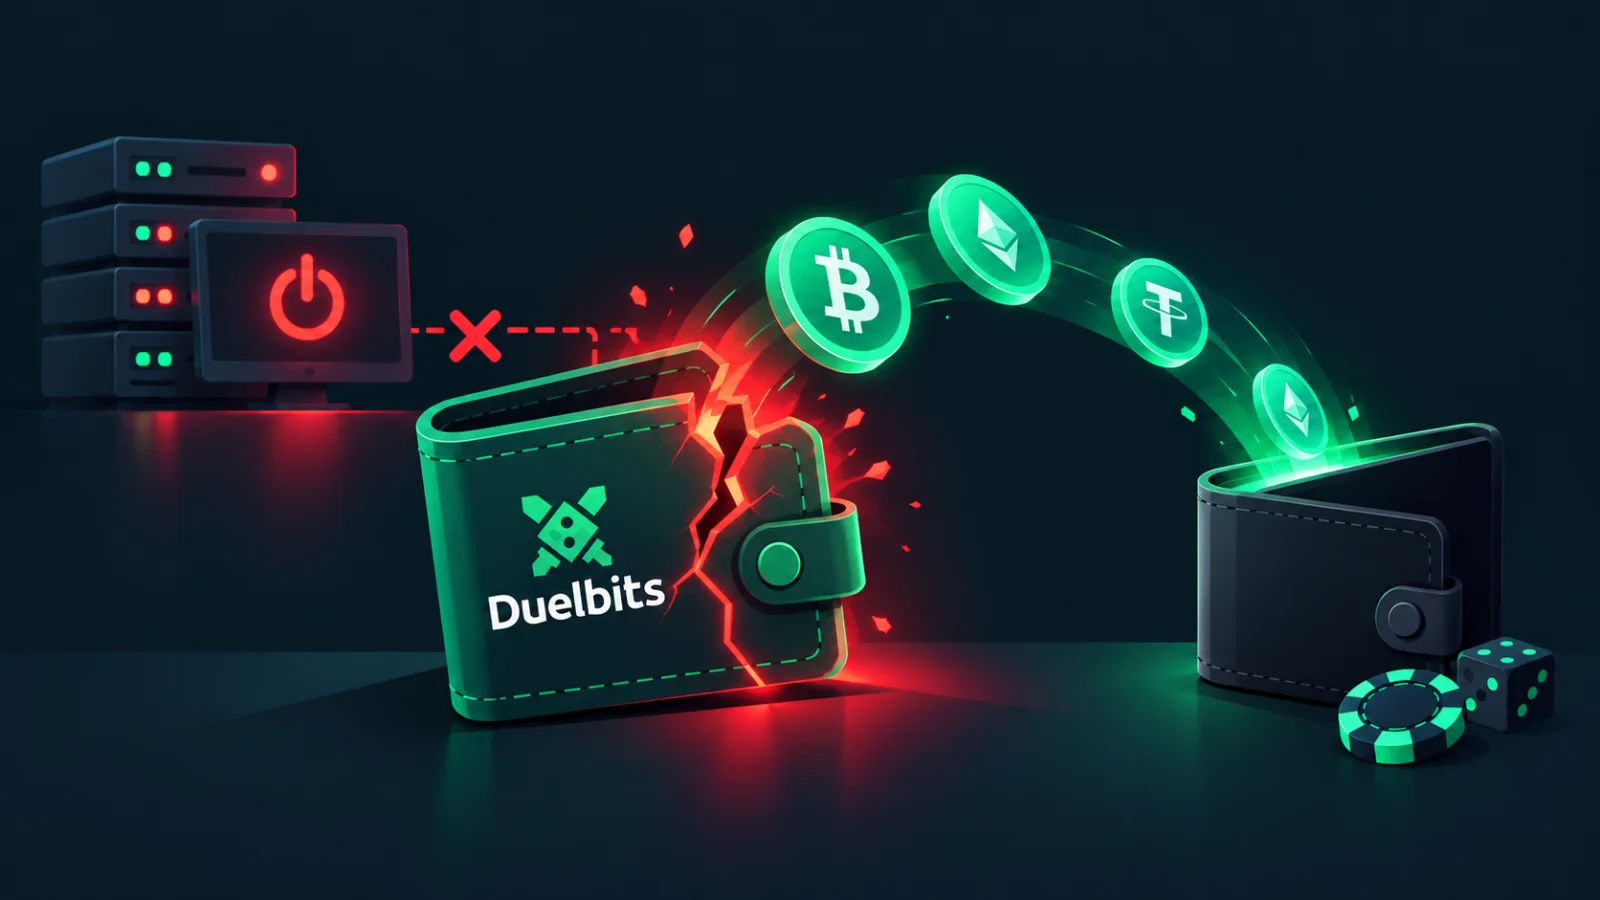
Crypto casino Duelbits đã xác nhận một vụ xâm nhập mạng gây thất thoát khoảng 7 triệu USD từ các ví nóng (hot wallets), buộc nền tảng phải ngừng hoạt động để các nhà điều tra xác định nguyên nhân gốc rễ của cuộc tấn công.
Sự cố bảo mật tại Duelbits
Sự cố được đồng sáng lập Joe tiết lộ trên X, ông đảm bảo với khách hàng rằng tiền của người dùng vẫn an toàn và hoạt động sẽ tiếp tục sau khi cuộc điều tra hoàn tất và ví được bổ sung.
Thông tin ban đầu từ công ty bảo mật blockchain Scam Sniffer cho biết đã có những giao dịch đáng ngờ trên nhiều blockchain, với khoảng 4,2 triệu USD được cho là đã chảy ra khỏi các ví nóng của Duelbits trên Ethereum, BNB Chain và Tron tới các địa chỉ mới tạo.
Đánh giá ban đầu cho thấy đây là một vụ suy giảm khóa riêng tư (private-key compromise). Sau đó, các nhà điều tra xác định được 8.1 BTC đã bị rút khỏi ví nóng Bitcoin của công ty, nâng tổng thiệt hại ước tính lên khoảng 7 triệu USD.
Chi tiết về các tài sản bị đánh cắp
Trên mạng Ethereum, ví bị ảnh hưởng đã chuyển 836 ETH, khoảng 593.000 USDT, 97.000 USDC, 31.500 DAI và 12,4 tỷ SHIB chỉ trong vài phút. Ngoài ra, còn có 209 BNB và 192.000 TRX bị rút ra. Phần lớn tài sản bị đánh cắp đã được chuyển đổi thành Ether và tập trung vào một địa chỉ duy nhất, chứa khoảng 2.234 ETH, trị giá khoảng 6 triệu USD tại thời điểm truy vết.
Mặc dù mô hình giao dịch cho thấy quyền kiểm soát khả năng ký giao dịch là trái phép, Duelbits chưa công bố phân tích kỹ thuật về nguyên nhân gốc rễ. Do đó, việc suy giảm khóa riêng tư vẫn là đánh giá của các nhà nghiên cứu bảo mật chứ chưa phải kết luận được xác nhận.
Nếu thông tin xác thực để ký bị xâm phạm, kẻ tấn công có thể ủy quyền các giao dịch hợp lệ mà không cần khai thác hợp đồng thông minh, điều này nhấn mạnh tầm quan trọng của việc xoay vòng thông tin xác thực và cô lập ví ngay lập tức.
Quá trình phục hồi và các bước tiếp theo
Trong các cập nhật tiếp theo, Joe cho biết Duelbits đã xác định được nguyên nhân sự cố và hứa sẽ đưa ra một tuyên bố chính thức trong vòng 24 giờ. Ông ước tính trang web có thể hoạt động trở lại trong vòng 15 giờ, đồng thời lưu ý rằng các kỹ sư đang tái xây dựng máy chủ nạp và rút tiền của nền tảng để đảm bảo cơ sở hạ tầng an toàn. Công ty đã xin lỗi vì sự gián đoạn và cho biết công việc này nhằm ngăn chặn sự cố tái diễn.
Kế hoạch phục hồi của Duelbits bao gồm việc hoàn tất điều tra, bổ sung tiền cho các ví nóng, khôi phục dịch vụ và ra mắt Duelbits 2.0. Việc giữ nền tảng ngoại tuyến giúp giảm thiểu rủi ro trong khi các kỹ sư có thể xoay vòng khóa, xem xét quyền truy cập đặc quyền, đối chiếu số dư và xác thực các hệ thống giao dịch.
Tuy nhiên, công ty vẫn chưa giải thích về phương thức truy cập, kiến trúc lưu ký ví được sử dụng, hoặc liệu các chuyên gia ứng phó sự cố và các sàn giao dịch có đang hỗ trợ khôi phục tài sản hay không. Điều này cho thấy sự cần thiết của việc cập nhật bản vá bảo mật và quy trình xử lý sự cố.
Khách hàng nên chỉ sử dụng trang web chính thức và các tài khoản mạng xã hội đã được xác minh của Duelbits để cập nhật thông tin. Họ cần tránh các tin nhắn hoàn tiền hoặc khôi phục không được yêu cầu và không bao giờ chia sẻ cụm từ hạt giống (seed phrases), mật khẩu hoặc mã xác thực, vì tội phạm thường lợi dụng các sự cố tiền điện tử nổi bật để giả mạo và thực hiện lừa đảo phishing.
Duelbits khẳng định số dư của khách hàng được bảo vệ và nền tảng sẽ trở lại mạnh mẽ hơn. Tuy nhiên, sự cố vẫn còn hiệu lực cho đến khi có tuyên bố chính thức nêu rõ nguyên nhân gốc rễ đã được xác nhận, các hệ thống bị ảnh hưởng, tài sản bị đánh cắp và các biện pháp bảo vệ đã được áp dụng.
Việc xác minh độc lập hoạt động nạp và rút tiền trở lại sẽ là yếu tố cần thiết để xây dựng lại niềm tin sau vụ hack trị giá 7 triệu USD tại Duelbits.
Để nâng cao khả năng phòng thủ, các tổ chức nên xem xét tích hợp các giải pháp threat intelligence nhằm cung cấp ngữ cảnh IOC tức thời, hỗ trợ phản ứng nhanh chóng. Việc này giúp cắt giảm đáng kể thời gian điều tra các cảnh báo từ SOC.
Tham khảo thêm thông tin về an ninh mạng và các lỗ hổng bảo mật trên các nền tảng uy tín như CISA hoặc NVD để cập nhật các cảnh báo mới nhất.