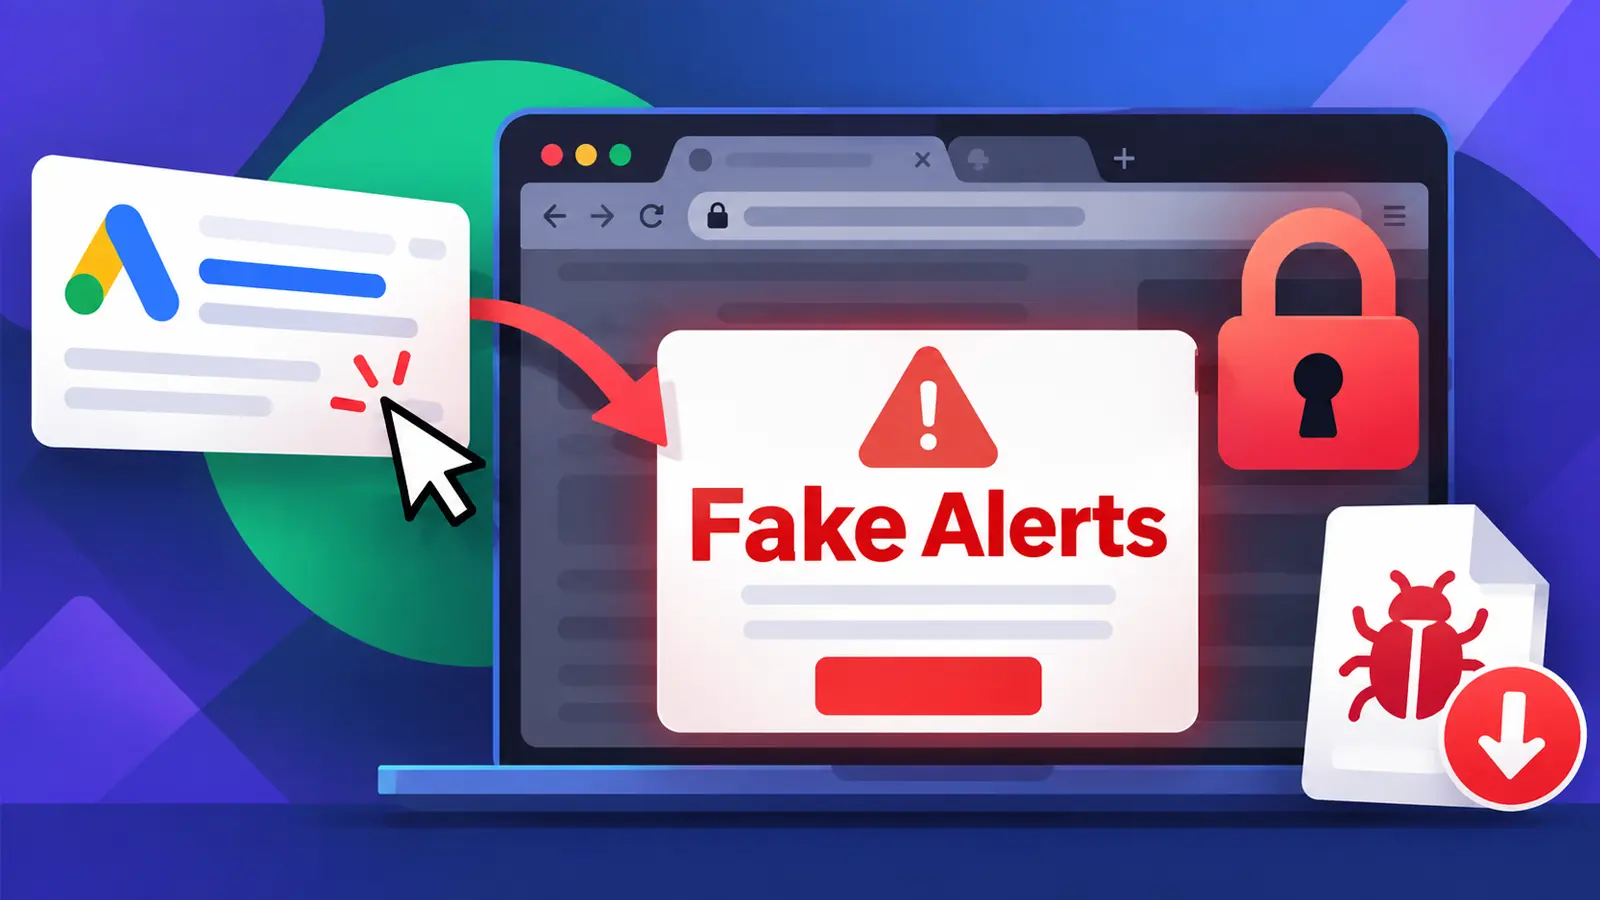
Các chiến dịch quảng cáo độc hại đang điều hướng người dùng đến các cảnh báo bảo mật giả mạo, dường như chiếm quyền kiểm soát trình duyệt của họ. Các trang này thúc giục người truy cập gọi đến một đường dây hỗ trợ được cho là có thật, biến một cú nhấp chuột quảng cáo thông thường thành nỗ lực nhằm đánh cắp tiền, thông tin cá nhân hoặc quyền truy cập vào máy tính. Nghiên cứu của Netskope Threat Labs đã xác định được bộ công cụ lừa đảo dựa trên trình duyệt này trong quá trình điều tra các trang được lưu trữ trên đám mây.
Các mối đe dọa tiềm ẩn từ quảng cáo độc hại
Chiến dịch này dựa vào các quảng cáo trả phí trên Google và mã ẩn, chờ đợi sự tương tác của con người trước khi hiển thị cảnh báo giả mạo. Theo báo cáo của Netskope được chia sẻ với Cyber Security News, hoạt động này đã tiếp cận ít nhất 619 tổ chức thông qua hơn 250 ID chiến dịch quảng cáo trên ít nhất 284 trang của các nhà xuất bản hợp pháp, với 457 máy chủ lừa đảo được ghi nhận trong khoảng thời gian từ ngày 31 tháng 8 đến ngày 14 tháng 9 năm 2026. Các số liệu này cho thấy mức độ phơi nhiễm, không phải số vụ lây nhiễm hoặc thiệt hại đã được xác nhận.
Hồ sơ lưu lượng truy cập cho thấy các dấu hiệu nhấp chuột quảng cáo trên hầu hết các lượt truy cập được quan sát, cho thấy đây là các vị trí trả phí chứ không phải kết quả tìm kiếm thông thường. Các quảng cáo xuất hiện thông qua kho lưu trữ thông thường trên các trang web phổ biến về bản đồ, thời tiết, bất động sản, lưu trữ tài liệu và thể thao. Điều quan trọng là các nhà xuất bản này không bị báo cáo là đã bị xâm phạm.
Điều này cho thấy các quảng cáo độc hại có thể phân phối mã độc hoặc đưa người dùng vào các trải nghiệm nguy hiểm khác mà không cần chiếm quyền kiểm soát trang web hiển thị quảng cáo. Trong trường hợp này, trang đầu tiên hiển thị một vòng quay tải trước khi chuyển thành một cửa hàng trực tuyến, sau đó hiển thị một cảnh báo khẩn cấp bảo mật giả.
Kỹ thuật lừa đảo tinh vi
Trang web này chờ đợi chuyển động chuột của người dùng trước khi mở các chỉ dẫn ẩn. Kỹ thuật này nhằm tránh các trình quét tự động không di chuyển con trỏ. Sau đó, nó giải mã một địa chỉ máy chủ ẩn, truy xuất phiên bản Windows hoặc Mac của trình khóa và xây dựng cảnh báo bên trong bộ nhớ trình duyệt. Điều này có nghĩa là không có tệp khóa riêng biệt nào được truyền qua mạng để các trình quét kiểm tra.
Nếu máy chủ từ xa gặp sự cố hoặc quá trình giải mã thất bại, cửa hàng trực tuyến sẽ vẫn hiển thị thay vì một cảnh báo độc hại. Netskope so sánh sự tinh vi này với các kỹ thuật scareware dựa trên trình duyệt khác. Các báo cáo trước đây về bộ công cụ khóa trình duyệt CypherLoc cho thấy các cảnh báo hỗ trợ giả mạo cũng có thể ẩn sau mã hóa.
Trên Windows, trang này giả lập một bản quét của Microsoft Defender và hiển thị các cảnh báo nhiễm trùng nhiều lớp. Trên máy Mac, nó sử dụng các cảnh báo theo chủ đề của Apple. Cả hai đều liên tục hiển thị một số hỗ trợ, ám chỉ rằng việc gọi điện là cách duy nhất để khắc phục sự cố được cho là. Tương tự như bản quét bảo mật giả của Microsoft được ghi nhận trong một vụ lừa đảo khác, cảnh báo này mang tính dàn dựng chứ không phải bằng chứng về một sự lây nhiễm thực sự.
Báo cáo mô tả một payload dựa trên trình duyệt và việc thúc ép người dùng gọi cho kẻ lừa đảo; nó không thiết lập rằng việc chỉ mở trang này đã cài đặt mã độc trên máy tính. Bước tiếp theo dự định còn nguy hiểm hơn: người dùng có thể bị ép trả tiền cho các sửa chữa không tồn tại, tiết lộ thông tin tài chính hoặc cấp quyền truy cập từ xa. Các chiến dịch cảnh báo hỗ trợ giả tương tự cho thấy lý do tại sao một số điện thoại hiển thị trên màn hình không nên được coi là bằng chứng về sự tham gia của nhà cung cấp dịch vụ bảo mật.
Nếu trang này xuất hiện, người dùng không nên gọi số điện thoại được cung cấp. Netskope khuyên nên nhấn giữ phím Escape trong vài giây để thoát khỏi chế độ toàn màn hình, sau đó đóng tab. Nếu không thành công, hãy sử dụng Trình quản lý Tác vụ trên Windows hoặc Buộc Thoát trên máy Mac để đóng trình duyệt và mở lại mà không khôi phục phiên trước đó.
Các tổ chức bị ảnh hưởng chủ yếu ở Hoa Kỳ, chiếm khoảng 62%, tiếp theo là Nhật Bản với 16% và Úc với 14%, dựa trên vị trí địa lý của các lượt nhấp quảng cáo. Bài học rút ra rất đơn giản: một trang web yêu cầu gọi hỗ trợ ngay lập tức là một vụ lừa đảo, ngay cả khi trình duyệt gây khó khăn cho việc thoát.
Đây là một ví dụ về cảnh báo CVE giả mạo có thể dẫn đến các cuộc tấn công mạng nhằm chiếm đoạt thông tin hoặc tiền bạc.