MacSync, một mã độc đánh cắp thông tin trên macOS có khả năng thay đổi nhanh chóng, đã quay trở lại với chuỗi tấn công phức tạp hơn nhằm vào người dùng tiền điện tử và các công cụ dành cho nhà phát triển.
MacSync Trở Lại Với Phương Thức Tấn Công Tinh Vi Hơn
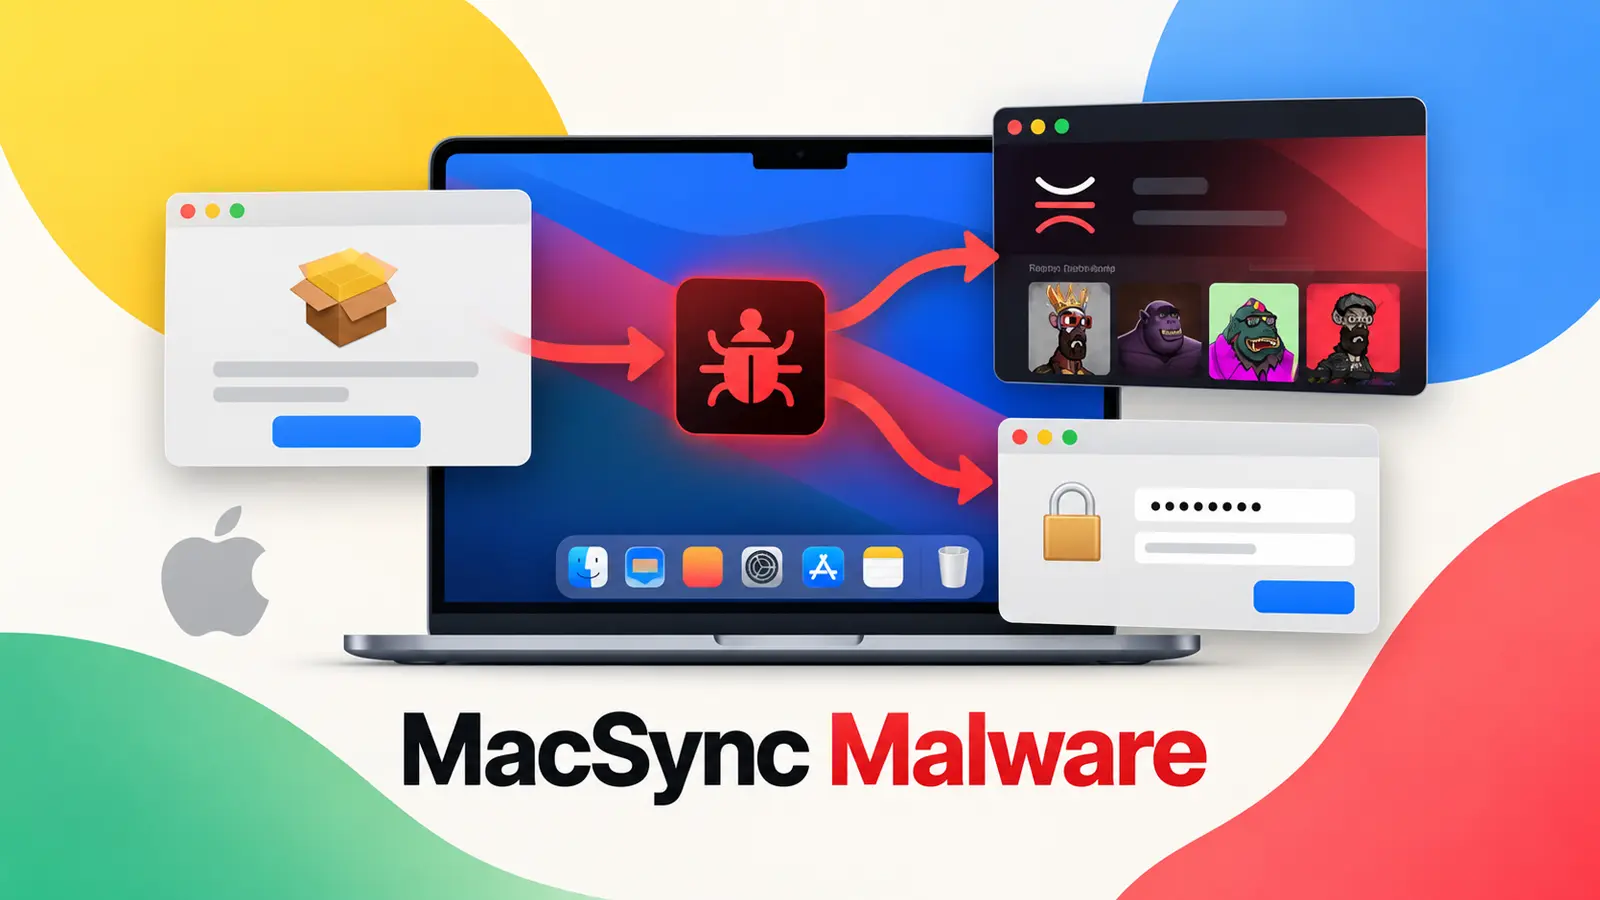
Thay vì chủ yếu dựa vào lệnh Terminal được dán thủ công, hoạt động tấn công mới nhất bắt đầu bằng các tệp ảnh đĩa độc hại. Các tệp này giả dạng thành các ứng dụng thật, cho phép kẻ tấn công thay đổi phương thức phân phối giữa các chiến dịch khác nhau.
Nạn nhân có thể gặp phải mã độc này thông qua các phần mềm giả mạo hoặc bị bẻ khóa, bao gồm cả một ứng dụng ví tiền điện tử không tồn tại có tên là Toria. Sau khi ứng dụng được mở, nó có thể loại bỏ các thuộc tính kiểm dịch (quarantine attributes) của macOS, tải thêm mã độc và cuối cùng cài đặt các công cụ được thiết kế để đánh cắp mật khẩu, dữ liệu ví và thông tin đăng nhập liên quan đến công việc. Kẻ tấn công đã quảng bá ví tiền điện tử giả mạo này trên mạng xã hội.
Các nhà phân tích tại Securelist đã xác định được chuỗi tấn công mới này vào tháng 9 năm 2026. Họ ghi nhận sự thay đổi rõ rệt từ việc sử dụng các tập lệnh nặng nề sang các thành phần được biên dịch viết bằng Swift và Objective-C. Theo báo cáo của Kaspersky được chia sẻ với Cyber Security News (CSN), sự thay đổi này giúp MacSync linh hoạt hơn đồng thời mang lại cho kẻ tấn công nhiều cách hơn để che giấu hoạt động trên cả máy Mac sử dụng chip Apple Silicon và chip Intel.
Không phải mọi chiến dịch MacSync đều sử dụng chuỗi tấn công này. Một số chiến dịch trước đây đã sử dụng phương thức phân phối cài đặt giả mạo (fake installer) để nhắm mục tiêu người dùng. Điều này cho thấy sự tiến hóa liên tục trong các mối đe dọa mạng nhắm vào người dùng macOS.
Chi Tiết Về Chuỗi Tấn Công Mới
Chiến dịch bắt đầu với một tệp DMG độc hại chứa một gói ứng dụng. Trong một phương thức, nó thực thi một tập lệnh JXA được biên dịch trực tiếp trong bộ nhớ. Trong một phương thức khác, một trình tải (loader) sẽ trải qua nhiều lớp phần mềm thả (dropper) trước khi tải xuống các thành phần cuối cùng. Cả hai phương thức đều cung cấp các công cụ đánh cắp thông tin và kiểm soát từ xa.
Một trình tải sẽ phục hồi một địa chỉ được mã hóa và, trong ít nhất một trường hợp, truy xuất lịch iCloud công khai. Sự kiện này giấu các lệnh trong phần mô tả của nó. Các lệnh đó sẽ tải xuống một kho lưu trữ chứa một ứng dụng khác, loại bỏ các dấu hiệu bảo mật của nó, thêm một chữ ký ad-hoc và sau đó thực thi nó. Việc sử dụng lịch công khai biến một tính năng chia sẻ thông thường thành một bước phân phối mã độc bất ngờ.
Các giai đoạn sau đó giải mã một công cụ đánh cắp thông tin và một backdoor. Các tệp tạm thời và tệp khóa được sử dụng để quản lý quá trình thực thi, trong khi các mô-đun đã hoàn thành sẽ xóa nhật ký và các dấu vết khác. MacSync cũng kiểm tra sự tồn tại của máy ảo và chặn các trình gỡ lỗi (debugger), làm cho việc điều tra trở nên khó khăn hơn và phức tạp hóa việc kiểm tra trên các thiết bị bị nhiễm.
Mã độc có thể giả dạng thành Finder và duy trì hoạt động thông qua một LaunchAgent, cài đặt khởi động ZSH và các Git hooks toàn cục. Quy trình sửa lỗi của nó sẽ khôi phục các tệp và ẩn các thông báo khởi động. Sự tồn tại dai dẳng này rất quan trọng vì việc xóa ứng dụng độc hại đầu tiên có thể không chấm dứt được cuộc xâm nhập.
Chức Năng Đánh Cắp Thông Tin và Backdoor
Công cụ đánh cắp thông tin dựa trên Swift yêu cầu mật khẩu quản trị viên thông qua một cửa sổ được tùy chỉnh để phù hợp với ứng dụng mà nó đang giả dạng. Sau khi nạn nhân nhập mật khẩu, nó sẽ hiển thị một cảnh báo ứng dụng bị lỗi giả mạo. Nó xác minh mật khẩu thông qua các giao diện xác thực của macOS thay vì sử dụng phương pháp dòng lệnh cũ. Cảnh báo này làm cho lỗi cài đặt có vẻ như là một sự cố thông thường.
Công cụ này thu thập lịch sử duyệt web, cookie, thông tin đăng nhập đã lưu, dữ liệu tiện ích mở rộng ví, tệp Keychain, thông tin Telegram và chi tiết thiết bị. Nó cũng tìm kiếm các tệp cấu hình và lịch sử liên quan đến SSH, ZSH, AWS, Kubernetes và Git, mở rộng phạm vi tiếp cận vào quy trình làm việc phát triển phần mềm. Các tệp như vậy có thể chứa thông tin truy cập vào các dịch vụ đám mây hoặc kho lưu trữ, làm tăng rủi ro vượt ra ngoài máy Mac bị nhiễm.
Backdoor giao tiếp qua HTTP và có thể nhận lệnh, tải lên tệp, triển khai tiện ích mở rộng trình duyệt hoặc thay thế ví Ledger đã cài đặt bằng một phiên bản độc hại. Chức năng trình duyệt trực tiếp (live-browser) của nó có thể cho phép chặn lưu lượng truy cập trình duyệt, mặc dù các nhà nghiên cứu không thể xác định mục đích chính xác của trình trợ giúp này. Các nhà nghiên cứu không có các tập lệnh lệnh của chính mã độc.
Tác Động và Khuyến Nghị
Các phiên duyệt trình bị đánh cắp, khóa đám mây, cài đặt SSH, dữ liệu kiểm soát nguồn và tài liệu ví có thể làm lộ các tài khoản cá nhân và tiềm ẩn nguy cơ kẻ gian xâm nhập vào môi trường doanh nghiệp. Các nhà nghiên cứu đã không công bố số lượng nạn nhân, do đó quy mô của các vụ nhiễm rủi ro bảo mật vẫn chưa rõ ràng.
Người dùng nên tải phần mềm chỉ từ các trang web nhà phát triển đã được xác minh và tránh các bản sao miễn phí hoặc bị bẻ khóa. Họ không nên bỏ qua các cảnh báo của macOS, dán các lệnh không xác định vào Terminal, hoặc chấp thuận các lời nhắc mật khẩu bất thường. Các nhóm nên điều tra các mục khởi động không quen thuộc, các Git hooks bị thay đổi và các lượt tải lên đáng ngờ ra bên ngoài, áp dụng các bài học từ hoạt động tên miền xoay vòng của MacSync và lạm dụng ứng dụng macOS đã ký.
Nếu nghi ngờ bị xâm nhập, hãy cô lập máy Mac, thu hồi các phiên và thay thế thông tin đăng nhập từ một thiết bị đáng tin cậy. Việc xem xét tất cả các điểm tồn tại là rất quan trọng trước khi đưa máy Mac trở lại hoạt động trực tuyến.
Chỉ Số Compromise (IoCs)
Các chỉ số compromise (IoCs) không được cung cấp chi tiết trong nội dung nguồn này.
Lưu ý: Địa chỉ IP và tên miền được làm sạch có chủ ý (ví dụ: [.]) để tránh phân giải hoặc siêu liên kết vô tình. Chỉ phục hồi định dạng gốc trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Tham khảo báo cáo phân tích chi tiết về MacSync tại Securelist để có thêm thông tin về các chiến dịch và phương thức tấn công mới nhất.